








Cryptojacking: gdy komputer kopie dla kogoś innego
Jak złośliwe koparki trafiają do komputera, czemu górnik jest najlepiej przygotowany, a zarazem łatwo go oszukać, i jak sprawdzić i oczyścić maszynę.
Czym jest cryptojacking?
Cryptojacking to uruchamianie programu do kopania na sprzęcie, którego ktoś nie posiada i za który nie płaci. To nic rzadkiego. To najczęstsza rzecz, jaką złośliwe oprogramowanie robi z przejętą maszyną.
Powód jest prosty: wypłata nie wymaga późniejszego oszukania ofiary. Ofiarą jest prąd, a rachunek przychodzi po cichu.
Prawie zawsze chodzi o Monero. Tę monetę można opłacalnie kopać na zwykłych procesorach, więc kilka tysięcy biurowych komputerów jest wartych przejęcia. Jej prywatność sprawia też, że pieniędzy nie da się wyśledzić.
Programem jest zwykle XMRig, zwyczajny program do kopania o otwartym kodzie. Zmienione są tylko jego nazwa i konfiguracja.
Maszyna kopiąca dla kogoś innego nie wygląda na zainfekowaną tak, jak się tego oczekuje. Nic nie jest zaszyfrowane, żaden plik nie znika, nie pojawia się żądanie okupu. Po prostu się grzeje, zwalnia, zużywa wentylatory i kosztuje pieniądze.
Dlaczego jest inaczej, gdy ktoś już kopie?
Ogólne artykuły mówią to samo: należy szukać wysokiego użycia procesora, ciepła i głośnych wentylatorów. Na koparce wszystkie trzy są normalne. Typowa rada niczego więc nie wykryje.
Górnik jest najlepiej przygotowany, by to wykryć. Jednocześnie najłatwiej go oszukać.
Przewagą jest drugi, niezależny zapis tego, co wyprodukował sprzęt. Panel poola jest mierzony na cudzym serwerze, na podstawie pracy, która faktycznie dotarła.
Należy porównać go z tym, co raportuje koparka. Najpierw trzeba uwzględnić przestarzałe share'y, czyli share'y, które dotarły za późno, by się liczyć. Jeśli panel nadal pokazuje dużo mniej niż koparka, coś zużywa różnicę.
Jak program do kopania trafia na maszynę?
Drogi niewiele się zmieniły. Żadna z nich nie wymaga wyrafinowanego napastnika.
- Crackowane i pirackie oprogramowanie. To wciąż największe pojedyncze źródło. Keygen albo spatchowany instalator to program, który zgodzili się Państwo uruchomić z własnymi uprawnieniami. Program do kopania jedzie razem z nim w archiwum.
- Wszystko, co jest wystawione do internetu bez aktualizacji. Stare, powszechnie znane luki w oprogramowaniu serwerowym są skanowane bez przerwy. Program do kopania to ulubiony ładunek, bo zarabia na maszynie, na której nie ma nic wartego kradzieży.
- Pendrive'y. Nowsze kampanie kopiują się na dyski wymienne. Ukrywają się za skrótem, który wygląda jak ikona dysku. W ten sposób infekowana jest nawet sieć bez dostępu do internetu.
- Obrazy kontenerów i obrazy do budowania. Obraz bazowy pobrany z publicznego rejestru może zawierać program do kopania. Kopie on wtedy w każdym środowisku zbudowanym na jego podstawie.
- Karta przeglądarki, choć znacznie rzadziej niż kiedyś. Skrypty kopiące przy otwartej stronie były całą branżą, dopóki największy dostawca nie zamknął działalności w 2019 roku. Nadal istnieją na stronach ze streamingiem i plikami do pobrania, ale przestają działać po zamknięciu karty.
Jakie są objawy na maszynie, która powinna być bezczynna?
- Nigdy naprawdę nie odpoczywa. Wentylatory pracują, a obudowa jest ciepła, choć nic nie jest otwarte.
- Proces, którego nie da się wyjaśnić. Często jego nazwa udaje prawdziwy proces systemowy. Różnica jednego znaku w znajomej nazwie to częsty trik.
- Użycie, które spada w chwili otwarcia menedżera zadań i wraca po jego zamknięciu. To zachowanie jest celowe i samo w sobie jest niemal dowodem.
- Zaplanowane zadanie, usługa lub wpis autostartu, których nikt nie utworzył.
- Połączenia wychodzące do nieznanego hosta, powtarzające się w stałym rytmie.
Jakie są objawy na koparce, która powinna kopać?
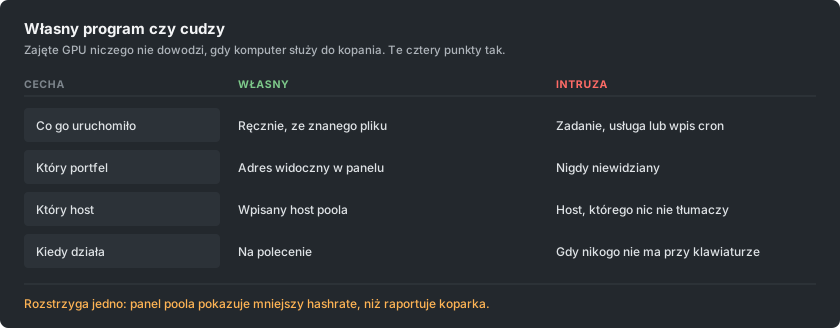
Tu pytanie nie brzmi, czy coś kopie. Pytanie brzmi, czy wszystko, co kopie, należy do Państwa.
- Panel stale pokazuje mniej, niż raportuje koparka, i to bardziej, niż tłumaczą przestarzałe share'y.
- Dwa procesy kopiące tam, gdzie uruchomiono jeden. Na koparce z wieloma kartami GPU warto je policzyć.
- Skrypt startowy lub flight sheet zawiera adres portfela albo host, którego nikt nie wpisał. Należy go przeczytać, a nie tylko na niego zerknąć. Adres zmieniony w środku na pierwszy rzut oka wygląda identycznie.
- Karta się grzeje, ale nic nie produkuje w Państwa poolu. Tak wygląda drugi program do kopania przypięty do jednego urządzenia.
- Kopie po zatrzymaniu. Jeśli po zatrzymaniu własnego programu do kopania maszyna się nie uspokaja, działa coś innego.
Czym jest podmiana portfela i dlaczego kosztuje więcej?
Osobna rodzina złośliwego oprogramowania robi coś gorszego i prostszego. Obserwuje schowek. Gdy kopiują Państwo coś, co wygląda jak adres portfela, podmienia go na adres napastnika.

Wybiera adres, który zaczyna się i kończy tymi samymi znakami co Państwa. Szybkie sprawdzenie więc przechodzi. Ludzie stracili w ten sposób duże kwoty bez żadnego kopania. Oba rodzaje złośliwego oprogramowania często instalowane są razem.
Górnicy mają do czynienia z drugą wersją tego samego pomysłu. Adres w skrypcie startowym lub flight sheecie zostaje raz przepisany. Każda kolejna wypłata trafia gdzie indziej.
Nic się nie psuje, a koparka kopie bez zarzutu. Pieniądze po prostu trafiają do innego portfela. Zwykle wychodzi to na jaw, gdy ktoś zastanawia się, dlaczego wypłata nie przyszła.
Obrona jest nudna, ale działa:
- Po wklejeniu adresu w ważnym miejscu należy sprawdzić go w całości, a nie tylko końcówki.
- Należy potwierdzić, że adres w panelu jest tym zamierzonym.
- Jeśli wypłaty ustają, a hashrate nie, najpierw należy sprawdzić adres.
Jak sprawdzić maszynę krok po kroku?
Należy przejść przez te kroki po kolei:
- Porównać oba hashrate'y. Zestawić to, co raportuje koparka, z panelem poola w skali dnia, a nie minuty.
- Przeczytać własną konfigurację. Sprawdzić każdy adres portfela i każdy host, znak po znaku, na każdej koparce.
- Zatrzymać program do kopania i obserwować. Maszyna, która potem nadal jest zajęta, ma uruchomione coś innego.
- Wypisać to, co uruchamia się samo. W Windows sprawdzić zaplanowane zadania i usługi. W Linuksie sprawdzić timery i crona. Sprawdzić też to, co startuje przy logowaniu.
- Przejrzeć połączenia wychodzące przy zatrzymanym własnym programie do kopania. Wszystko, co nadal łączy się w stałym rytmie, warto zidentyfikować.
- Przeskanować maszynę renomowanym narzędziem, ale nie poprzestawać na czystym wyniku. Programy do kopania są często modyfikowane tak długo, aż skanery przestaną je rozpoznawać. Dlatego ten krok jest ostatni, a nie pierwszy.
Dlaczego usunięcie pliku nie wystarczy?
Te programy są zbudowane tak, by wracać. Usunięcie programu, gdy przetrwa to, co go uruchamia, daje kilka minut spokoju.
Należy usuwać elementy w tej kolejności:
- Zaplanowane zadanie, usługę, wpis autostartu, linię crona i klucz rejestru.
- Potem sam plik.
- Potem ponownie uruchomić maszynę i sprawdzić, czy nic nie wróciło.
Warto rozważyć ponowną instalację systemu na ważnej maszynie. Tym bardziej na każdej, która przechowywała portfel lub klucz prywatny. Ten sam dostęp, który zainstalował program do kopania, mógł zainstalować cokolwiek innego.
Nowoczesna kampania przy okazji zbiera też hasła. Należy zmienić hasła, z którymi ta maszyna miała styczność, z innego urządzenia.
Jak pozostać bezpiecznym?
Zasady, które temu zapobiegają, są nudne. Ludzie je pomijają, bo kopanie oznacza pobieranie niepodpisanego oprogramowania od obcych.
- Programy do kopania należy pobierać ze strony wydań samego projektu i sprawdzać opublikowaną sumę kontrolną. Program z linku na forum, z opisu filmu lub z przepakowanego archiwum to najbardziej prawdopodobna droga infekcji koparki. Spodziewali się Państwo ostrzeżenia, więc je zignorowali.
- Nigdy nie uruchamiać crackowanego oprogramowania na maszynie, która kopie lub przechowuje portfel. Nigdy. Te dwa nawyki się nie łączą.
- Aktualizować wszystko, co jest wystawione do internetu. Większość infekcji jest zautomatyzowana i wybiera maszyny po numerze wersji.
- Trzymać portfel, na który przychodzą wypłaty, z dala od maszyny, która kopie. Koparka potrzebuje tylko adresu, nigdy kluczy.
- Sprawdzać adres wypłat po każdej zmianie na koparce. Sprawdzić go ponownie po każdym nieoczekiwanym zdarzeniu.