








Bezpieczeństwo kopania na poolu
Lista kontrolna bezpieczeństwa górnika: ochrona portfela i frazy odzyskiwania, sprawdzanie adresów oraz zabezpieczenie systemu, przeglądarki i sieci.
Dlaczego bezpieczeństwo to Państwa zadanie?
Przy kopaniu w poolu podaje się programowi do kopania jedną rzecz: adres portfela, na który trafiają wypłaty. Nie trzeba zakładać konta ani hasła. Wystarczy pobrać program, skierować go z adresem na pool i zacząć zarabiać.
Prostota nie oznacza, że bezpieczeństwo to cudzy problem. Wypłaty trafiają prosto do Państwa własnego portfela, w modelu non-custodial. Za bezpieczeństwo monet odpowiadają więc wyłącznie Państwo.
Pięć podstawowych kroków sprawia, że monety pozostają Państwa:
- Chronić portfel i jego frazę odzyskiwania.
- Sprawdzać każdy wklejany adres.
- Utrzymywać system operacyjny w czystości.
- Utrzymywać przeglądarkę w czystości.
- Zabezpieczyć sieć.
Krok pierwszy: jak chronić portfel?
Większość portfeli ma dwie warstwy ochrony:
- Codzienny PIN lub hasło, które odblokowuje aplikację.
- Tajną frazę odzyskiwania, zwaną też frazą seed, która pozwala odtworzyć cały portfel od zera.
Najważniejsza jest fraza odzyskiwania.
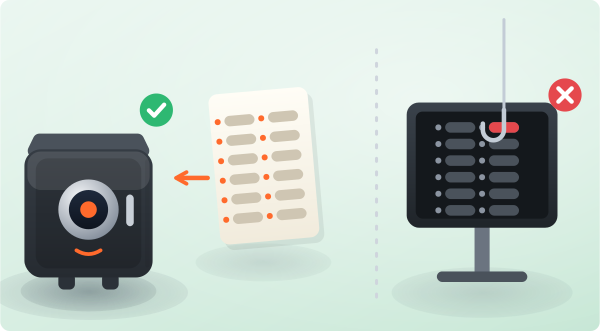
Nigdy nikomu nie należy podawać hasła, PIN-u ani frazy odzyskiwania. Nikt nie powinien ich znać, nawet zespół wsparcia poola. Każdy, kto o nie prosi, próbuje ukraść Państwa monety.
Te sekrety trzeba przechowywać bezpiecznie. Kto je zdobędzie, zdobędzie Państwa pieniądze:
- Nie używać PIN-u karty ani daty urodzenia jako PIN-u. Nie używać wszędzie tego samego PIN-u.
- Jeśli konto e-mail może zresetować portfel, nadać temu e-mailowi unikalne hasło. Włączyć uwierzytelnianie dwuskładnikowe (2FA), czyli drugi kod oprócz hasła.
- Trzymać frazę odzyskiwania offline, tam gdzie nie zginie i nikt inny do niej nie dotrze.
- W portfelu na telefonie zablokować sam telefon odciskiem palca albo silnym PIN-em lub wzorem.
Dlaczego nie kopać na adres giełdy?
Nie należy kopać bezpośrednio na adres wpłat giełdy. Nie Państwa klucze, nie Państwa monety:
- Giełdy mogą zmieniać adresy wpłat bez ostrzeżenia. Wypłaty wysłane na stary adres mogą przepaść na zawsze.
- Nie mają Państwo klucza prywatnego, więc nigdy w pełni nie kontrolują Państwo środków.
- Giełda może zamrozić konto. Niektóre giełdy nie księgują niezawodnie małych wypłat z kopania.
- Adres wypłat w poolu jest stały, gdy już się na niego kopie. Jeśli giełda go zmieni lub zostanie zamknięta, pool nie może odzyskać ani przekierować monet.
Krok drugi: jak sprawdzić adres?
Po skopiowaniu i wklejeniu adresu portfela zawsze należy go sprawdzić.
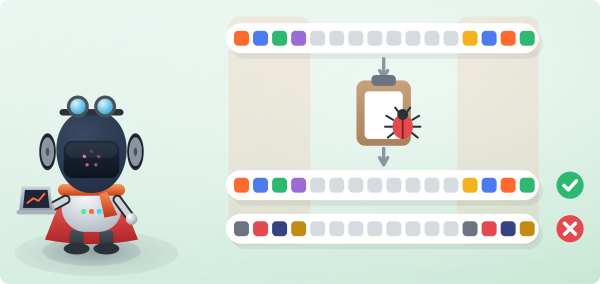
Złośliwe oprogramowanie przejmujące schowek obserwuje go w poszukiwaniu adresów kryptowalut. Przy wklejaniu po cichu podmienia adres na adres atakującego. Jeśli nie sprawdzą Państwo adresu przed wysłaniem, monety przepadną na zawsze.
Po każdym wklejeniu adresu należy sprawdzić kilka pierwszych i ostatnich znaków. Jeden podmieniony adres to jedna nieodwracalna strata.
Krok trzeci: jak zabezpieczyć komputer?
Niezabezpieczony komputer to najsłabsze ogniwo. Bezpieczeństwo cyfrowe zależy od Państwa, a jeśli się je zaniedba, nikt inny tego nie nadrobi.
- Nie odwiedzać podejrzanych stron i nie pobierać plików z niezweryfikowanych źródeł.
- Antywirusy często oznaczają narzędzia do kopania i podkręcania. Czasem to fałszywy alarm, a czasem podrobiona kopia naprawdę jest zainfekowana.
- Program do kopania, na przykład SRBMiner lub WildRig NG, pobierać tylko z jego oficjalnej strony.
- Jeśli antywirus oznacza plik, co do którego mają Państwo pewność, że jest oryginalny, dodać do wyjątków tylko ten jeden plik. Nigdy całego folderu, bo w reszcie może się ukryć złośliwe oprogramowanie.
- Nie używać crackowanego ani pirackiego Windows, cracków ani hacków. Korzystać z czystego, licencjonowanego oprogramowania.
- Unikać zbędnych narzędzi zdalnego dostępu. Intruz ze zdalną kontrolą nad komputerem może zrobić wszystko.
- Aktualizować system operacyjny. Aktualizacje istnieją po to, aby łatać luki bezpieczeństwa, a nie żeby irytować.
Nie mają Państwo pewności co do pliku? Nie warto ryzykować. Przed uruchomieniem należy go najpierw przeskanować w serwisie takim jak VirusTotal.
Korzystają Państwo z HiveOS lub RaveOS? Nigdy nie należy udostępniać identyfikatorów koparek ani kluczy dostępu; należy też zabezpieczyć e-mail powiązany z kontem i włączyć 2FA.
Krok czwarty: jak zadbać o bezpieczeństwo przeglądarki?
Panel i portfel otwierają Państwo w przeglądarce, więc trzeba utrzymywać ją w czystości:
- Instalować przeglądarkę tylko z oficjalnego źródła, nigdy z torrenta ani z przypadkowej wersji.
- Nie dodawać podejrzanych rozszerzeń. Złośliwy dodatek może odczytać hasła i strony.
- Używać blokady reklam i wyskakujących okien. Odcinają one popularną drogę oszustw i niechcianych pobrań.
- Aktualizować przeglądarkę, aby mieć najnowsze poprawki bezpieczeństwa. Aktualizacje są darmowe.
Krok piąty: jak zabezpieczyć sieć?
Sieć, w której się kopie i zarządza portfelem, musi być bezpieczna:
- Nie używać publicznego Wi-Fi do niczego wrażliwego. Publiczne połączenia łatwo podsłuchać, więc hotspot z telefonu jest bezpieczniejszy.
- Zmienić domyślne hasło Wi-Fi i login administratora routera. Klasyczne admin / admin to nie hasło.
- Każdy, kto korzysta z Państwa Wi-Fi, jest wewnątrz Państwa sieci.
- Jeśli router ma więcej niż kilka lat, warto rozważyć wymianę. Nowsze routery dostają poprawki bezpieczeństwa i mają lepszą wbudowaną zaporę.
Co jeszcze można zrobić?
Ataki z roku na rok są coraz bardziej wyrafinowane, ale podstawy nigdy się nie starzeją:
- Używać licencjonowanego i aktualnego oprogramowania.
- Trzymać sekrety offline i w tajemnicy.
- Zwolnić przed wklejeniem adresu lub uruchomieniem pliku.
Czujność przede wszystkim. Bezpieczeństwo jest w Państwa rękach.