








אבטחת כרייה בבריכה
רשימת אבטחה לכורים בבריכה: הגן על הארנק ועל ביטוי השחזור, בדוק כל כתובת, ואבטח את המערכת, הדפדפן והרשת שלך.
למה האבטחה באחריותך?
כשכורים בבריכה, נותנים לתוכנת הכרייה דבר אחד: כתובת הארנק שהתשלומים שלך הולכים אליה. אין חשבון ואין סיסמה ליצור. מורידים תוכנת כרייה, מכוונים אותה לבריכה עם הכתובת שלך, ומתחילים להרוויח.
פשוט לא אומר שהאבטחה היא בעיה של מישהו אחר. התשלומים הולכים ישר לארנק שלך, ללא משמורת. לכן רק אתה אחראי לבטיחות המטבעות שלך.
חמישה צעדים בסיסיים שומרים אותם שלך:
- הגן על הארנק שלך ועל ביטוי השחזור שלו.
- בדוק כל כתובת שאתה מדביק.
- שמור על מערכת ההפעלה נקייה.
- שמור על הדפדפן נקי.
- אבטח את הרשת שלך.
צעד ראשון: איך מגנים על הארנק?
לרוב הארנקים יש שתי שכבות הגנה:
- PIN או סיסמה יומיומיים שפותחים את האפליקציה.
- ביטוי שחזור סודי, שנקרא גם מילות השחזור, שיכול לשחזר את כל הארנק מאפס.
ביטוי השחזור הוא החשוב ביותר.
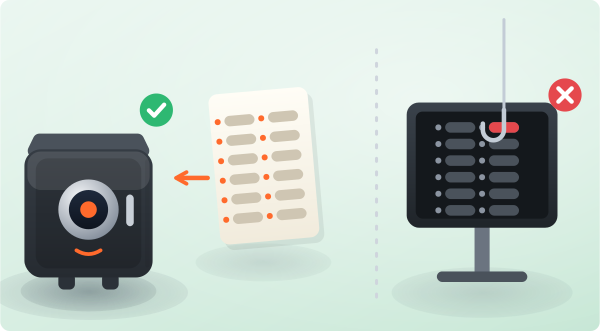
לעולם אל תמסור את הסיסמה, ה-PIN או ביטוי השחזור לאף אחד. אף אחד לא צריך לדעת אותם, אפילו לא צוות התמיכה של בריכה. מי שמבקש אותם מנסה לגנוב את המטבעות שלך.
שמור את הסודות האלה בבטחה. אם מישהו אחר משיג אותם, הוא משיג את הכסף שלך:
- אל תשתמש ב-PIN של כרטיס האשראי או בתאריך הלידה שלך כ-PIN. אל תשתמש באותו PIN בכל מקום.
- אם חשבון אימייל יכול לאפס את הארנק שלך, תן לאימייל הזה סיסמה ייחודית. הפעל אימות דו-שלבי (2FA), קוד שני מעבר לסיסמה.
- שמור את ביטוי השחזור במצב לא מקוון, במקום שבו הוא לא יאבד ואף אחד אחר לא יגיע אליו.
- בארנק בטלפון, נעל את הטלפון עצמו בטביעת אצבע או ב-PIN או בתבנית חזקים.
למה לא כדאי לכרות לכתובת של בורסה?
אל תכרה ישירות לכתובת הפקדה של בורסה. לא המפתחות שלך, לא המטבעות שלך:
- בורסות יכולות לשנות כתובות הפקדה בלי אזהרה. תשלומים שנשלחו לכתובת ישנה עלולים לאבוד לתמיד.
- אין לך את המפתח הפרטי, כך שאף פעם אינך שולט בכספים לגמרי.
- בורסה יכולה להקפיא את החשבון שלך. חלק מהבורסות לא מזכות תשלומי כרייה קטנים באופן אמין.
- כתובת תשלום בבריכה קבועה ברגע שכורים אליה. אם הבורסה משתנה או נסגרת, הבריכה לא יכולה לשחזר או להפנות את המטבעות שלך.
צעד שני: איך בודקים כתובת?
תמיד בדוק פעמיים כתובת ארנק אחרי שהעתקת והדבקת אותה.
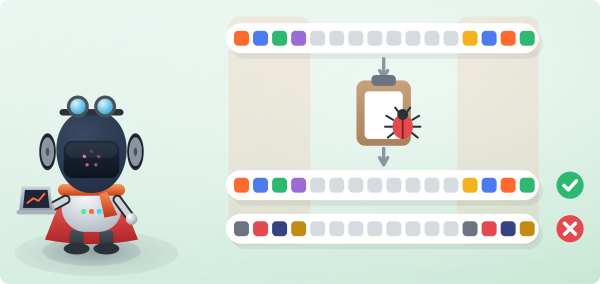
נוזקה שחוטפת את הלוח (clipboard) עוקבת אחרי הלוח שלך ומחפשת כתובת קריפטו. כשאתה מדביק, היא מחליפה בשקט לכתובת של התוקף. אם לא תבדוק לפני השליחה, המטבעות אבודים לתמיד.
בדוק את התווים הראשונים והאחרונים של כתובת בכל פעם שאתה מדביק אותה. כתובת אחת שהוחלפה היא הפסד אחד שאי אפשר להחזיר.
צעד שלישי: איך מאבטחים את המחשב?
מחשב לא מוגן הוא החוליה החלשה. הבטיחות הדיגיטלית עליך, ואם תזניח אותה אף אחד אחר לא יחפה עליך.
- אל תיכנס לאתרים מפוקפקים ואל תוריד ממקורות לא מאומתים.
- תוכנות אנטי-וירוס מסמנות לעתים קרובות כלי כרייה ואוברקלוק. לפעמים זו התרעת שווא, ולפעמים עותק מזויף באמת נגוע.
- הורד את תוכנת הכרייה, למשל SRBMiner או WildRig NG, רק מהדף הרשמי שלה.
- אם האנטי-וירוס מסמן קובץ שאתה בטוח שהוא מקורי, הוסף לחריגים רק את הקובץ הזה. לעולם אל תוסיף תיקייה שלמה, כי נוזקה יכולה להסתתר בשאר.
- אל תריץ Windows פרוץ או פיראטי, קראקים או האקים. השתמש בתוכנה נקייה ומורשית.
- הימנע מכלי גישה מרחוק שאינך צריך. פורץ עם שליטה מרחוק במחשב שלך יכול לעשות הכל.
- עדכן את מערכת ההפעלה. העדכונים קיימים כדי לסגור פרצות אבטחה, לא כדי להציק לך.
לא בטוח לגבי קובץ? אל תסתכן. סרוק אותו קודם בשירות כמו VirusTotal לפני שאתה מריץ אותו.
משתמש ב-HiveOS או ב-RaveOS? לעולם אל תשתף את מזהי המתקנים או את מפתחות הגישה, אבטח את האימייל שקשור לחשבון, והפעל 2FA.
צעד רביעי: איך שומרים על הדפדפן בטוח?
אתה פותח את לוח הבקרה ואת הארנק בדפדפן, אז שמור עליו נקי:
- התקן דפדפן רק מהמקור הרשמי שלו, אף פעם לא מטורנט או מגרסה אקראית.
- אל תוסיף תוספים חשודים. תוסף זדוני יכול לקרוא את הסיסמאות והדפים שלך.
- השתמש בחוסם פרסומות ובחסימת חלונות קופצים. הם חוסמים דרך נפוצה להונאות ולהורדות שקטות.
- עדכן את הדפדפן כדי לקבל את תיקוני האבטחה האחרונים. העדכונים בחינם.
צעד חמישי: איך מאבטחים את הרשת?
ודא שהרשת שבה אתה כורה ומנהל את הארנק מאובטחת:
- אל תשתמש ב-Wi-Fi ציבורי לשום דבר רגיש. קל ליירט חיבורים ציבוריים, ונקודה חמה מהטלפון בטוחה יותר.
- שנה את סיסמת ה-Wi-Fi המוגדרת מראש ואת פרטי הכניסה לניהול הנתב. admin / admin הקלאסי אינו סיסמה.
- כל מי שמחובר ל-Wi-Fi שלך נמצא בתוך הרשת שלך.
- אם הנתב שלך בן יותר מכמה שנים, שקול להחליף אותו. נתבים חדשים מקבלים תיקוני אבטחה וחומת אש מובנית טובה יותר.
מה עוד אפשר לעשות?
ההתקפות נעשות מתוחכמות יותר כל שנה, אבל היסודות אף פעם לא מתיישנים:
- שמור על התוכנות שלך מורשות ומעודכנות.
- שמור את הסודות שלך במצב לא מקוון ובפרטיות.
- האט לפני שאתה מדביק כתובת או מריץ קובץ.
היה ערני. האבטחה שלך בידיים שלך.