








Криптоджекинг: когда компьютер майнит на чужого
Как вредоносный майнер попадает на машину, почему владелец рига лучше всех может его найти и легче всех обманывается, и как проверить и очистить машину.
Что такое криптоджекинг?
Криптоджекинг это когда кто-то запускает майнер на оборудовании, которым не владеет и за которое не платит. Это не редкость. Это самое частое, что вредоносное ПО делает с машиной, когда получает к ней доступ.
Причина проста: для дохода не нужно потом ни к чему склонять жертву. Жертва здесь электричество, и счёт за неё приходит тихо.
Почти всегда это Monero. Эту монету можно с прибылью майнить на обычных процессорах, поэтому несколько тысяч офисных компьютеров того стоят. А благодаря её приватности деньги невозможно отследить.
Программа обычно XMRig, обычный майнер с открытым кодом. Изменены только его имя и настройки.
Машина, которая майнит на кого-то другого, выглядит не так, как люди ждут от заражённой. Ничего не зашифровано, ни один файл не пропал, требование выкупа не появляется. Она просто греется, сбрасывает частоты, изнашивает вентиляторы и стоит денег.
Почему всё иначе, если вы уже майните?
Обычные статьи говорят одно и то же: ищите высокую загрузку процессора, нагрев и шумные вентиляторы. На риге всё это норма. Поэтому обычный совет ничего не обнаружит.
Как майнер вы лучше всех подготовлены, чтобы это найти. Но и обмануть вас проще всего.
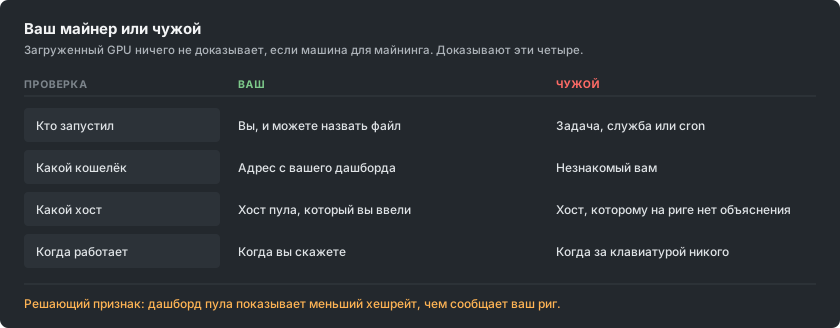
Ваше преимущество это второй, независимый учёт того, что произвело ваше оборудование. Дашборд пула измеряется на чужом сервере, по работе, которая действительно дошла.
Сравните его с тем, что показывает риг. Сначала учтите устаревшие шары, то есть шары, которые пришли слишком поздно и не засчитываются. Если дашборд и после этого заметно ниже рига, что-то съедает разницу.
Как майнер попадает на машину?
Пути почти не изменились. Ни один из них не требует изощрённого злоумышленника.
- Взломанные и пиратские программы. Это по-прежнему крупнейший отдельный источник. Кейген или пропатченный установщик это программа, которую вы сами согласились запустить со своими правами. Майнер едет внутри архива.
- Всё, что открыто в интернет без обновлений. Старые, широко известные дыры в серверном ПО сканируют постоянно. Майнер любимая нагрузка, потому что он приносит деньги даже с машины, на которой нечего украсть.
- USB-накопители. Недавние кампании копируют себя на съёмные диски. Они прячутся за ярлыком, похожим на значок диска. Так заражается даже сеть, у которой нет выхода в интернет.
- Образы контейнеров и сборки. Базовый образ из публичного реестра может содержать майнер. Тогда он майнит в каждой среде, собранной из этого образа.
- Вкладка браузера, хотя гораздо реже, чем раньше. Скрипты, которые майнят, пока открыта страница, были целой индустрией, пока крупнейший провайдер не закрылся в 2019 году. Они всё ещё встречаются на сайтах стриминга и загрузок, но останавливаются, когда вкладка закрыта.
Какие признаки на машине, которая должна простаивать?
- Она никогда по-настоящему не простаивает. Вентиляторы крутятся, корпус тёплый, хотя ничего не открыто.
- Процесс, который вы не можете объяснить. Часто его называют так, чтобы он походил на настоящий системный процесс. Разница в один символ в знакомом имени частый приём.
- Загрузка, которая падает, как только вы открываете диспетчер задач, и возвращается, когда вы его закрываете. Такое поведение намеренное и само по себе почти доказательство.
- Задача планировщика, служба или запись автозагрузки, которую никто не создавал.
- Исходящие подключения к незнакомому хосту, повторяющиеся в постоянном ритме.
Какие признаки на риге, который должен майнить?
Здесь вопрос не в том, майнит ли что-то. Вопрос в том, всё ли, что майнит, ваше.
- Дашборд стабильно ниже того, что показывает риг, и разница больше, чем объясняют устаревшие шары.
- Два процесса майнинга там, где вы запускали один. На риге с несколькими GPU их стоит пересчитать.
- В вашем скрипте запуска или флайт-шите есть адрес кошелька или хост, которые вы не вводили. Прочитайте его, а не просто взгляните. Адрес, изменённый в середине, на первый взгляд выглядит так же.
- Карта греется, но ничего не даёт в вашем пуле. Так выглядит второй майнер, привязанный к одному устройству.
- Машина майнит после того, как вы остановили майнер. Если остановка вашего собственного майнера не успокаивает машину, работает что-то другое.
Что такое подмена кошелька и почему она стоит дороже?
Отдельное семейство вредоносного ПО делает кое-что хуже и проще. Оно следит за буфером обмена. Когда вы копируете что-то похожее на адрес кошелька, оно подставляет адрес злоумышленника.

Оно выбирает адрес, который начинается и заканчивается теми же символами, что и ваш. Поэтому быстрая проверка проходит. Люди теряли так крупные суммы безо всякого майнинга. Оба вида вредоносного ПО часто ставят вместе.
Майнеры сталкиваются со второй версией той же идеи. Адрес в скрипте запуска или флайт-шите переписывают один раз. Каждая следующая выплата уходит в другое место.
Ничего не ломается, и риг майнит безупречно. Деньги просто приходят на другой кошелёк. Обычно это замечают, когда удивляются, почему не пришла выплата.
Защита скучная, но она работает:
- Вставив адрес туда, где это важно, проверьте его целиком, а не только начало и конец.
- Убедитесь, что адрес на вашем дашборде тот, который вы имели в виду.
- Если выплаты остановились, а хешрейт нет, сначала проверьте адрес.
Как проверить машину шаг за шагом?
Пройдите эти шаги по порядку:
- Сравните два хешрейта. Сопоставьте то, что показывает риг, с дашбордом пула, за сутки, а не за минуту.
- Прочитайте собственную конфигурацию. Проверьте каждый адрес кошелька и каждый хост, символ за символом, на каждом риге.
- Остановите свой майнер и понаблюдайте. Если машина и после этого остаётся загруженной, на ней работает что-то ещё.
- Посмотрите, что запускается само. В Windows проверьте задачи планировщика и службы. В Linux проверьте таймеры и cron. Проверьте и то, что запускается при входе в систему.
- Посмотрите исходящие подключения, пока ваш собственный майнер остановлен. Всё, что продолжает общаться в ритме, стоит опознать.
- Проверьте машину надёжным сканером, но не останавливайтесь на чистом результате. Майнеры часто дорабатывают, пока сканеры перестанут их узнавать. Поэтому этот шаг последний, а не первый.
Почему недостаточно удалить файл?
Эти майнеры сделаны так, чтобы возвращаться. Удалив программу, но оставив то, что её запускает, вы выиграете несколько минут.
Удаляйте в таком порядке:
- Задачу планировщика, службу, запись автозагрузки, строку cron и ключ реестра.
- Затем сам файл.
- Затем перезагрузитесь и проверьте, что ничего не вернулось.
Если машина была важной, подумайте о переустановке. Вдвойне это касается всего, где хранился кошелёк или приватный ключ. Тот же доступ, через который поставили майнер, позволяет поставить что угодно ещё.
Современная кампания по пути ещё и соберёт пароли. Смените пароли, которые видела эта машина, с другого устройства.
Как оставаться чистым?
Правила, которые от этого защищают, скучные. Их пропускают, потому что майнинг означает скачивать неподписанные программы от незнакомцев.
- Берите майнеры со страницы релизов самого проекта и проверяйте опубликованную контрольную сумму. Майнер по ссылке с форума, из описания видео или из перепакованного архива самый вероятный путь заражения рига. Вы ждали предупреждения, поэтому его и отклонили.
- Никогда не запускайте взломанные программы на машине, которая майнит или хранит кошелёк. Никогда. Эти две привычки несовместимы.
- Обновляйте всё, что открыто в интернет. Большинство заражений автоматические и выбирают машины по номеру версии.
- Держите кошелёк, на который вам платят, отдельно от машины, которая майнит. Ригу нужен только адрес, никогда ключи.
- Проверяйте адрес выплат после любого изменения рига. Проверяйте его снова после любого неожиданного события с ним.