








Cryptojacking : quand une machine mine pour un autre
Comment entrent les mineurs malveillants, pourquoi le propriétaire d'un rig est le mieux placé et le plus facile à tromper, et vérifier puis nettoyer.
Qu'est-ce que le cryptojacking ?
Le cryptojacking, c'est faire tourner un logiciel de minage sur du matériel qu'on ne possède pas et qu'on ne paie pas. Ce n'est pas rare. C'est la chose la plus courante qu'un logiciel malveillant fait d'une machine une fois qu'il la tient.
La raison est simple : le gain n'exige plus de piéger une victime ensuite. La victime, c'est l'électricité, et la facture arrive sans bruit.
Il s'agit presque toujours de Monero. Cette cryptomonnaie se mine avec profit sur des processeurs ordinaires, donc quelques milliers d'ordinateurs de bureau valent la peine. Sa confidentialité empêche aussi de suivre l'argent.
Le programme est en général XMRig, un logiciel de minage open source ordinaire. Seuls son nom et sa configuration sont modifiés.
Une machine qui mine pour quelqu'un d'autre n'a pas l'air infectée comme on l'imagine. Rien n'est chiffré, aucun fichier ne manque, aucune rançon n'apparaît. Elle chauffe, ralentit, use ses ventilateurs et coûte de l'argent.
Pourquoi est-ce différent quand vous minez déjà ?
Les articles généraux disent tous la même chose : surveillez une forte charge du processeur, la chaleur et des ventilateurs bruyants. Sur un rig, ces trois signes sont normaux. Le conseil habituel ne détecte donc rien.
Être mineur fait de vous la personne la mieux équipée pour le repérer. Cela fait aussi de vous la plus facile à tromper.
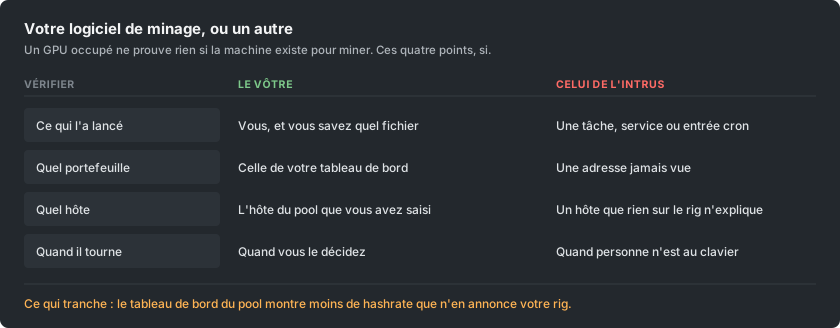
Votre avantage, c'est un second relevé indépendant de ce que votre matériel a produit. Votre tableau de bord du pool est mesuré sur le serveur de quelqu'un d'autre, à partir du travail réellement arrivé.
Comparez-le à ce que le rig affiche. Tenez d'abord compte des shares périmés, c'est-à-dire des shares arrivés trop tard pour compter. Si le tableau de bord reste nettement sous le rig, quelque chose consomme la différence.
Comment un logiciel de minage arrive-t-il sur une machine ?
Les chemins ont peu changé. Aucun n'exige un attaquant sophistiqué.
- Les logiciels piratés et crackés. C'est toujours la plus grande source à elle seule. Un keygen ou un installateur modifié est un programme que vous avez accepté de lancer avec vos propres droits. Le logiciel de minage voyage dans l'archive.
- Tout ce qui est exposé à Internet sans correctif. Les failles anciennes et bien connues des logiciels serveur sont scannées en permanence. Un logiciel de minage est la charge préférée, car il rapporte de l'argent avec une machine qui ne contient rien de valeur.
- Les clés USB. Des campagnes récentes se copient sur les supports amovibles. Elles se cachent derrière un raccourci qui ressemble à l'icône du lecteur. C'est ainsi qu'un réseau sans accès à Internet est quand même infecté.
- Les images de conteneur et de build. Une image de base tirée d'un registre public peut contenir un logiciel de minage. Il mine alors dans chaque environnement construit à partir d'elle.
- Un onglet du navigateur, bien moins qu'avant. Les scripts qui minent tant qu'une page est ouverte étaient une industrie jusqu'à la fermeture du plus grand fournisseur en 2019. Ils existent encore sur des sites de streaming et de téléchargement, mais s'arrêtent quand l'onglet se ferme.
Quels sont les signes sur une machine censée être au repos ?
- Elle n'est jamais vraiment au repos. Les ventilateurs restent hauts et le boîtier reste chaud alors que rien n'est ouvert.
- Un processus que vous ne pouvez pas expliquer. Il porte souvent un nom qui imite un vrai processus système. Un seul caractère différent dans un nom familier est une ruse courante.
- Une charge qui chute dès que vous ouvrez le gestionnaire des tâches et revient quand vous le fermez. Ce comportement est voulu et constitue presque une preuve à lui seul.
- Une tâche planifiée, un service ou une entrée de démarrage que personne n'a créé.
- Des connexions sortantes vers un hôte que vous ne connaissez pas, répétées à un rythme fixe.
Quels sont les signes sur un rig censé miner ?
Ici, la question n'est pas de savoir si quelque chose mine. C'est de savoir si tout ce qui mine vous appartient.
- Le tableau de bord reste en dessous de ce que le rig affiche, de façon constante, plus que les shares périmés ne l'expliquent.
- Deux processus de minage là où vous en avez lancé un. Sur un rig à plusieurs GPU, cela vaut la peine de compter.
- Votre script de lancement ou votre flight sheet contient une adresse de portefeuille ou un hôte que vous n'avez pas saisi. Lisez-le au lieu d'y jeter un œil. Une adresse modifiée au milieu paraît identique d'un coup d'œil.
- Une carte chauffe mais ne produit rien sur votre pool. C'est l'allure d'un second logiciel de minage attaché à un seul appareil.
- Elle mine après que vous l'avez arrêtée. Si la machine ne se calme pas quand vous stoppez votre propre logiciel de minage, autre chose tourne.
Qu'est-ce que l'échange de portefeuille, et pourquoi coûte-t-il plus cher ?
Une autre famille de logiciels malveillants fait quelque chose de pire et de plus simple. Elle surveille le presse-papiers. Quand vous copiez quelque chose qui ressemble à une adresse de portefeuille, elle la remplace par l'adresse de l'attaquant.

Elle choisit une adresse qui commence et finit par les mêmes caractères que la vôtre. Une vérification rapide passe donc. Des gens ont perdu de grosses sommes ainsi, sans aucun minage. Les deux types de logiciels malveillants sont souvent installés ensemble.
Les mineurs font face à une seconde version de la même idée. L'adresse dans un script de lancement ou une flight sheet est réécrite une fois. Chaque paiement suivant part ailleurs.
Rien ne casse, et le rig mine parfaitement. L'argent arrive simplement dans un autre portefeuille. On le découvre en général en se demandant pourquoi un paiement n'est jamais arrivé.
La défense est ennuyeuse, et elle fonctionne :
- Après avoir collé une adresse à un endroit important, vérifiez-la en entier, pas seulement les extrémités.
- Vérifiez que l'adresse de votre tableau de bord est bien celle que vous vouliez.
- Si vos paiements s'arrêtent alors que votre hashrate continue, vérifiez l'adresse avant toute autre chose.
Comment vérifier une machine, étape par étape ?
Suivez ces étapes dans l'ordre :
- Comparez les deux hashrates. Mettez ce que le rig affiche face au tableau de bord du pool, sur une journée plutôt que sur une minute.
- Relisez votre propre configuration. Vérifiez chaque adresse de portefeuille et chaque hôte, caractère par caractère, sur chaque rig.
- Arrêtez votre logiciel de minage et observez. Une machine qui reste occupée ensuite fait tourner autre chose.
- Listez ce qui démarre tout seul. Sous Windows, vérifiez les tâches planifiées et les services. Sous Linux, vérifiez les timers et cron. Vérifiez aussi ce qui se lance à l'ouverture de session.
- Regardez les connexions sortantes pendant que votre propre logiciel de minage est arrêté. Tout ce qui communique encore à un rythme régulier mérite d'être identifié.
- Analysez avec un outil reconnu, mais ne vous arrêtez pas à un résultat propre. Les logiciels de minage sont souvent modifiés jusqu'à ce que les scanners ne les reconnaissent plus. C'est pourquoi cette étape vient en dernier et non en premier.
Pourquoi supprimer le fichier ne suffit-il pas ?
Ces logiciels de minage sont conçus pour revenir. Supprimer le programme alors que ce qui le lance survit ne fait gagner que quelques minutes.
Retirez les éléments dans cet ordre :
- La tâche planifiée, le service, l'entrée de démarrage, la ligne cron et la clé de registre.
- Puis le fichier lui-même.
- Puis redémarrez, et vérifiez que rien n'est revenu.
Envisagez une réinstallation sur une machine importante. C'est doublement vrai pour tout ce qui a contenu un portefeuille ou une clé privée. Le même accès qui a installé un logiciel de minage pourrait installer n'importe quoi d'autre.
Une campagne moderne aura aussi récolté des mots de passe au passage. Changez les mots de passe que cette machine a vus, depuis un autre appareil.
Comment rester propre ?
Les règles qui l'empêchent sont ennuyeuses. On les saute parce que miner signifie télécharger des logiciels non signés venant d'inconnus.
- Prenez les logiciels de minage sur la page de versions du projet lui-même, et vérifiez la somme de contrôle publiée. Un logiciel venant d'un lien de forum, d'une description de vidéo ou d'une archive reconditionnée est la façon la plus probable d'infecter un rig. Vous attendiez un avertissement, alors vous l'avez ignoré.
- Ne lancez jamais de logiciel cracké sur une machine qui mine ou contient un portefeuille. Jamais. Les deux habitudes ne vont pas ensemble.
- Appliquez les correctifs à tout ce qui est exposé à Internet. La plupart des infections sont automatisées et choisissent les machines par numéro de version.
- Gardez le portefeuille qui reçoit vos paiements séparé de la machine qui mine. Un rig n'a besoin que d'une adresse, jamais de clés.
- Vérifiez votre adresse de paiement après toute modification d'un rig. Vérifiez-la encore après tout événement inattendu.