








Poolilouhinnan tietoturva
Tietoturvan tarkistuslista poolilouhijoille: suojaa lompakkosi ja palautuslauseesi, tarkista jokainen osoite ja suojaa koneesi, selaimesi ja verkkosi.
Miksi turvallisuus on sinun tehtäväsi?
Kun louhit poolissa, annat louhintaohjelmalle yhden asian: lompakko-osoitteen, johon tilityksesi menevät. Tiliä tai salasanaa ei tarvitse luoda. Lataat louhintaohjelman, ohjaat sen pooliin osoitteellasi ja alat ansaita.
Yksinkertaisuus ei tarkoita, että turvallisuus olisi jonkun muun ongelma. Tilitykset menevät suoraan omaan lompakkoosi ilman säilytystä. Siksi vain sinä vastaat kolikoidesi turvallisuudesta.
Viisi perusaskelta pitää ne sinun omanasi:
- Suojaa lompakkosi ja sen palautuslause.
- Tarkista jokainen liittämäsi osoite.
- Pidä käyttöjärjestelmäsi puhtaana.
- Pidä selaimesi puhtaana.
- Suojaa verkkosi.
Ensimmäinen askel: miten suojaat lompakkosi?
Useimmissa lompakoissa on kaksi suojauskerrosta:
- Arkikäytön PIN-koodi tai salasana, joka avaa sovelluksen.
- Salainen palautuslause, jota kutsutaan myös seed-lauseeksi ja jolla koko lompakon voi palauttaa tyhjästä.
Palautuslause on se, jolla on eniten merkitystä.
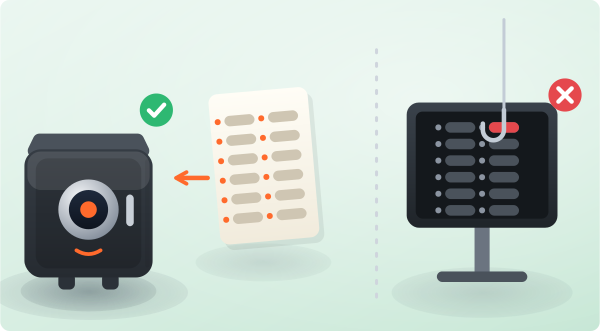
Älä koskaan anna salasanaasi, PIN-koodiasi tai palautuslausettasi kenellekään. Kenenkään ei pidä tietää niitä, ei edes poolin tuen. Jokainen, joka kysyy niitä, yrittää varastaa kolikkosi.
Säilytä nämä salaisuudet turvassa. Jos joku muu saa ne, hän saa rahasi:
- Älä käytä pankkikorttisi PIN-koodia tai syntymäaikaasi PIN-koodina. Älä käytä samaa PIN-koodia kaikkialla.
- Jos sähköpostitili voi nollata lompakkosi, anna sille sähköpostille oma, ainutlaatuinen salasana. Ota käyttöön kaksivaiheinen tunnistautuminen (2FA), eli toinen koodi salasanan lisäksi.
- Säilytä palautuslause verkon ulkopuolella, missä se ei voi kadota eikä kukaan muu pääse siihen käsiksi.
- Puhelinlompakossa lukitse itse puhelin sormenjäljellä tai vahvalla PIN-koodilla tai kuviolla.
Miksi pörssiosoitteeseen ei kannata louhia?
Älä louhi suoraan pörssin talletusosoitteeseen. Ei sinun avaimesi, ei sinun kolikkosi:
- Pörssit voivat vaihtaa talletusosoitteita varoittamatta. Vanhaan osoitteeseen lähetetyt tilitykset voivat kadota lopullisesti.
- Et pidä hallussasi yksityistä avainta, joten et koskaan hallitse varoja täysin.
- Pörssi voi jäädyttää tilisi. Jotkin eivät hyvitä pieniä louhintatilityksiä luotettavasti.
- Poolin tilitysosoite on kiinteä, kun louhit siihen kerran. Jos pörssi muuttuu tai sulkeutuu, pooli ei voi palauttaa tai ohjata kolikoitasi uudelleen.
Toinen askel: miten tarkistat osoitteen?
Tarkista lompakko-osoite aina kahdesti, kun olet kopioinut ja liittänyt sen.
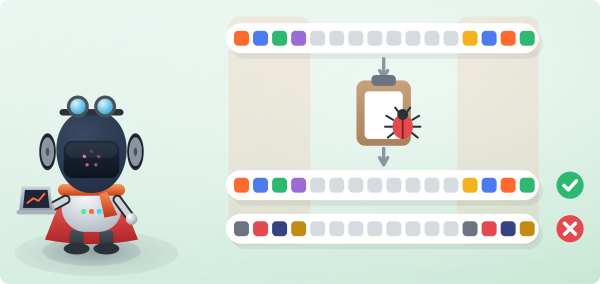
Leikepöytää kaappaava haittaohjelma tarkkailee leikepöytääsi kryptovaluuttaosoitteiden varalta. Kun liität, se vaihtaa huomaamatta tilalle hyökkääjän osoitteen. Jos et tarkista ennen lähettämistä, kolikot ovat poissa lopullisesti.
Tarkista osoitteen ensimmäiset ja viimeiset merkit joka ikinen kerta, kun liität sen. Yksi vaihdettu osoite on yksi peruuttamaton menetys.
Kolmas askel: miten suojaat tietokoneesi?
Suojaamaton tietokone on heikko lenkki. Digitaalinen turvallisuus on sinun vastuullasi, ja jos laiminlyöt sen, kukaan muu ei voi paikata sitä puolestasi.
- Älä vieraile epäilyttävillä sivustoilla äläkä lataa vahvistamattomista lähteistä.
- Virustorjunta merkitsee usein louhinta- ja ylikellotustyökaluja. Joskus kyse on väärästä hälytyksestä, ja joskus väärennetty kopio on todella saastunut.
- Lataa louhintaohjelmasi, esimerkiksi SRBMiner tai WildRig NG, vain sen viralliselta sivulta.
- Jos virustorjunta merkitsee tiedoston, jonka tiedät varmasti aidoksi, lisää poikkeuksiin vain se yksi tiedosto. Älä koskaan lisää kokonaista kansiota, koska haittaohjelma voi piiloutua sen muuhun sisältöön.
- Älä käytä murrettua tai piraattikopioitua Windowsia, crackeja tai hakkerointityökaluja. Käytä puhdasta, lisensoitua ohjelmistoa.
- Vältä etäkäyttötyökaluja, joita et tarvitse. Tunkeilija, joka hallitsee tietokonettasi etänä, voi tehdä mitä tahansa.
- Pidä käyttöjärjestelmä päivitettynä. Päivitykset ovat olemassa tietoturva-aukkojen paikkaamiseksi, eivät kiusaksesi.
Epävarma tiedostosta? Älä ota riskiä. Skannaa se ensin VirusTotalin kaltaisessa palvelussa ennen kuin ajat sen.
Käytätkö HiveOS:ää tai RaveOS:ää? Älä koskaan jaa rigiesi tunnuksia tai käyttöavaimia, suojaa tiliin liitetty sähköposti ja ota 2FA käyttöön.
Neljäs askel: miten pidät selaimesi turvallisena?
Avaat koontinäyttösi ja lompakkosi selaimessa, joten pidä se puhtaana:
- Asenna selain vain sen virallisesta lähteestä, älä koskaan torrentista tai satunnaisesta versiosta.
- Älä lisää epäilyttäviä laajennuksia. Haitallinen lisäosa voi lukea salasanasi ja sivusi.
- Käytä mainosten estoa ja ponnahdusikkunoiden estoa. Ne katkaisevat yleisen reitin huijauksille ja huomaamattomille latauksille.
- Pidä selain päivitettynä, jotta saat uusimmat tietoturvakorjaukset. Päivitykset ovat ilmaisia.
Viides askel: miten suojaat verkkosi?
Varmista, että verkko, jossa louhit ja hallinnoit lompakkoasi, on turvallinen:
- Älä käytä julkista Wi-Fiä mihinkään arkaluonteiseen. Julkisia yhteyksiä on helppo salakuunnella, joten puhelimen jakama yhteys on turvallisempi.
- Vaihda Wi-Fin oletussalasana ja reitittimen hallintakirjautuminen. Klassinen admin / admin ei ole salasana.
- Jokainen Wi-Fi-verkkoosi liittynyt on verkkosi sisällä.
- Jos reitittimesi on yli muutaman vuoden vanha, harkitse sen vaihtamista. Uudemmat reitittimet saavat tietoturvakorjauksia ja paremman sisäänrakennetun palomuurin.
Mitä muuta voit tehdä?
Hyökkäykset kehittyvät joka vuosi, mutta perusasiat eivät koskaan vanhene:
- Pidä ohjelmistosi lisensoituina ja päivitettyinä.
- Pidä salaisuutesi verkon ulkopuolella ja yksityisinä.
- Hidasta ennen kuin liität osoitteen tai ajat tiedoston.
Ole valpas. Turvallisuutesi on sinun käsissäsi.