








Cryptojacking: kun kone louhii jollekulle toiselle
Miten louhintahaittaohjelma pääsee sisään, miksi rigin omistaja on parhaassa asemassa ja silti helpoin huijata, ja miten kone tarkistetaan ja puhdistetaan.
Mitä cryptojacking on?
Cryptojacking tarkoittaa, että joku ajaa louhintaohjelmaa laitteistolla, jota hän ei omista eikä maksa. Se ei ole harvinaista. Se on yleisin asia, jonka haittaohjelma tekee koneella, kun se on kerran päässyt sisään.
Syy on yksinkertainen: tuotto ei vaadi, että uhri huijataan jälkikäteen tekemään mitään. Sähkö on uhri, ja lasku kertyy hiljaa.
Kyse on lähes aina Monerosta. Sitä voi louhia kannattavasti tavallisilla suorittimilla, joten muutama tuhat toimiston työasemaa on tavoittelemisen arvoinen saalis. Sen yksityisyys myös estää rahojen jäljittämisen.
Ohjelma on yleensä XMRig, tavallinen avoimen lähdekoodin louhintaohjelma. Vain sen nimi ja asetukset on muutettu.
Kone, joka louhii jollekulle toiselle, ei näytä saastuneelta niin kuin ihmiset odottavat. Mitään ei ole salattu, mikään tiedosto ei puutu eikä lunnasvaatimusta näy. Kone vain käy kuumana, hidastaa itseään, kuluttaa tuulettimensa ja maksaa rahaa.
Miksi tilanne on toinen, kun louhit jo valmiiksi?
Yleiset artikkelit sanovat kaikki saman: etsi suurta suoritinkuormaa, lämpöä ja äänekkäitä tuulettimia. Rigissä kaikki kolme ovat normaaleja. Tavalliset neuvot eivät siis paljasta mitään.
Louhijana olet parhaassa asemassa huomaamaan tämän. Olet myös helpoin huijattava.
Etusi on toinen, riippumaton kirjanpito siitä, mitä laitteistosi tuotti. Poolin koontinäyttösi mitataan jonkun muun palvelimella, siitä työstä, joka oikeasti saapui perille.
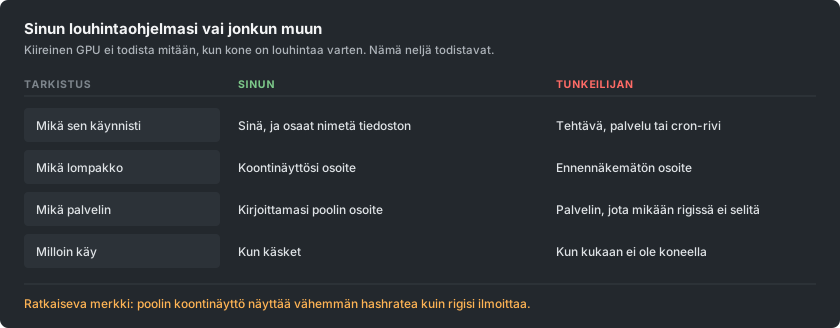
Vertaa sitä siihen, mitä rigi raportoi. Huomioi ensin stale-sharet eli sharet, jotka saapuivat liian myöhään laskettaviksi. Jos koontinäyttö on silti selvästi rigin alapuolella, jokin kuluttaa erotuksen.
Miten louhintaohjelma päätyy koneelle?
Reitit eivät ole juuri muuttuneet. Yksikään niistä ei vaadi taitavaa hyökkääjää.
- Krakatut ja piraattiohjelmat. Tämä on yhä suurin yksittäinen lähde. Avaingeneraattori tai muokattu asennusohjelma on ohjelma, jonka suostuit ajamaan omilla oikeuksillasi. Louhintaohjelma kulkee mukana arkiston sisällä.
- Kaikki internetiin näkyvä, jota ei ole päivitetty. Palvelinohjelmistojen vanhoja, laajalti tunnettuja aukkoja skannataan jatkuvasti. Louhintaohjelma on suosituin hyötykuorma, koska se tuottaa rahaa koneelta, jolla ei ole mitään varastamisen arvoista.
- USB-tikut. Tuoreet kampanjat kopioivat itsensä siirrettäville asemille. Ne piiloutuvat pikakuvakkeen taakse, joka näyttää aseman kuvakkeelta. Näin saastuu myös verkko, joka ei näy internetiin.
- Kontti- ja koontikuvat. Julkisesta rekisteristä haettu peruskuva voi sisältää louhintaohjelman. Se louhii sitten jokaisessa ympäristössä, joka siitä rakennetaan.
- Selaimen välilehti, tosin paljon harvemmin kuin ennen. Skriptit, jotka louhivat sivun ollessa auki, olivat kokonainen ala, kunnes suurin palveluntarjoaja lopetti vuonna 2019. Niitä on yhä suoratoisto- ja lataussivustoilla, mutta ne pysähtyvät, kun välilehti suljetaan.
Mitkä ovat merkit koneessa, jonka pitäisi olla joutilaana?
- Se ei koskaan oikeasti lepää. Tuulettimet pysyvät kierroksilla ja kotelo lämpimänä, vaikka mitään ei ole auki.
- Prosessi, jota et osaa selittää. Se on usein nimetty muistuttamaan oikeaa järjestelmäprosessia. Yhden merkin ero tutussa nimessä on yleinen temppu.
- Kuorma, joka putoaa heti, kun avaat tehtävienhallinnan, ja palaa, kun suljet sen. Tämä käytös on tahallista ja on jo itsessään lähes todiste.
- Ajoitettu tehtävä, palvelu tai käynnistysmerkintä, jota kukaan ei ole luonut.
- Lähteviä yhteyksiä tuntemattomaan palvelimeen, jotka toistuvat säännöllisessä tahdissa.
Mitkä ovat merkit rigissä, jonka pitäisi louhia?
Tässä kysymys ei ole, louhiiko jokin. Kysymys on, onko kaikki louhiva sinun.
- Koontinäyttö pysyy jatkuvasti rigin raportoiman alapuolella enemmän kuin stale-sharet selittävät.
- Kaksi louhintaprosessia, vaikka käynnistit yhden. Monen GPU:n rigissä ne kannattaa laskea.
- Käynnistysskriptissäsi tai flight sheetissäsi on lompakko-osoite tai palvelin, jota et kirjoittanut. Lue se, älä vain vilkaise. Keskeltä muutettu osoite näyttää vilkaisulla täsmälleen samalta.
- Kortti käy kuumana mutta ei tuota mitään poolissasi. Siltä näyttää toinen louhintaohjelma, joka on sidottu yhteen laitteeseen.
- Se louhii vielä, kun olet pysäyttänyt sen. Jos oman louhintaohjelmasi pysäyttäminen ei hiljennä konetta, jokin muu on käynnissä.
Mikä on lompakon vaihto, ja miksi se maksaa enemmän?
Erillinen haittaohjelmien perhe tekee jotain pahempaa ja yksinkertaisempaa. Se tarkkailee leikepöytää. Kun kopioit jotain, joka näyttää lompakko-osoitteelta, se vaihtaa tilalle hyökkääjän osoitteen.

Se valitsee osoitteen, joka alkaa ja päättyy samoilla merkeillä kuin sinun. Nopea tarkistus menee siis läpi. Ihmiset ovat menettäneet näin suuria summia ilman, että louhinta liittyi asiaan mitenkään. Nämä kaksi haittaohjelmaa asennetaan usein yhdessä.
Louhijat kohtaavat saman idean toisen version. Käynnistysskriptin tai flight sheetin osoite kirjoitetaan kerran uudelleen. Jokainen tilitys sen jälkeen menee muualle.
Mikään ei rikkoudu, ja rigi louhii täydellisesti. Rahat vain saapuvat eri lompakkoon. Yleensä asia huomataan, kun ihmetellään, miksi tilitystä ei koskaan tullut.
Puolustus on tylsä, ja se toimii:
- Kun olet liittänyt osoitteen paikkaan, jolla on väliä, tarkista se kokonaan, ei pelkkiä päitä.
- Varmista, että koontinäytölläsi oleva osoite on se, jota tarkoitit.
- Jos tilitykset loppuvat mutta hashrate ei, tarkista osoite ennen mitään muuta.
Miten tarkistat koneen vaihe vaiheelta?
Käy nämä läpi järjestyksessä:
- Vertaa kahta hashratea. Aseta rigin raportoima poolin koontinäyttöä vasten, vuorokauden ajalta minuutin sijaan.
- Lue omat asetuksesi. Tarkista jokainen lompakko-osoite ja jokainen palvelin merkki merkiltä jokaisessa rigissä.
- Pysäytä louhintaohjelmasi ja seuraa. Kone, joka pysyy kiireisenä sen jälkeen, ajaa jotain muuta.
- Listaa, mikä käynnistyy itsestään. Windowsissa tarkista ajoitetut tehtävät ja palvelut. Linuxissa tarkista ajastimet ja cron. Tarkista myös kaikki, mikä käynnistyy kirjautumisen yhteydessä.
- Katso lähteviä yhteyksiä, kun oma louhintaohjelmasi on pysäytetty. Kaikki, mikä yhä viestii säännöllisessä tahdissa, kannattaa selvittää nimeltä.
- Skannaa luotettavalla työkalulla, mutta älä pysähdy puhtaaseen tulokseen. Louhintaohjelmia muokataan usein, kunnes skannerit eivät enää tunnista niitä. Siksi tämä vaihe on viimeinen eikä ensimmäinen.
Miksi tiedoston poistaminen ei riitä?
Nämä louhintaohjelmat on tehty palaamaan. Jos poistat ohjelman mutta sen käynnistäjä jää, voitat muutaman minuutin.
Poista asiat tässä järjestyksessä:
- Ajoitettu tehtävä, palvelu, käynnistysmerkintä, cron-rivi ja rekisteriavain.
- Sitten itse tiedosto.
- Käynnistä sitten uudelleen ja tarkista, ettei mitään ole palannut.
Harkitse tärkeän koneen asentamista kokonaan uudelleen. Tämä pätee erityisesti kaikkeen, missä on ollut lompakko tai yksityinen avain. Sama pääsy, jolla asennettiin louhintaohjelma, voi asentaa mitä tahansa muuta.
Nykyaikainen kampanja on myös kerännyt salasanoja matkan varrella. Vaihda salasanat, jotka kone on nähnyt, toiselta laitteelta.
Miten pysyt puhtaana?
Säännöt, jotka estävät tämän, ovat tylsiä. Ihmiset ohittavat ne, koska louhinta tarkoittaa allekirjoittamattomien ohjelmien lataamista tuntemattomilta.
- Hae louhintaohjelmat projektin omalta julkaisusivulta ja tarkista julkaistu tarkistussumma. Foorumilinkistä, videon kuvauksesta tai uudelleen pakatusta arkistosta saatu louhintaohjelma on todennäköisin tapa, jolla rigi saastuu. Odotit varoitusta, joten ohitit sen.
- Älä koskaan aja krakattuja ohjelmia koneella, joka louhii tai jossa on lompakko. Ei koskaan. Nämä kaksi tapaa eivät sovi yhteen.
- Päivitä kaikki internetiin näkyvä. Useimmat tartunnat ovat automaattisia ja valitsevat koneet versionumeron perusteella.
- Pidä lompakko, johon saat tilitykset, erillään louhivasta koneesta. Rigi tarvitsee vain osoitteen, ei koskaan avaimia.
- Tarkista tilitysosoitteesi jokaisen rigiin tehdyn muutoksen jälkeen. Tarkista se uudelleen, jos rigille tapahtuu jotain odottamatonta.