








Cryptojacking: cuando una máquina mina para otra persona
Cómo entra el malware de minería, por qué el dueño de un rig es el mejor situado y el más fácil de engañar, y cómo revisar y limpiar bien una máquina.
¿Qué es el cryptojacking?
El cryptojacking es cuando alguien ejecuta un programa de minería en un equipo que no es suyo ni paga. No es raro. Es lo más habitual que hace el malware con una máquina una vez que la controla.
El motivo es sencillo: el cobro no necesita engañar a ninguna víctima después. La víctima es la electricidad, y la factura llega en silencio.
Casi siempre es Monero. Esa moneda se puede minar con beneficio en procesadores normales, así que unos miles de ordenadores de oficina merecen la pena. Además, su privacidad impide seguir el rastro del dinero.
El programa suele ser XMRig, un programa de minería normal de código abierto. Solo se cambian su nombre y su configuración.
Una máquina que mina para otro no parece infectada como la gente espera. No se cifra nada, no falta ningún archivo y no aparece ningún rescate. Solo se calienta, baja su rendimiento, desgasta los ventiladores y cuesta dinero.
¿Por qué es distinto si ya minas?
Los artículos genéricos dicen todos lo mismo: busca un uso alto del procesador, calor y ventiladores ruidosos. En un rig, las tres cosas son normales. Así que el consejo habitual no detecta nada.
Ser minero te convierte en la persona mejor equipada para descubrirlo. También te convierte en la más fácil de engañar.
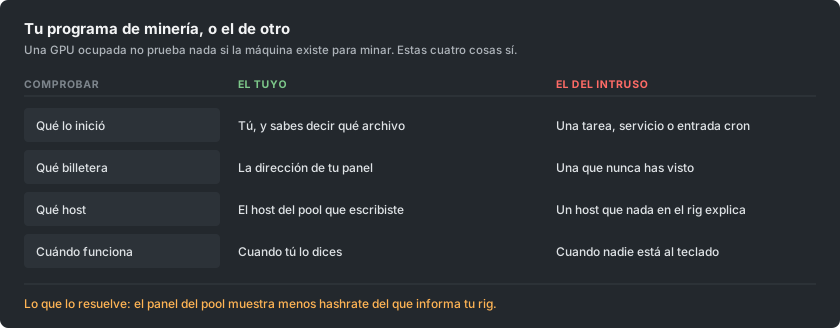
Tu ventaja es un segundo registro, independiente, de lo que produjo tu hardware. El panel del pool se mide en el servidor de otro, a partir del trabajo que realmente llegó.
Compáralo con lo que informa el rig. Primero ten en cuenta los shares obsoletos, que son shares que llegaron demasiado tarde para contar. Si el panel sigue muy por debajo del rig, algo está consumiendo la diferencia.
¿Cómo llega un programa de minería a una máquina?
Las vías no han cambiado mucho. Ninguna necesita un atacante sofisticado.
- Software crackeado y pirata. Sigue siendo la mayor fuente por sí sola. Un keygen o un instalador parcheado es un programa que aceptaste ejecutar con tus propios permisos. El programa de minería viaja dentro del archivo comprimido.
- Cualquier cosa expuesta a internet sin parchear. Los fallos antiguos y muy conocidos del software de servidor se rastrean todo el tiempo. Un programa de minería es la carga favorita, porque gana dinero con una máquina que no guarda nada que valga la pena robar.
- Memorias USB. Campañas recientes se copian solas en unidades extraíbles. Se esconden tras un acceso directo que parece el icono de la unidad. Así se infecta incluso una red sin ninguna exposición a internet.
- Imágenes de contenedores y de compilación. Una imagen base descargada de un registro público puede llevar un programa de minería. Después mina dentro de cada entorno creado a partir de ella.
- Una pestaña del navegador, aunque mucho menos que antes. Los scripts que minan mientras una página está abierta fueron toda una industria hasta que el mayor proveedor cerró en 2019. Todavía existen en sitios de streaming y de descargas, pero se detienen al cerrar la pestaña.
¿Qué señales hay en una máquina que debería estar en reposo?
- Nunca reposa del todo. Los ventiladores siguen girando y la caja sigue caliente sin nada abierto.
- Un proceso que no sabes explicar. A menudo lleva un nombre parecido al de un proceso real del sistema. Un solo carácter distinto en un nombre conocido es un truco habitual.
- Un uso que cae en cuanto abres el administrador de tareas y vuelve cuando lo cierras. Ese comportamiento es deliberado y casi es una prueba por sí solo.
- Una tarea programada, un servicio o una entrada de inicio que nadie creó.
- Conexiones salientes a un host que no reconoces, que se repiten con un ritmo fijo.
¿Qué señales hay en un rig que debería estar minando?
Aquí la pregunta no es si algo está minando. Es si todo lo que mina es tuyo.
- El panel se queda por debajo de lo que informa el rig, de forma constante, más de lo que explican los shares obsoletos.
- Dos procesos de minería donde tú iniciaste uno. En un rig con varias GPU, vale la pena contarlos.
- Tu script de inicio o tu flight sheet contiene una dirección de billetera o un host que no escribiste tú. Léelo de verdad, no le eches solo un vistazo. Una dirección alterada en el centro parece idéntica a simple vista.
- Una tarjeta se calienta pero no produce nada en tu pool. Así se ve un segundo programa de minería fijado a un solo dispositivo.
- Sigue minando después de que lo detuvieras. Si parar tu propio programa de minería no calma la máquina, hay otra cosa en marcha.
¿Qué es el cambio de billetera y por qué cuesta más?
Otra familia de malware hace algo peor y más sencillo. Vigila el portapapeles. Cuando copias algo con forma de dirección de billetera, lo cambia por la dirección del atacante.

Elige una dirección que empieza y termina con los mismos caracteres que la tuya. Así, una comprobación rápida la da por buena. Hay gente que ha perdido grandes sumas así sin que hubiera minería de por medio. Los dos tipos de malware suelen instalarse juntos.
Los mineros se enfrentan a una segunda versión de la misma idea. La dirección dentro de un script de inicio o de un flight sheet se reescribe una vez. Todos los pagos posteriores van a otro sitio.
No se rompe nada y el rig mina perfectamente. El dinero simplemente llega a otra billetera. La gente suele descubrirlo cuando se pregunta por qué no llegó un pago.
La defensa es aburrida, y funciona:
- Después de pegar una dirección en cualquier sitio importante, revísala entera, no solo los extremos.
- Confirma que la dirección de tu panel es la que querías.
- Si tus pagos se detienen pero tu hashrate no, revisa la dirección antes que nada.
¿Cómo revisas una máquina paso a paso?
Sigue estos pasos en orden:
- Compara los dos hashrates. Pon lo que informa el rig frente al panel del pool, a lo largo de un día y no de un minuto.
- Lee tu propia configuración. Revisa cada dirección de billetera y cada host, carácter a carácter, en cada rig.
- Detén tu programa de minería y observa. Si la máquina sigue ocupada después, tiene otra cosa en marcha.
- Haz una lista de lo que arranca solo. En Windows, revisa las tareas programadas y los servicios. En Linux, revisa los timers y cron. Revisa también lo que se ejecuta al iniciar sesión.
- Mira las conexiones salientes mientras tu propio programa de minería está detenido. Todo lo que siga comunicándose con un ritmo fijo merece que lo identifiques.
- Analiza la máquina con un antivirus de confianza, pero no te quedes en un resultado limpio. Los programas de minería se modifican a menudo hasta que los antivirus ya no los reconocen. Por eso este paso es el último, no el primero.
¿Por qué no basta con borrar el archivo?
Estos programas de minería están hechos para volver. Borrar el programa mientras sobrevive lo que lo arranca solo te da unos minutos.
Elimina las cosas en este orden:
- La tarea programada, el servicio, la entrada de inicio, la línea de cron y la clave del registro.
- Después, el propio archivo.
- Después reinicia y comprueba que no ha vuelto nada.
Plantéate reinstalar desde cero una máquina importante. Más aún si alguna vez ha guardado una billetera o una clave privada. El mismo acceso que instaló un programa de minería podría instalar cualquier otra cosa.
Una campaña moderna también habrá recogido contraseñas por el camino. Cambia las contraseñas que ha visto esa máquina, desde otro dispositivo.
¿Cómo te mantienes limpio?
Las reglas que lo evitan son aburridas. La gente se las salta porque minar implica descargar software sin firmar de desconocidos.
- Descarga los programas de minería desde la página oficial de versiones del proyecto y comprueba el checksum publicado. Un programa de minería sacado de un enlace de foro, de la descripción de un vídeo o de un archivo reempaquetado es la vía más probable de infectar un rig. Esperabas un aviso, así que lo ignoraste.
- Nunca ejecutes software crackeado en una máquina que mina o guarda una billetera. Nunca. Las dos costumbres no se mezclan.
- Parchea todo lo que esté expuesto a internet. La mayoría de las infecciones son automáticas y eligen las máquinas por su número de versión.
- Mantén la billetera en la que cobras separada de la máquina que mina. Un rig solo necesita una dirección, nunca claves.
- Revisa tu dirección de pago después de cualquier cambio en un rig. Vuelve a revisarla después de que le pase algo inesperado.