Proof of Work (PoW)
Proof of work säkrar en blockkedja genom att kräva verklig, kostsam beräkning för att ta fram block. Nätverket litar på den historik som har mest arbete bakom sig, så att skriva om det förflutna blir oöverkomligt dyrt.
Idén är äldre än kryptovalutor. Den föreslogs första gången 1993 som ett sätt att göra skräppost dyr att skicka. 1997 använde ett system som hette Hashcash samma idé för e-post. Bitcoin, som lanserades 2009, tillämpade den på en offentlig huvudbok.
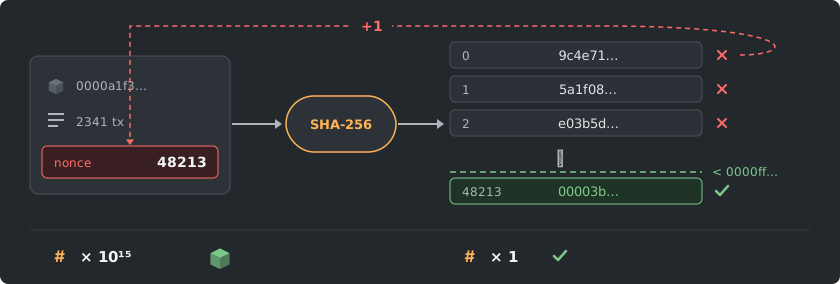
Så här fungerar det. En gruvarbetare samlar transaktioner i ett kandidatblock och lägger till ett tal som kan ändras, kallat nonce. Den hashar blocket, vilket ger ett tal som ser slumpmässigt ut. Om talet ligger under nätverkets mål är blocket giltigt. Om inte ändrar gruvarbetaren nonce och försöker igen, miljarder gånger i sekunden.
Att hitta en giltig hash är svårt, men att kontrollera en går på ett ögonblick. Vem som helst kan hasha blocket en gång och bekräfta att det når målet. Det är det som låter tusentals datorer enas om kedjan utan att lita på varandra.
Det gör också det förflutna dyrt att ändra. För att skriva om ett gammalt block skulle en angripare behöva göra om dess arbete och arbetet i varje block efter det, snabbare än resten av nätverket. Ju djupare en transaktion ligger begravd, desto säkrare är den.
Det här är vad gruvarbetare gör: lägger datorkraft på att förtjäna rätten att lägga till block och ta emot belöningen. Varje mynt väljer sin egen algoritm, som avgör om CPU:er, GPU:er eller ASIC:ar gör arbetet bäst. Vissa nyare konstruktioner försöker göra själva arbetet användbart, till exempel verklig matrisberäkning som bevisas med ett nollkunskapsbevis.
En vanlig missuppfattning är att arbetet består i att lösa ett klurigt problem. Det liknar mer ett lotteri: varje hash är en lott, och mer hashrate köper fler lotter. Proof of stake är det främsta alternativet. Det säkrar kedjan med låsta mynt i stället för beräkningar, och har ingen mining.