








Cryptojacking: när en dator minar åt någon annan
Hur skadlig kod för mining tar sig in, varför en riggägare är både bäst rustad och lättast att lura och hur du kontrollerar och rensar en dator ordentligt.
Vad är cryptojacking?
Cryptojacking är när någon kör ett miningprogram på hårdvara som de inte äger eller betalar för. Det är inte ovanligt. Det är det vanligaste som skadlig kod gör med en maskin när den väl har tagit sig in.
Skälet är enkelt: pengarna kräver inget offer som måste luras till något i efterhand. Elen är offret, och den skickar sin räkning i tysthet.
Det är nästan alltid Monero. Det myntet går att mina med vinst på vanliga processorer, så några tusen kontorsdatorer är värda att ta över. Dess integritet gör också att pengarna inte går att spåra.
Programmet är oftast XMRig, ett vanligt miningprogram med öppen källkod. Bara namnet och inställningarna är ändrade.
En maskin som minar åt någon annan ser inte infekterad ut på det sätt folk väntar sig. Inget är krypterat, ingen fil saknas och inget lösenkrav dyker upp. Den går bara varm, sänker takten, sliter ut sina fläktar och kostar pengar.
Varför är det annorlunda när du redan minar?
Allmänna artiklar säger alla samma sak: leta efter hög processoranvändning, värme och höga fläktar. På en rigg är alla tre normala. Så de vanliga råden hittar ingenting.
Att vara gruvarbetare gör dig till den som är bäst rustad att hitta det här. Det gör dig också till den som är lättast att lura.
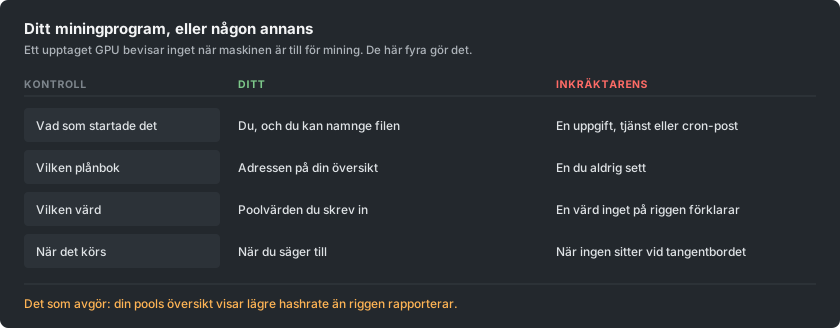
Din fördel är ett andra, oberoende mått på vad din hårdvara producerade. Din översikt i poolen mäts på någon annans server, utifrån arbete som faktiskt kom fram.
Jämför den med vad riggen rapporterar. Räkna först bort stale shares, alltså shares som kom fram för sent för att räknas. Ligger översikten fortfarande klart under riggen, är det något som äter upp skillnaden.
Hur hamnar ett miningprogram på en maskin?
Vägarna har inte ändrats mycket. Ingen av dem kräver en avancerad angripare.
- Knäckt och piratkopierad programvara. Det är fortfarande den största enskilda källan. En keygen eller ett patchat installationsprogram är ett program du gick med på att köra med dina egna behörigheter. Miningprogrammet följer med i arkivet.
- Allt som är exponerat mot internet utan uppdatering. Gamla, välkända hål i serverprogram söks efter hela tiden. Ett miningprogram är den populäraste lasten, eftersom det tjänar pengar på en maskin som inte har något värt att stjäla.
- USB-minnen. Nya kampanjer kopierar sig själva till flyttbara enheter. De gömmer sig bakom en genväg som ser ut som enhetens ikon. Så blir även ett nätverk utan kontakt med internet infekterat.
- Container- och byggavbildningar. En basavbildning som hämtas från ett publikt register kan bära ett miningprogram. Den minar sedan i varje miljö som byggs från den.
- En flik i webbläsaren, men mycket mindre än förr. Skript som minar medan en sida är öppen var en hel bransch tills den största leverantören lade ner 2019. De finns kvar på strömnings- och nedladdningssajter, men de slutar när fliken stängs.
Vilka är tecknen på en maskin som borde vara ledig?
- Den vilar aldrig riktigt. Fläktarna går högt och chassit är varmt fast inget är öppet.
- En process du inte kan förklara. Den har ofta ett namn som liknar en riktig systemprocess. Ett enda tecken som skiljer i ett välbekant namn är ett vanligt knep.
- Belastning som sjunker i samma stund som du öppnar aktivitetshanteraren och kommer tillbaka när du stänger den. Det beteendet är avsiktligt och är nästan ett bevis i sig.
- En schemalagd aktivitet, en tjänst eller en startpost som ingen har skapat.
- Utgående anslutningar till en värd du inte känner igen, som upprepas i en fast rytm.
Vilka är tecknen på en rigg som borde mina?
Här är frågan inte om något minar. Den är om allt som minar är ditt.
- Översikten ligger under det riggen rapporterar, hela tiden, med mer än stale shares förklarar.
- Två miningprocesser där du startade en. På en rigg med flera GPU:er är det värt att räkna dem.
- Ditt startskript eller flight sheet innehåller en plånboksadress eller en värd som du inte skrev in. Läs det, kasta inte bara en blick. En adress som ändrats i mitten ser likadan ut vid en snabb blick.
- Ett kort går varmt men producerar ingenting i din pool. Så ser ett andra miningprogram ut som är låst till en enhet.
- Den minar efter att du har stoppat den. Om maskinen inte tystnar när du stoppar ditt eget miningprogram, är det något annat som körs.
Vad är adressbytet, och varför kostar det mer?
En annan familj av skadlig kod gör något värre och enklare. Den bevakar urklippet. När du kopierar något som ser ut som en plånboksadress, byter den in angriparens adress.

Den väljer en adress som börjar och slutar med samma tecken som din. Så en snabb kontroll går igenom. Folk har förlorat stora summor på det här sättet utan att någon mining var inblandad. De två sorterna av skadlig kod installeras ofta tillsammans.
Gruvarbetare möter en andra variant av samma idé. Adressen i ett startskript eller flight sheet skrivs om en gång. Varje utbetalning därefter går någon annanstans.
Inget går sönder, och riggen minar perfekt. Pengarna hamnar bara i en annan plånbok. Folk brukar upptäcka det när de undrar varför en utbetalning aldrig kom.
Skyddet är tråkigt, och det fungerar:
- När du har klistrat in en adress någonstans där det spelar roll, kontrollera hela adressen, inte bara ändarna.
- Bekräfta att adressen i din översikt är den du menade.
- Om dina utbetalningar slutar komma medan din hashrate inte gör det, kontrollera adressen före allt annat.
Hur kontrollerar du en maskin, steg för steg?
Gå igenom de här i ordning:
- Jämför de två hashraterna. Ställ det riggen rapporterar mot översikten i poolen, över ett dygn i stället för en minut.
- Läs dina egna inställningar. Kontrollera varje plånboksadress och varje värd, tecken för tecken, på varje rigg.
- Stoppa ditt miningprogram och titta. En maskin som fortsätter att vara upptagen efteråt har något annat som körs.
- Lista det som startar av sig självt. I Windows, kontrollera schemalagda aktiviteter och tjänster. I Linux, kontrollera timers och cron. Kontrollera också det som körs vid inloggning.
- Titta på utgående anslutningar medan ditt eget miningprogram är stoppat. Allt som fortfarande pratar i en rytm är värt att ta reda på.
- Skanna med något pålitligt, men stanna inte vid ett rent resultat. Miningprogram ändras ofta tills skannrar inte längre känner igen dem. Därför är det här steget sist och inte först.
Varför räcker det inte att ta bort filen?
De här miningprogrammen är byggda för att komma tillbaka. Tar du bort programmet medan det som startar det finns kvar, vinner du några minuter.
Ta bort saker i den här ordningen:
- Den schemalagda aktiviteten, tjänsten, startposten, cron-raden och registernyckeln.
- Sedan själva filen.
- Starta sedan om och kontrollera att inget har kommit tillbaka.
Överväg att installera om en maskin som var viktig. Det gäller dubbelt för allt som har haft en plånbok eller en privat nyckel. Samma åtkomst som installerade ett miningprogram kan installera vad som helst annat.
En modern kampanj har också samlat in lösenord på vägen. Byt de lösenord som maskinen har sett, från en annan enhet.
Hur håller du dig ren?
Reglerna som förhindrar det här är tråkiga. Folk hoppar över dem eftersom mining innebär att ladda ner osignerad programvara från främlingar.
- Hämta miningprogram från projektets egen releasesida och kontrollera den publicerade kontrollsumman. Ett miningprogram från en forumlänk, en videobeskrivning eller ett ompackat arkiv är det troligaste sättet en rigg blir infekterad. Du väntade dig en varning, så du viftade bort den.
- Kör aldrig knäckt programvara på en maskin som minar eller har en plånbok. Aldrig. De två vanorna går inte ihop.
- Uppdatera allt som är exponerat mot internet. De flesta infektioner är automatiserade och väljer maskiner efter versionsnummer.
- Håll plånboken du får betalt till åtskild från maskinen som minar. En rigg behöver bara en adress, aldrig nycklar.
- Kontrollera din utbetalningsadress efter varje ändring på en rigg. Kontrollera den igen efter att något oväntat har hänt med den.