








Cryptojacking: als een machine voor iemand anders mint
Hoe mining-malware binnenkomt, waarom de eigenaar het snelst iets merkt maar ook het makkelijkst wordt misleid en hoe u een machine nakijkt en opschoont.
Wat is cryptojacking?
Cryptojacking is iemand die een miner draait op hardware die niet van hem is en waarvoor hij niet betaalt. Het is niet zeldzaam. Het is het meest voorkomende wat malware met een machine doet zodra die binnen is.
De reden is simpel: de opbrengst vraagt niet dat het slachtoffer daarna nog ergens in trapt. De elektriciteit is het slachtoffer, en die rekening komt stilletjes.
Het is bijna altijd Monero. Die coin is met winst te minen op gewone processors, dus een paar duizend kantoorcomputers zijn de moeite waard. Door de privacy van de coin is het geld bovendien niet te volgen.
Het programma is meestal XMRig, een gewone open-source miner. Alleen de naam en de configuratie zijn aangepast.
Een machine die voor iemand anders mint, ziet er niet besmet uit op de manier die mensen verwachten. Niets wordt versleuteld, er verdwijnt geen bestand, er verschijnt geen losgeldbericht. Hij wordt alleen heet, gaat trager werken, verslijt zijn ventilatoren en kost geld.
Waarom is het anders als u al mint?
Algemene artikelen zeggen allemaal hetzelfde: let op een hoog processorgebruik, hitte en luide ventilatoren. Op een rig zijn alle drie normaal. Het gebruikelijke advies vindt dus niets.
Als miner bent u de best uitgeruste persoon om dit te vinden. Het maakt u ook het makkelijkst te misleiden.
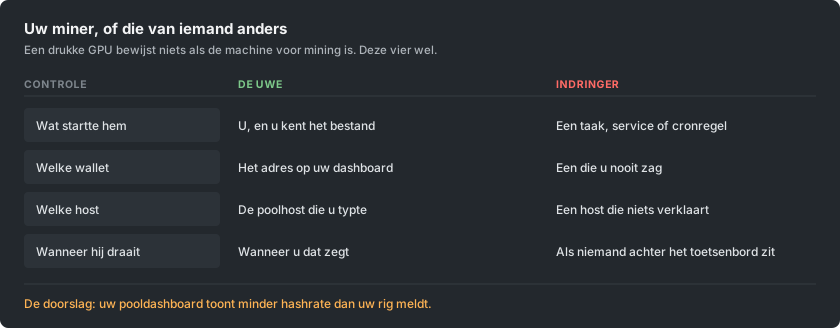
Uw voordeel is een tweede, onafhankelijk verslag van wat uw hardware produceerde. Uw pooldashboard wordt gemeten op de server van iemand anders, op basis van werk dat echt is aangekomen.
Vergelijk dat met wat de rig meldt. Trek eerst de stale shares eraf: shares die te laat aankwamen om mee te tellen. Ligt het dashboard daarna nog ruim onder de rig, dan gebruikt iets het verschil.
Hoe komt een miner op een machine?
De routes zijn weinig veranderd. Geen ervan vraagt om een geavanceerde aanvaller.
- Gekraakte en illegale software. Dit is nog steeds de grootste afzonderlijke bron. Een keygen of een aangepast installatieprogramma is een programma dat u met uw eigen rechten hebt laten draaien. De miner reist mee in het archief.
- Alles wat zonder updates aan het internet hangt. Naar oude, bekende lekken in serversoftware wordt voortdurend gezocht. Een miner is de favoriete lading, omdat hij geld verdient met een machine waarop niets te stelen valt.
- USB-sticks. Recente campagnes kopiëren zichzelf naar verwisselbare schijven. Ze verstoppen zich achter een snelkoppeling die eruitziet als het pictogram van de schijf. Zo raakt ook een netwerk zonder internettoegang besmet.
- Container- en build-images. Een basisimage uit een openbaar register kan een miner bevatten. Die mint dan in elke omgeving die ermee wordt gebouwd.
- Een browsertabblad, al veel minder dan vroeger. Scripts die minen zolang een pagina openstaat, waren een hele industrie tot de grootste aanbieder in 2019 stopte. Ze bestaan nog op streaming- en downloadsites, maar stoppen als het tabblad sluit.
Wat zijn de tekenen op een machine die stil zou moeten staan?
- Hij komt nooit echt tot rust. De ventilatoren blijven draaien en de kast blijft warm terwijl er niets openstaat.
- Een proces dat u niet kunt verklaren. De naam lijkt vaak op die van een echt systeemproces. Eén ander teken in een bekende naam is een veelgebruikte truc.
- Gebruik dat wegvalt zodra u Taakbeheer opent en terugkomt als u het sluit. Dat gedrag is opzettelijk en is op zichzelf al bijna een bewijs.
- Een geplande taak, service of opstartitem die niemand heeft aangemaakt.
- Uitgaande verbindingen naar een host die u niet kent, die zich in een vast ritme herhalen.
Wat zijn de tekenen op een rig die zou moeten minen?
Hier is de vraag niet of er iets mint. De vraag is of alles wat mint van u is.
- Het dashboard ligt structureel onder wat de rig meldt, meer dan stale shares verklaren.
- Twee miningprocessen waar u er één startte. Op een rig met meerdere GPU's is het de moeite waard om te tellen.
- Uw startscript of flight sheet bevat een walletadres of host die u niet hebt getypt. Lees het echt, kijk er niet alleen even naar. Een adres dat in het midden is aangepast, ziet er op het eerste gezicht hetzelfde uit.
- Een kaart wordt heet, maar levert niets op in uw pool. Zo ziet een tweede miner eruit die aan één apparaat vastzit.
- Hij mint nog nadat u hem stopte. Wordt de machine niet rustig als u uw eigen miner stopt, dan draait er iets anders.
Wat is de walletwissel, en waarom kost die meer?
Een aparte familie malware doet iets ergers en eenvoudigers. Ze houdt het klembord in de gaten. Kopieert u iets dat op een walletadres lijkt, dan zet ze het adres van de aanvaller ervoor in de plaats.

Ze kiest een adres dat met dezelfde tekens begint en eindigt als het uwe. Een snelle controle slaagt dus. Mensen zijn zo grote bedragen kwijtgeraakt, zonder dat er mining aan te pas kwam. De twee soorten malware worden vaak samen geïnstalleerd.
Miners krijgen te maken met een tweede versie van hetzelfde idee. Het adres in een startscript of flight sheet wordt één keer herschreven. Elke uitbetaling gaat daarna ergens anders heen.
Er gaat niets kapot, en de rig mint perfect. Het geld komt gewoon in een andere wallet aan. Meestal ontdekken mensen het als ze zich afvragen waarom een uitbetaling nooit kwam.
De verdediging is saai, en ze werkt:
- Controleer na het plakken van een adres op een plek die ertoe doet het hele adres, niet alleen de uiteinden.
- Controleer of het adres op uw dashboard het adres is dat u bedoelde.
- Stoppen uw uitbetalingen terwijl uw hashrate doorloopt, controleer dan eerst het adres.
Hoe controleert u een machine, stap voor stap?
Werk deze stappen op volgorde af:
- Vergelijk de twee hashrates. Leg wat de rig meldt naast het pooldashboard, over een dag en niet over een minuut.
- Lees uw eigen configuratie. Controleer elk walletadres en elke host, teken voor teken, op elke rig.
- Stop uw miner en kijk wat er gebeurt. Een machine die daarna druk blijft, heeft iets anders draaien.
- Bekijk wat vanzelf start. Controleer op Windows de geplande taken en services. Controleer op Linux de timers en cron. Controleer ook wat bij het inloggen start.
- Bekijk de uitgaande verbindingen terwijl uw eigen miner stilstaat. Alles wat dan nog in een ritme communiceert, verdient een naam.
- Scan met iets betrouwbaars, maar stop niet bij een schone uitslag. Miners worden vaak aangepast tot scanners ze niet meer herkennen. Daarom is deze stap de laatste, niet de eerste.
Waarom is het bestand verwijderen niet genoeg?
Deze miners zijn gemaakt om terug te komen. Het programma verwijderen terwijl wat het start blijft bestaan, levert een paar minuten op.
Verwijder alles in deze volgorde:
- De geplande taak, de service, het opstartitem, de cronregel en de registersleutel.
- Daarna het bestand zelf.
- Daarna opnieuw opstarten, en controleren dat er niets is teruggekomen.
Overweeg een machine die ertoe deed opnieuw te installeren. Dat geldt dubbel voor alles waarop ooit een wallet of een privésleutel stond. Dezelfde toegang die een miner installeerde, kan ook iets anders installeren.
Een moderne campagne heeft onderweg ook wachtwoorden verzameld. Wijzig de wachtwoorden die deze machine heeft gezien, vanaf een ander apparaat.
Hoe blijft u schoon?
De regels die dit voorkomen zijn saai. Mensen slaan ze over omdat minen betekent dat u ongesigneerde software van vreemden downloadt.
- Haal miners van de eigen releasepagina van het project, en controleer de gepubliceerde checksum. Een miner van een forumlink, een videobeschrijving of een opnieuw ingepakt archief is de meest waarschijnlijke manier waarop een rig besmet raakt. U verwachtte een waarschuwing, dus u klikte hem weg.
- Draai nooit gekraakte software op een machine die mint of een wallet bevat. Nooit. Die twee gewoonten gaan niet samen.
- Werk alles bij wat aan het internet hangt. De meeste besmettingen zijn geautomatiseerd en kiezen machines op versienummer.
- Houd de wallet waarop u wordt uitbetaald gescheiden van de machine die mint. Een rig heeft alleen een adres nodig, nooit sleutels.
- Controleer uw uitbetalingsadres na elke wijziging aan een rig. Controleer het nog eens als er iets onverwachts met de rig gebeurt.