








Waarom antivirus miners markeert, en wat u kunt doen
Waarom antivirus miningsoftware markeert, waar u een miner veilig downloadt en hoe u een miner die u zelf koos uitsluit zonder een groot gat te openen.
Waarom markeert antivirus miningsoftware?
Criminelen verstoppen echt miners in gekraakte software, om op de machines van slachtoffers te minen. De scanner kan niet zien of u zelf koos om een miner te draaien of dat een trojan hem plaatste. Daarom markeert hij de hele categorie.
De melding is meestal "PUA" (mogelijk ongewenste toepassing), en soms malware. Een gemarkeerde miner bewijst niet dat het bestand kwaadaardig is. Het bewijst dat het bestand mint.
Waar downloadt u een miner?
Download miners alleen van de officiële releasepagina van de ontwikkelaar. Uw echte bescherming is de herkomst: weten waar het bestand vandaan komt.
- Gebruik nooit een herupload op een forum, een YouTube-link of een "gerepareerde" build.
- Controleer de checksum van de release als de ontwikkelaar er een publiceert. Een checksum is een vingerafdruk die laat zien dat het bestand niet is gewijzigd.
Een miner van ergens anders kan echt precies de lading bevatten waarvoor de antivirus waarschuwt.
Hoe sluit u een miner goed uit?
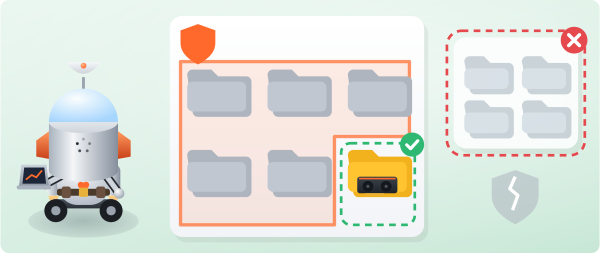
- Voeg in uw antivirusinstellingen een uitzondering toe voor de eigen map van de miner, niet voor een hele schijf.
- Doe het liefst vóór het eerste uitpakken, zodat de scanner geen bestanden uit het archief in quarantaine plaatst.
- Open in Windows Defender Virus- en bedreigingsbeveiliging, daarna Instellingen beheren, daarna Uitsluitingen.
- Zijn er al bestanden verwijderd, download de miner dan opnieuw nadat u de uitzondering hebt ingesteld.
Hoe blijft u veilig met een uitzondering?
Een uitzondering is een gat in uw schild, dus houd het klein:
- Bewaar alleen de miners die u gebruikt, in één aparte map.
- Sluit nooit downloadmappen uit.
- Sluit nooit het hele systeem uit.
Mint er een machine die u NIET zelf hebt ingericht, dan is dat geen vals alarm. Onderzoek het als de besmetting die het waarschijnlijk is.