








DNS ändern für eine stabile Mining-Verbindung
Warum ein DNS-Problem den Miner am Verbinden hindert, welche öffentlichen DNS-Server helfen, wie Sie sie an PC, Router oder Rig ändern und testen.
Was DNS mit Mining zu tun hat
Wenn Ihr Miner „host not found“ meldet oder beim Verbinden hängt, wechseln Sie Ihren DNS-Server. Das dauert nur Minuten.
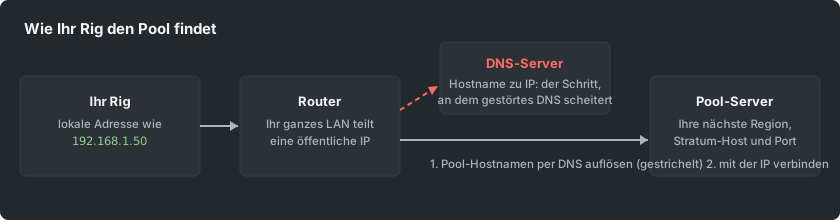
DNS ist die Abfrage, die den Hostnamen des Pools in eine IP-Adresse übersetzt. Ihr Rig muss sie ausführen, bevor es sich verbinden kann.
Manche DNS-Server von Providern sind defekt oder langsam. Manche verweigern absichtlich die Antwort für Mining-Domains, eine häufige weiche Sperre. Dann scheitert der Miner, obwohl der Pool in Ordnung ist.
Welchen öffentlichen DNS-Server Sie verwenden
Dies sind die weit verbreiteten öffentlichen Resolver. Ein Resolver ist der Server, der DNS-Abfragen beantwortet.
- Cloudflare: 1.1.1.1 und 1.0.0.1
- Google: 8.8.8.8 und 8.8.4.4
- Quad9: 9.9.9.9
Jeder davon ersetzt den Resolver Ihres Providers. Wählen Sie einen aus und tragen Sie beide Adressen als primären und sekundären Server ein.
Wo Sie ihn ändern
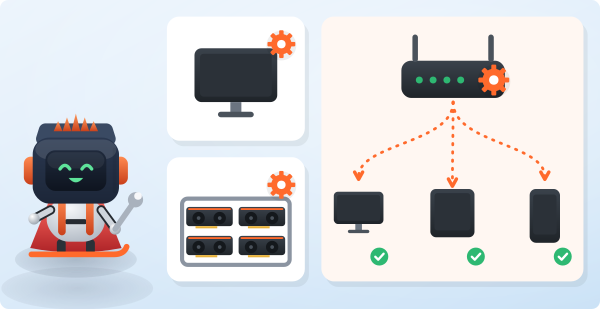
- Ein einzelner PC: Öffnen Sie die Einstellungen des Netzwerkadapters, dann die IPv4-Eigenschaften, und tragen Sie die DNS-Server manuell ein.
- Das ganze Netzwerk: Nutzen Sie die DHCP- oder WAN-Einstellungen des Routers. Jedes Gerät dahinter übernimmt die Änderung bei seiner nächsten Lease.
- Ein Rig mit Mining-OS: Der Bildschirm für die Netzwerkeinstellungen des OS hat ein DNS-Feld.
Beachten Sie, dass ein DNS-Wechsel Ihren Datenverkehr nicht verbirgt. Geht die Sperre tiefer als DNS, nutzen Sie die alternativen Wege und den Proxy des Pools. Beides ist in der Mining-Anleitung beschrieben.
Wie Sie die Lösung testen
- Fragen Sie auf der betroffenen Maschine den Hostnamen des Pools mit nslookup oder ping in der Befehlszeile ab.
- Eine Antwort mit einer IP-Adresse bedeutet, dass DNS repariert ist.
- Starten Sie den Miner und prüfen Sie die Verbindungszeile in seiner Konsole.
Wenn die Abfrage funktioniert, das Verbinden aber weiter scheitert, liegt es nicht an DNS. Prüfen Sie als Nächstes den Port, Ihre TLS-Wahl und die Firewall.