








Cryptojacking: wenn ein Rechner für jemand anderen mint
Wie Mining-Schadsoftware eindringt, warum Rig-Besitzer gut gerüstet und doch leicht zu täuschen sind und wie Sie einen Rechner prüfen und säubern.
Was ist Cryptojacking?
Cryptojacking heißt, dass jemand einen Miner auf Hardware laufen lässt, die ihm nicht gehört und die er nicht bezahlt. Das ist nicht selten. Es ist das Häufigste, was Schadsoftware mit einem Rechner macht, sobald sie ihn hat.
Der Grund ist einfach: Die Auszahlung braucht danach kein Opfer, das zu etwas verleitet wird. Das Opfer ist der Strom, und die Rechnung kommt still.
Fast immer geht es um Monero. Diese Coin lässt sich auf gewöhnlichen Prozessoren mit Gewinn minen, daher lohnen sich ein paar tausend Bürorechner. Dank ihrer Privatsphäre lässt sich das Geld außerdem nicht verfolgen.
Das Programm ist meist XMRig, ein gewöhnlicher Open-Source-Miner. Nur sein Name und seine Konfiguration werden geändert.
Ein Rechner, der für jemand anderen mint, wirkt nicht so infiziert, wie man es erwartet. Nichts wird verschlüsselt, keine Datei fehlt, keine Lösegeldforderung erscheint. Er läuft nur heiß, drosselt, nutzt seine Lüfter ab und kostet Geld.
Warum ist es anders, wenn Sie schon minen?
Allgemeine Artikel sagen alle dasselbe: Achten Sie auf hohe Prozessorlast, Hitze und laute Lüfter. Auf einem Rig ist alles drei normal. Der übliche Rat findet also nichts.
Als Miner sind Sie am besten gerüstet, so etwas zu finden. Sie sind aber auch am leichtesten zu täuschen.
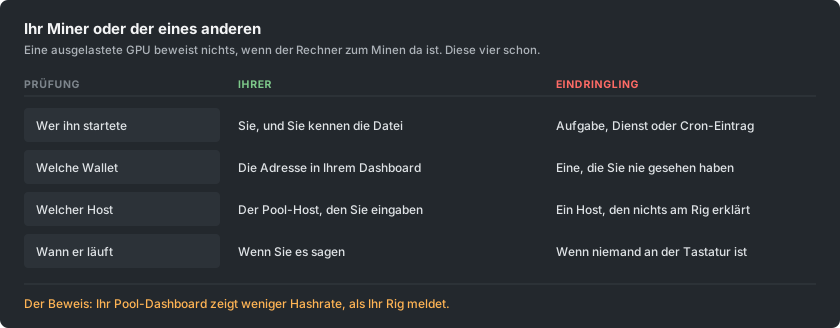
Ihr Vorteil ist eine zweite, unabhängige Aufzeichnung dessen, was Ihre Hardware geleistet hat. Ihr Pool-Dashboard wird auf dem Server eines anderen gemessen, aus Arbeit, die wirklich angekommen ist.
Vergleichen Sie es mit dem, was das Rig meldet. Rechnen Sie zuerst Stale Shares heraus, also Shares, die zu spät ankamen, um zu zählen. Liegt das Dashboard dann immer noch deutlich unter dem Rig, verbraucht etwas den Unterschied.
Wie kommt ein Miner auf einen Rechner?
Die Wege haben sich kaum geändert. Keiner davon braucht einen raffinierten Angreifer.
- Gecrackte und raubkopierte Software. Das ist immer noch die größte einzelne Quelle. Ein Keygen oder ein gepatchter Installer ist ein Programm, das Sie mit Ihren eigenen Rechten ausführen wollten. Der Miner reist im Archiv mit.
- Alles, was ohne Patch im Internet erreichbar ist. Alte, weithin bekannte Lücken in Serversoftware werden ständig gesucht. Ein Miner ist die liebste Nutzlast, weil er mit einem Rechner Geld verdient, auf dem nichts Wertvolles liegt.
- USB-Sticks. Neuere Kampagnen kopieren sich auf Wechseldatenträger. Sie verstecken sich hinter einer Verknüpfung, die wie das Laufwerkssymbol aussieht. So wird auch ein Netzwerk ohne Internetzugang infiziert.
- Container- und Build-Images. Ein Basis-Image aus einer öffentlichen Registry kann einen Miner enthalten. Er mint dann in jeder Umgebung, die daraus gebaut wird.
- Ein Browser-Tab, wenn auch viel seltener als früher. Skripte, die minen, solange eine Seite offen ist, waren eine ganze Branche, bis der größte Anbieter 2019 schloss. Es gibt sie noch auf Streaming- und Download-Seiten, aber sie stoppen, wenn der Tab geschlossen wird.
Woran erkennt man es auf einem Rechner, der ruhen sollte?
- Er ruht nie wirklich. Die Lüfter bleiben hoch und das Gehäuse bleibt warm, obwohl nichts offen ist.
- Ein Prozess, den Sie nicht erklären können. Oft ist er so benannt, dass er wie ein echter Systemprozess aussieht. Ein einziger anderer Buchstabe in einem bekannten Namen ist ein häufiger Trick.
- Last, die sinkt, sobald Sie den Task-Manager öffnen, und zurückkommt, wenn Sie ihn schließen. Dieses Verhalten ist Absicht und für sich allein schon fast ein Beweis.
- Eine geplante Aufgabe, ein Dienst oder ein Autostart-Eintrag, den niemand angelegt hat.
- Ausgehende Verbindungen zu einem Host, den Sie nicht kennen, die sich in festem Takt wiederholen.
Woran erkennt man es auf einem Rig, das minen sollte?
Hier ist die Frage nicht, ob etwas mint. Die Frage ist, ob alles, was mint, Ihnen gehört.
- Das Dashboard liegt dauerhaft unter dem, was das Rig meldet, und zwar mehr, als Stale Shares erklären.
- Zwei Mining-Prozesse, wo Sie einen gestartet haben. Auf einem Rig mit mehreren GPUs lohnt es sich, nachzuzählen.
- Ihr Startskript oder Flight Sheet enthält eine Wallet-Adresse oder einen Host, den Sie nicht eingegeben haben. Lesen Sie es, statt nur darüber zu schauen. Eine in der Mitte veränderte Adresse sieht auf einen Blick gleich aus.
- Eine Karte läuft heiß, liefert in Ihrem Pool aber nichts. Genau so sieht ein zweiter Miner aus, der an ein Gerät gebunden ist.
- Es mint weiter, nachdem Sie gestoppt haben. Wird der Rechner nicht ruhig, wenn Sie Ihren eigenen Miner anhalten, läuft etwas anderes.
Was ist der Wallet-Tausch, und warum kostet er mehr?
Eine eigene Familie von Schadsoftware tut etwas Schlimmeres und Einfacheres. Sie beobachtet die Zwischenablage. Wenn Sie etwas kopieren, das wie eine Wallet-Adresse aussieht, setzt sie die Adresse des Angreifers ein.

Sie wählt eine Adresse, die mit denselben Zeichen beginnt und endet wie Ihre. Ein kurzer Blick besteht also die Prüfung. Leute haben so große Summen verloren, ganz ohne Mining. Die beiden Arten von Schadsoftware werden oft zusammen installiert.
Miner treffen auf eine zweite Form derselben Idee. Die Adresse in einem Startskript oder Flight Sheet wird einmal umgeschrieben. Jede Auszahlung danach geht woandershin.
Nichts geht kaputt, und das Rig mint einwandfrei. Das Geld kommt nur bei einer anderen Wallet an. Meist merkt man es erst, wenn man sich fragt, warum eine Auszahlung nie kam.
Die Abwehr ist langweilig, und sie wirkt:
- Prüfen Sie nach dem Einfügen einer Adresse an einer wichtigen Stelle die ganze Adresse, nicht nur die Enden.
- Prüfen Sie, ob die Adresse auf Ihrem Dashboard die ist, die Sie meinten.
- Bleiben Ihre Auszahlungen aus, während Ihre Hashrate bleibt, prüfen Sie vor allem anderen die Adresse.
Wie prüfen Sie einen Rechner Schritt für Schritt?
Gehen Sie diese Punkte der Reihe nach durch:
- Vergleichen Sie die beiden Hashrates. Stellen Sie das, was das Rig meldet, dem Pool-Dashboard gegenüber, über einen Tag statt über eine Minute.
- Lesen Sie Ihre eigene Konfiguration. Prüfen Sie jede Wallet-Adresse und jeden Host, Zeichen für Zeichen, auf jedem Rig.
- Stoppen Sie Ihren Miner und beobachten Sie. Bleibt der Rechner danach beschäftigt, läuft etwas anderes.
- Listen Sie auf, was von selbst startet. Unter Windows prüfen Sie geplante Aufgaben und Dienste. Unter Linux prüfen Sie Timer und Cron. Prüfen Sie auch alles, was beim Anmelden startet.
- Sehen Sie sich die ausgehenden Verbindungen an, während Ihr eigener Miner gestoppt ist. Alles, was dann noch im Takt kommuniziert, verdient einen Namen.
- Scannen Sie mit einem seriösen Programm, aber hören Sie bei einem sauberen Ergebnis nicht auf. Miner werden oft so lange verändert, bis Scanner sie nicht mehr erkennen. Darum kommt dieser Schritt zuletzt und nicht zuerst.
Warum reicht es nicht, die Datei zu löschen?
Diese Miner sind darauf gebaut, zurückzukommen. Wer das Programm löscht, während das, was es startet, bestehen bleibt, gewinnt ein paar Minuten.
Entfernen Sie die Dinge in dieser Reihenfolge:
- Die geplante Aufgabe, den Dienst, den Autostart-Eintrag, die Cron-Zeile und den Registry-Schlüssel.
- Dann die Datei selbst.
- Dann neu starten und prüfen, dass nichts zurückgekommen ist.
Erwägen Sie bei einem wichtigen Rechner eine Neuinstallation. Das gilt doppelt für alles, was je eine Wallet oder einen privaten Schlüssel enthielt. Derselbe Zugang, der einen Miner installiert hat, könnte alles andere installieren.
Eine moderne Kampagne hat unterwegs auch Passwörter gesammelt. Ändern Sie die Passwörter, die dieser Rechner gesehen hat, von einem anderen Gerät aus.
Wie bleiben Sie sauber?
Die Regeln, die das verhindern, sind langweilig. Man überspringt sie, weil Mining heißt, unsignierte Software von Fremden herunterzuladen.
- Holen Sie Miner von der eigenen Release-Seite des Projekts und prüfen Sie die veröffentlichte Prüfsumme. Ein Miner aus einem Forenlink, einer Videobeschreibung oder einem neu gepackten Archiv ist der wahrscheinlichste Weg, wie ein Rig infiziert wird. Sie erwarteten eine Warnung, also haben Sie sie weggeklickt.
- Führen Sie nie gecrackte Software auf einem Rechner aus, der mint oder eine Wallet enthält. Niemals. Die beiden Gewohnheiten vertragen sich nicht.
- Patchen Sie alles, was aus dem Internet erreichbar ist. Die meisten Infektionen laufen automatisch und wählen Rechner nach Versionsnummer aus.
- Halten Sie die Wallet, an die Sie ausgezahlt werden, getrennt von dem Rechner, der mint. Ein Rig braucht nur eine Adresse, nie Schlüssel.
- Prüfen Sie Ihre Auszahlungsadresse nach jeder Änderung an einem Rig. Prüfen Sie sie erneut, wenn etwas Unerwartetes damit passiert.