Proof of Work (PoW)
სამუშაოს მტკიცებულება ბლოკჩეინს იცავს იმით, რომ ბლოკის შექმნას ნამდვილ, ძვირ გამოთვლას მოითხოვს. ქსელი ენდობა იმ ისტორიას, რომლის უკანაც ყველაზე მეტი სამუშაოა, ამიტომ წარსულის გადაწერა უზომოდ ძვირია.
იდეა კრიპტოვალუტაზე ძველია. ის პირველად 1993 წელს შემოგვთავაზეს, როგორც სპამის გაგზავნის გაძვირების გზა. 1997 წელს სისტემამ, სახელად Hashcash, იგივე იდეა ელფოსტისთვის გამოიყენა. Bitcoin-მა, რომელიც 2009 წელს გაეშვა, ის საჯარო რეესტრს მიუყენა.
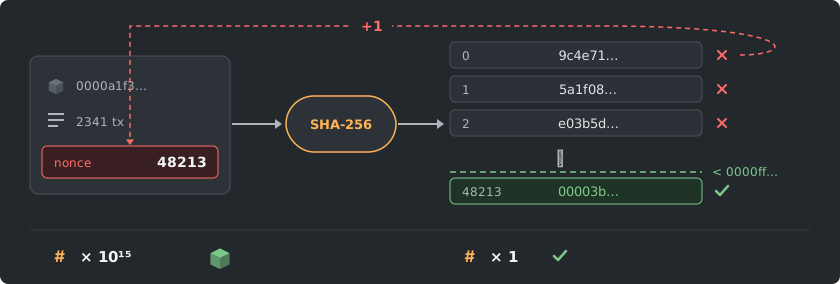
აი, როგორ მუშაობს. მაინერი ტრანზაქციებს კანდიდატ ბლოკში აგროვებს და ამატებს რიცხვს, რომლის შეცვლაც შეიძლება, სახელად nonce. ის ბლოკს ჰეშავს, რაც შემთხვევითი სახის რიცხვს იძლევა. თუ ეს რიცხვი ქსელის სამიზნეზე დაბალია, ბლოკი ვალიდურია. თუ არა, მაინერი nonce-ს ცვლის და ხელახლა ცდის, წამში მილიარდჯერ.
ვალიდური ჰეშის პოვნა რთულია, მაგრამ მისი შემოწმება მყისიერია. ნებისმიერს შეუძლია ბლოკი ერთხელ დაჰეშოს და დაადასტუროს, რომ ის სამიზნეს აკმაყოფილებს. სწორედ ეს აძლევს ათასობით კომპიუტერს საშუალებას, ჩეინზე შეთანხმდნენ ერთმანეთის ნდობის გარეშე.
ის წარსულის შეცვლასაც აძვირებს. ძველი ბლოკის გადასაწერად თავდამსხმელს მოუწევდა მისი და მის შემდეგ ყველა ბლოკის სამუშაოს ხელახლა შესრულება დანარჩენ ქსელზე სწრაფად. რაც უფრო ღრმად არის ჩაფლული ტრანზაქცია, მით უფრო უსაფრთხოა.
ამას აკეთებენ მაინერები: ხარჯავენ გამოთვლით სიმძლავრეს, რომ ბლოკების დამატებისა და ჯილდოს მიღების უფლება მოიპოვონ. თითოეული მონეტა საკუთარ ალგორითმს ირჩევს, რომელიც წყვეტს, სამუშაოს საუკეთესოდ CPU-ები, GPU-ები თუ ASIC-ები შეასრულებენ. ზოგი ახალი დიზაინი ცდილობს, თავად სამუშაო სასარგებლო გახადოს, მაგალითად ნამდვილი მატრიცული მათემატიკა, დადასტურებული ნულოვანი ცოდნის მტკიცებულებით.
ხშირი მცდარი წარმოდგენაა, რომ სამუშაო ჭკვიანური ამოცანის ამოხსნაა. ის უფრო ლატარიას ჰგავს: თითოეული ჰეში ბილეთია, და მეტი ჰეშრეიტი მეტ ბილეთს ყიდულობს. წილის მტკიცებულება მთავარი ალტერნატივაა. ის ჩეინს გამოთვლის ნაცვლად ჩაკეტილი მონეტებით იცავს და მაინინგი არ აქვს.