Програма за копаене
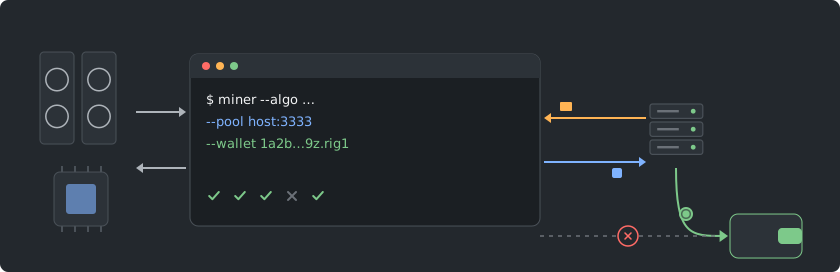
Програмата за копаене е това, което действително работи на машината Ви: тя се свързва с пула чрез stratum, получава работа, управлява хардуера и изпраща дялове. SRBMiner и BzMiner са често срещани примери.
Тя е отделна от пула и от портфейла Ви. Пулът изпраща работа и води записите. Портфейлът пази ключовете Ви. Програмата за копаене само хешира и отчита резултати, така че можете да смените програмата, без да сменяте портфейла или пула си.
Всяка програма за копаене поддържа собствен набор от алгоритми и хардуер. Някои работят на CPU, някои на GPU, някои и на двете. XMRig например е добре позната програма с отворен код за CPU алгоритми като RandomX. Всяка програма има и собствени флагове за настройка, затова ръководствата за настройка се пишат за всяка програма поотделно.
Настройката следва един и същи модел навсякъде. Казвате на програмата алгоритъма, хоста и порта на пула и името си за вход, което обикновено е адресът на портфейла Ви с незадължително име на работника. Повечето програми приемат тези данни в командния ред или в малък конфигурационен файл, често запазен като пакетен файл или шел скрипт, който стартирате с двойно щракване.
Повечето програми за копаене задържат малка такса за разработчика. Те копаят за разработчика малка част от времето и посочват размера в README файла си. Когато сравнявате две програми, сравнявайте хешрейта след тази такса, а не преди нея.
Най-голямата опасност е при изтеглянето. Вземайте програмата само от официалната ѝ страница с версии. Антивирусните програми често отбелязват програмите за копаене, защото зловреден софтуер използва същите програми, за да копае на чужди компютри. Това предупреждение е обичайно при истинските програми, но е и причината изтегляне от непознат сайт да е опасно.
За да проверите дали програмата Ви работи, следете изхода ѝ за приети дялове и отворете страницата на миньора в пула след няколко минути. Ако програмата казва, че е свързана, но не се приемат дялове, проверете отново алгоритъма и порта.