








Сигурност при копаене в пул
Списък за сигурност за миньорите в пул: пазете портфейла и фразата за възстановяване, проверявайте всеки адрес и защитете системата, браузъра и мрежата си.
Защо сигурността е Ваша работа?
Когато копаете в пул, давате на програмата за копаене едно нещо: адреса на портфейла, към който отиват изплащанията. Няма акаунт и няма парола за създаване. Изтегляте програма за копаене, насочвате я към пула с адреса си и започвате да печелите.
Простотата не означава, че сигурността е чужд проблем. Изплащанията отиват направо в собствения Ви портфейл, без попечителство. Затова само Вие отговаряте за безопасността на монетите си.
Пет основни стъпки ги пазят Ваши:
- Пазете портфейла си и фразата му за възстановяване.
- Проверявайте всеки адрес, който поставяте.
- Пазете операционната си система чиста.
- Пазете браузъра си чист.
- Защитете мрежата си.
Стъпка първа: как да защитите портфейла си?
Повечето портфейли имат два слоя защита:
- Ежедневен PIN или парола, която отключва приложението.
- Тайна фраза за възстановяване, наричана още seed фраза, която може да възстанови целия портфейл от нулата.
Най-важна е фразата за възстановяване.
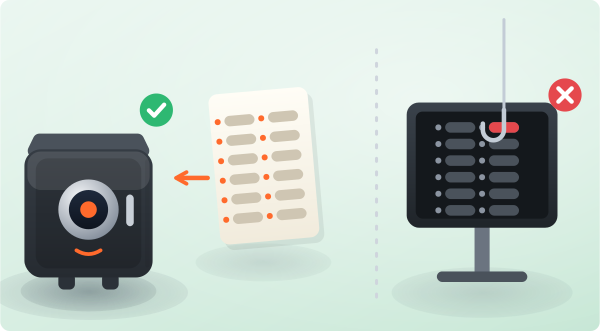
Никога не давайте паролата, PIN кода или фразата за възстановяване на никого. Никой не бива да ги знае, дори екипът за поддръжка на пула. Всеки, който ги иска, се опитва да открадне монетите Ви.
Пазете тези тайни на сигурно място. Ако някой друг ги получи, получава и парите Ви:
- Не използвайте PIN кода на картата си или датата си на раждане като PIN. Не използвайте един и същ PIN навсякъде.
- Ако имейл акаунт може да нулира портфейла Ви, дайте на този имейл уникална парола. Включете двуфакторно удостоверяване (2FA), втори код освен паролата.
- Пазете фразата за възстановяване офлайн, където не може да се загуби и никой друг не може да я достигне.
- При портфейл в телефона заключете самия телефон с пръстов отпечатък или със силен PIN или шаблон.
Защо да не копаете към адрес на борса?
Не копайте директно към адрес за депозит в борса. Не са Вашите ключове, не са Вашите монети:
- Борсите могат да сменят адресите за депозит без предупреждение. Изплащания, изпратени на стар адрес, може да се загубят завинаги.
- Не държите частния ключ, така че никога не контролирате средствата напълно.
- Борсата може да замрази акаунта Ви. Някои не заверяват надеждно малки изплащания от копаене.
- Адресът за изплащане в пула е фиксиран, щом копаете към него. Ако борсата се промени или затвори, пулът не може да възстанови или пренасочи монетите Ви.
Стъпка втора: как да проверите адрес?
Винаги проверявайте адреса на портфейла, след като го копирате и поставите.
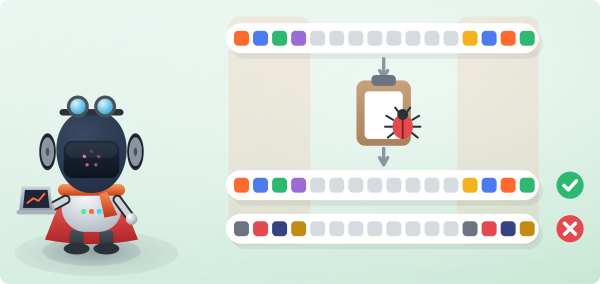
Зловреден софтуер, който подменя клипборда, следи клипборда Ви за крипто адрес. Когато поставите адреса, той тихо го заменя с адреса на нападателя. Ако не проверите, преди да изпратите, монетите са изгубени завинаги.
Проверявайте първите и последните няколко знака на адреса всеки път, когато го поставяте. Един подменен адрес е една необратима загуба.
Стъпка трета: как да защитите компютъра си?
Незащитеният компютър е слабото звено. Цифровата безопасност зависи от Вас и ако я пренебрегнете, никой друг не може да я поеме вместо Вас.
- Не посещавайте съмнителни сайтове и не изтегляйте от непроверени източници.
- Антивирусните програми често отбелязват инструменти за копаене и овърклок. Понякога това е фалшива тревога, а понякога фалшиво копие наистина е заразено.
- Изтегляйте програмата си за копаене, например SRBMiner или WildRig NG, само от официалната ѝ страница.
- Ако антивирусната програма отбележи файл, за който сте сигурни, че е истински, добавете само този файл към изключенията. Никога не добавяйте цяла папка, защото в останалата част може да се крие зловреден софтуер.
- Не използвайте кракнат или пиратски Windows, кракове или хакове. Използвайте чист, лицензиран софтуер.
- Избягвайте инструменти за отдалечен достъп, които не Ви трябват. Натрапник с отдалечен контрол над компютъра Ви може да направи всичко.
- Поддържайте операционната система обновена. Обновленията съществуват, за да затварят пробиви в сигурността, а не за да Ви дразнят.
Не сте сигурни за даден файл? Не рискувайте. Първо го сканирайте в услуга като VirusTotal, преди да го стартирате.
Използвате HiveOS или RaveOS? Никога не споделяйте ID на риговете или ключовете за достъп, защитете имейла, свързан с акаунта, и включете 2FA.
Стъпка четвърта: как да пазите браузъра си безопасен?
Отваряте таблото и портфейла си в браузъра, затова го пазете чист:
- Инсталирайте браузър само от официалния му източник, никога от торент или случайна компилация.
- Не добавяйте съмнителни разширения. Злонамерена добавка може да чете паролите и страниците Ви.
- Използвайте блокер на реклами и блокиране на изскачащи прозорци. Те затварят често срещан път за измами и скрити изтегляния.
- Поддържайте браузъра обновен, за да получавате последните поправки за сигурност. Обновленията са безплатни.
Стъпка пета: как да защитите мрежата си?
Уверете се, че мрежата, в която копаете и управлявате портфейла си, е защитена:
- Не използвайте публичен Wi-Fi за нищо чувствително. Публичните връзки лесно се прихващат, затова точката за достъп от телефона е по-безопасна.
- Сменете паролата на Wi-Fi по подразбиране и данните за вход в администрацията на рутера. Класическото admin / admin не е парола.
- Всеки във Вашия Wi-Fi е вътре в мрежата Ви.
- Ако рутерът Ви е на повече от няколко години, помислете дали да не го смените. По-новите рутери получават поправки за сигурност и имат по-добра вградена защитна стена.
Какво още можете да направите?
Атаките стават по-сложни с всяка година, но основите никога не остаряват:
- Поддържайте софтуера си лицензиран и обновен.
- Пазете тайните си офлайн и само за себе си.
- Забавете се, преди да поставите адрес или да стартирате файл.
Бъдете бдителни. Сигурността Ви е в собствените Ви ръце.