








Криптоджакинг: когато една машина копае за някой друг
Как влиза зловредният софтуер за копаене, защо собственикът на риг най-лесно го открива и най-лесно се заблуждава, и как да проверите и изчистите компютър.
Какво е криптоджакинг?
Криптоджакинг е, когато някой пуска програма за копаене на хардуер, който не притежава и не плаща. Това не е рядкост. Това е най-честото нещо, което зловреден софтуер прави с компютър, щом го превземе.
Причината е проста: печалбата не изисква жертвата да бъде подлъгана в нещо после. Жертва е токът, а сметката идва тихо.
Почти винаги става дума за Monero. Тази монета може да се копае с печалба на обикновени процесори, затова няколко хиляди офис компютъра си струват. Поверителността ѝ също означава, че парите не могат да бъдат проследени.
Програмата обикновено е XMRig, обикновена програма за копаене с отворен код. Сменени са само името и настройките ѝ.
Компютър, който копае за някой друг, не изглежда заразен по начина, по който хората очакват. Нищо не е шифровано, не липсва файл, не се появява искане за откуп. Той просто работи горещ, забавя се, износва вентилаторите си и струва пари.
Защо е различно, когато вече копаете?
Общите статии казват все едно и също: търсете високо натоварване на процесора, топлина и шумни вентилатори. При риг и трите са нормални. Затова обичайният съвет не открива нищо.
Като миньор Вие сте най-добре подготвеният човек да откриете това. Но сте и най-лесният за заблуждаване.
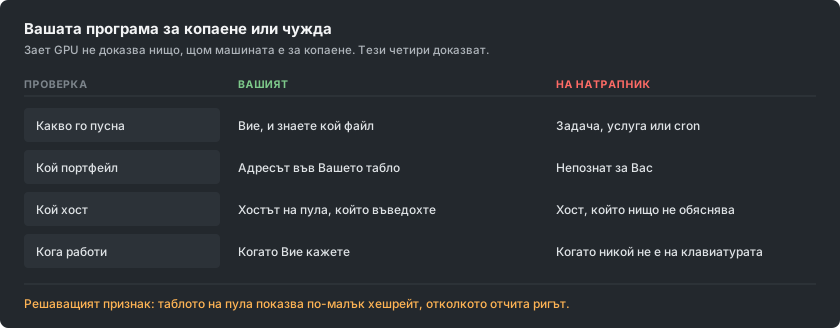
Вашето предимство е втори, независим запис на това, което хардуерът Ви е произвел. Таблото на пула се измерва на чужд сървър, от работата, която наистина е пристигнала.
Сравнете го с това, което отчита ригът. Първо отчетете остарелите дялове, тоест дяловете, пристигнали твърде късно, за да се броят. Ако таблото пак е доста под рига, нещо поглъща разликата.
Как програма за копаене попада на компютъра?
Пътищата не са се променили много. Никой от тях не изисква опитен нападател.
- Кракнат и пиратски софтуер. Това все още е най-големият единичен източник. Генератор на ключове или пачнат инсталатор е програма, която сте се съгласили да пуснете със собствените си права. Програмата за копаене пътува скрита в архива.
- Всичко, изложено в интернет без кръпка. Стари, добре известни дупки в сървърен софтуер се сканират постоянно. Програмата за копаене е любимият товар, защото печели пари от компютър, на който няма нищо ценно за крадене.
- USB устройства. Скорошни кампании се копират на преносими дискове. Те се крият зад пряк път, който изглежда като иконата на диска. Така се заразява дори мрежа без достъп до интернет.
- Образи за контейнери и компилация. Базов образ, изтеглен от публичен регистър, може да носи програма за копаене. Тогава тя копае във всяка среда, изградена от него.
- Раздел в браузъра, макар и много по-рядко от преди. Скриптовете, които копаят, докато страницата е отворена, бяха цяла индустрия, докато най-големият доставчик не спря през 2019 г. Те още съществуват на сайтове за стрийминг и изтегляне, но спират, когато затворите раздела.
Какви са признаците при компютър, който трябва да е в покой?
- Той никога не е наистина в покой. Вентилаторите остават високо и кутията остава топла, без да е отворено нищо.
- Процес, който не можете да обясните. Често е кръстен така, че да прилича на истински системен процес. Разлика от един знак в познато име е честа хитрина.
- Натоварване, което спада в момента, в който отворите диспечера на задачите, и се връща, когато го затворите. Това поведение е умишлено и само по себе си е почти доказателство.
- Планирана задача, услуга или запис за автоматично стартиране, които никой не е създавал.
- Изходящи връзки към хост, който не познавате, повтарящи се в постоянен ритъм.
Какви са признаците при риг, който трябва да копае?
Тук въпросът не е дали нещо копае. Въпросът е дали всичко, което копае, е Ваше.
- Таблото стои под това, което отчита ригът, постоянно и с повече, отколкото обясняват остарелите дялове.
- Два процеса за копаене там, където сте стартирали един. При риг с много GPU си струва да ги преброите.
- Скриптът Ви за стартиране или flight sheet съдържа адрес на портфейл или хост, които не сте въвели. Прочетете го, не го поглеждайте набързо. Адрес, променен в средата, изглежда еднакво при бегъл поглед.
- Карта работи гореща, но не произвежда нищо във Вашия пул. Така изглежда втора програма за копаене, закачена за едно устройство.
- Копае, след като сте го спрели. Ако спирането на собствената Ви програма не успокоява компютъра, работи нещо друго.
Какво е подмяната на портфейл и защо струва повече?
Отделно семейство зловреден софтуер прави нещо по-лошо и по-просто. То следи клипборда. Когато копирате нещо, което прилича на адрес на портфейл, то го подменя с адреса на нападателя.

Той избира адрес, който започва и завършва със същите знаци като Вашия. Затова бързата проверка минава. Хора са губили големи суми така, без никакво копаене. Двата вида зловреден софтуер често се инсталират заедно.
Миньорите са изправени пред втори вариант на същата идея. Адресът в скрипта за стартиране или flight sheet се пренаписва веднъж. Всяко изплащане след това отива другаде.
Нищо не се чупи и ригът копае безупречно. Парите просто пристигат в друг портфейл. Хората обикновено го откриват, когато се чудят защо изплащане така и не е дошло.
Защитата е скучна, но работи:
- След като поставите адрес някъде, където е важно, проверете целия адрес, не само краищата.
- Уверете се, че адресът в таблото Ви е този, който сте имали предвид.
- Ако изплащанията Ви спрат, а хешрейтът не, проверете адреса преди всичко друго.
Как да проверите компютър стъпка по стъпка?
Минете през тези стъпки по ред:
- Сравнете двата хешрейта. Сложете това, което отчита ригът, срещу таблото на пула, за един ден, а не за минута.
- Прочетете собствените си настройки. Проверете всеки адрес на портфейл и всеки хост, знак по знак, на всеки риг.
- Спрете програмата си за копаене и наблюдавайте. Компютър, който остава натоварен след това, има друго нещо, което работи.
- Прегледайте какво се стартира само. В Windows проверете планираните задачи и услугите. В Linux проверете таймерите и cron. Проверете и всичко, което се пуска при влизане.
- Погледнете изходящите връзки, докато собствената Ви програма е спряна. Всичко, което още комуникира в ритъм, си струва да бъде идентифицирано.
- Сканирайте с надеждна програма, но не спирайте при чист резултат. Програмите за копаене често се променят, докато скенерите вече не ги разпознават. Затова тази стъпка е последна, а не първа.
Защо изтриването на файла не е достатъчно?
Тези програми са направени да се връщат. Ако изтриете програмата, а това, което я стартира, оцелее, печелите няколко минути.
Премахвайте нещата в този ред:
- Планираната задача, услугата, записът за автоматично стартиране, редът в cron и ключът в регистъра.
- След това самият файл.
- После рестартирайте и проверете, че нищо не се е върнало.
Помислете за преинсталиране на компютър, който е важен. Това важи двойно за всичко, което е държало портфейл или частен ключ. Същият достъп, който е инсталирал програма за копаене, може да инсталира и всичко друго.
Съвременната кампания също ще е събрала пароли по пътя. Сменете паролите, които този компютър е виждал, от друго устройство.
Как да останете чисти?
Правилата, които предотвратяват това, са скучни. Хората ги пропускат, защото копаенето означава изтегляне на неподписан софтуер от непознати.
- Вземайте програмите за копаене от собствената страница с издания на проекта и проверявайте публикуваната контролна сума. Програма от линк във форум, описание на видео или препакетиран архив е най-вероятният начин риг да се зарази. Очаквали сте предупреждение, затова сте го отхвърлили.
- Никога не пускайте кракнат софтуер на компютър, който копае или държи портфейл. Никога. Двата навика не се съчетават.
- Слагайте кръпки на всичко, изложено в интернет. Повечето заразявания са автоматични и избират компютри по номер на версията.
- Дръжте портфейла, в който получавате плащания, отделно от компютъра, който копае. На рига му трябва само адрес, никога ключове.
- Проверявайте адреса си за изплащане след всяка промяна по риг. Проверявайте го отново, след като с него се случи нещо неочаквано.