Доказателство за работа (PoW)
Доказателството за работа защитава блокчейна, като изисква създаването на блокове да струва реални, скъпи изчисления. Мрежата се доверява на историята с най-много работа зад нея, затова пренаписването на миналото е непосилно скъпо.
Идеята е по-стара от криптовалутите. Тя е предложена за първи път през 1993 г. като начин изпращането на нежелана поща да стане скъпо. През 1997 г. система, наречена Hashcash, използва същата идея за имейла. Bitcoin, пуснат през 2009 г., я приложи към публичен регистър.
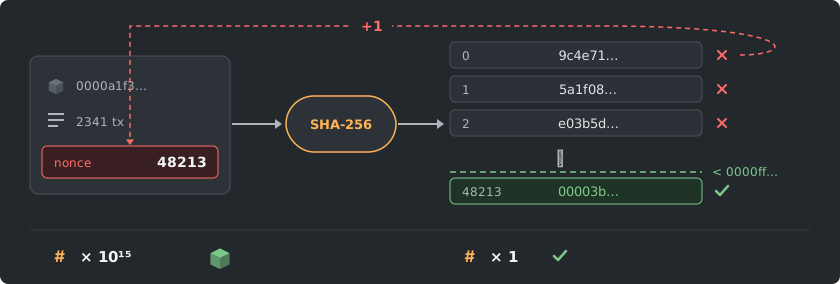
Ето как работи. Миньорът събира транзакции в блок кандидат и добавя число, което може да се променя, наречено nonce. Той хешира блока, което дава число, изглеждащо случайно. Ако това число е под целта на мрежата, блокът е валиден. Ако не е, миньорът променя nonce и опитва отново, милиарди пъти в секунда.
Намирането на валиден хеш е трудно, но проверката му е мигновена. Всеки може да хешира блока веднъж и да потвърди, че отговаря на целта. Това позволява на хиляди компютри да се съгласят за веригата, без да си имат доверие.
Това прави и миналото скъпо за промяна. За да пренапише стар блок, нападателят би трябвало да извърши отново неговата работа и работата на всеки блок след него, по-бързо от останалата мрежа. Колкото по-дълбоко е заровена една транзакция, толкова по-сигурна е тя.
Това правят миньорите: изразходват изчислителна мощност, за да спечелят правото да добавят блокове и да получат наградата. Всяка монета избира собствен алгоритъм, който решава дали CPU, GPU или ASIC вършат работата най-добре. Някои по-нови решения се опитват самата работа да е полезна, например реални матрични изчисления, доказани с доказателство с нулево знание.
Често заблуждение е, че работата е решаване на хитра задача. Тя е по-близо до лотария: всеки хеш е билет и повече хешрейт купува повече билети. Доказателството за залог е основната алтернатива. То защитава веригата със заключени монети вместо с изчисления и при него няма копаене.