








Cryptojacking: khi một máy đào coin cho người khác
Mã độc đào coin xâm nhập bằng cách nào, vì sao chủ dàn máy vừa là người phát hiện tốt nhất vừa dễ bị lừa nhất, và cách kiểm tra, làm sạch máy đúng cách.
Cryptojacking là gì?
Cryptojacking là việc ai đó chạy phần mềm đào trên phần cứng họ không sở hữu và không trả tiền. Chuyện này không hiếm. Đó là việc phổ biến nhất mà mã độc làm với một máy tính khi đã chiếm được nó.
Lý do rất đơn giản: khoản tiền thu về không cần lừa nạn nhân làm gì thêm sau đó. Tiền điện là nạn nhân, và hóa đơn đến một cách lặng lẽ.
Gần như luôn là Monero. Coin này có thể đào có lãi trên bộ xử lý thông thường, nên vài nghìn máy tính văn phòng là đáng chiếm. Tính riêng tư của nó cũng khiến dòng tiền không thể lần theo.
Chương trình thường là XMRig, một phần mềm đào mã nguồn mở bình thường. Chỉ có tên và cấu hình của nó bị thay đổi.
Một máy đang đào cho người khác không có vẻ bị nhiễm như người ta nghĩ. Không có gì bị mã hóa, không tệp nào mất, không có đòi tiền chuộc. Nó chỉ chạy nóng, bị hạ xung, làm quạt nhanh hỏng, và tốn tiền.
Vì sao khác đi khi bạn vốn đã đào coin?
Các bài viết chung chung đều nói một điều: tìm mức dùng bộ xử lý cao, nhiệt độ cao và quạt kêu to. Trên một dàn máy (rig), cả ba là chuyện bình thường. Vì vậy lời khuyên thông thường không phát hiện được gì.
Là thợ đào khiến bạn là người được trang bị tốt nhất để tìm ra chuyện này. Nó cũng khiến bạn là người dễ bị qua mặt nhất.
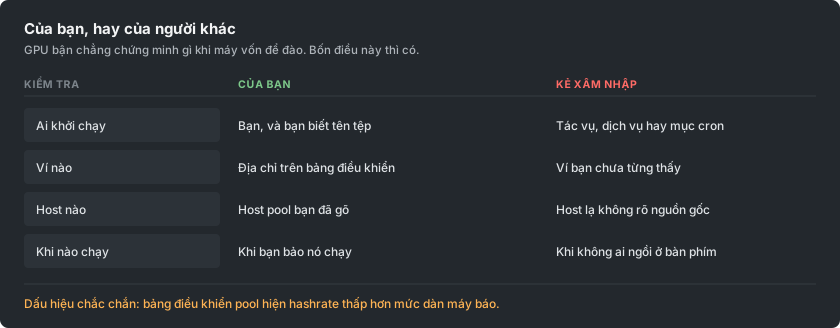
Lợi thế của bạn là một bản ghi thứ hai, độc lập, về những gì phần cứng của bạn tạo ra. Bảng điều khiển pool được đo trên máy chủ của người khác, từ công việc thực sự đã đến nơi.
Hãy so sánh nó với con số dàn máy báo. Trước tiên, hãy trừ hao share cũ, tức là những share đến quá muộn để được tính. Nếu bảng điều khiển vẫn thấp hơn dàn máy đáng kể, thì có thứ gì đó đang ăn phần chênh lệch.
Phần mềm đào vào máy bằng cách nào?
Các con đường không thay đổi nhiều. Không con đường nào cần đến kẻ tấn công tinh vi.
- Phần mềm crack và lậu. Đây vẫn là nguồn lớn nhất. Một keygen hay một trình cài đặt đã vá là chương trình bạn đồng ý chạy với quyền của chính mình. Phần mềm đào đi kèm bên trong tệp nén.
- Bất cứ thứ gì lộ ra internet mà chưa vá. Các lỗ hổng cũ, ai cũng biết, trong phần mềm máy chủ bị quét liên tục. Phần mềm đào là món được ưa chuộng nhất, vì nó kiếm tiền từ một máy không chứa gì đáng trộm.
- Ổ USB. Các chiến dịch gần đây tự sao chép lên ổ di động. Chúng ẩn sau một shortcut trông giống biểu tượng ổ đĩa. Đó là cách một mạng không hề lộ ra internet vẫn bị nhiễm.
- Image container và image build. Một base image kéo từ registry công khai có thể mang theo phần mềm đào. Khi đó nó đào bên trong mọi môi trường được dựng từ image đó.
- Một tab trình duyệt, dù ít hơn nhiều so với trước. Script đào khi trang đang mở từng là cả một ngành, cho đến khi nhà cung cấp lớn nhất đóng cửa năm 2019. Chúng vẫn còn trên các trang streaming và tải xuống, nhưng dừng khi tab đóng.
Dấu hiệu trên một máy lẽ ra đang rảnh là gì?
- Nó không bao giờ thật sự rảnh. Quạt vẫn quay mạnh và vỏ máy vẫn ấm dù không mở gì.
- Một tiến trình bạn không giải thích được. Nó thường được đặt tên giống một tiến trình hệ thống thật. Khác đúng một ký tự trong một cái tên quen thuộc là mánh phổ biến.
- Mức sử dụng giảm ngay khi bạn mở trình quản lý tác vụ và tăng lại khi bạn đóng nó. Hành vi đó là có chủ đích và tự nó đã gần như là bằng chứng.
- Một tác vụ đã lên lịch, dịch vụ hoặc mục khởi động mà không ai tạo.
- Kết nối ra ngoài tới một host bạn không nhận ra, lặp lại theo nhịp cố định.
Dấu hiệu trên một dàn máy lẽ ra đang đào là gì?
Ở đây câu hỏi không phải là có thứ gì đang đào không. Câu hỏi là mọi thứ đang đào có phải đều là của bạn không.
- Bảng điều khiển luôn thấp hơn mức dàn máy báo, một cách đều đặn, nhiều hơn mức share cũ giải thích được.
- Hai tiến trình đào trong khi bạn chỉ chạy một. Trên dàn máy nhiều GPU, việc đếm là đáng làm.
- Script khởi động hoặc flight sheet của bạn có một địa chỉ ví hay một host mà bạn không gõ. Hãy đọc kỹ, đừng liếc qua. Một địa chỉ bị sửa ở giữa trông y hệt khi liếc nhanh.
- Một card chạy nóng mà không tạo ra gì trên pool của bạn. Đó là hình ảnh của một phần mềm đào thứ hai được gắn vào một thiết bị.
- Nó vẫn đào sau khi bạn đã dừng. Nếu tắt phần mềm đào của bạn mà máy không yên lại, thì có thứ khác đang chạy.
Tráo ví là gì, và vì sao nó tốn kém hơn?
Một họ mã độc khác làm điều tệ hơn và đơn giản hơn. Nó theo dõi clipboard. Khi bạn sao chép thứ gì có dạng địa chỉ ví, nó thay bằng địa chỉ của kẻ tấn công.

Nó chọn một địa chỉ bắt đầu và kết thúc bằng cùng các ký tự như địa chỉ của bạn. Vì thế một lần kiểm tra nhanh vẫn qua. Người ta đã mất những khoản lớn theo cách này mà không liên quan gì đến đào coin. Hai loại mã độc này thường được cài cùng nhau.
Thợ đào gặp phiên bản thứ hai của cùng ý tưởng. Địa chỉ bên trong script khởi động hay flight sheet bị viết lại một lần. Mọi khoản thanh toán sau đó đều đi nơi khác.
Không gì hỏng, và dàn máy đào hoàn hảo. Tiền chỉ đơn giản đến một ví khác. Người ta thường phát hiện ra khi thắc mắc vì sao một khoản thanh toán không bao giờ đến.
Cách phòng thủ nhàm chán, nhưng hiệu quả:
- Sau khi dán một địa chỉ vào bất cứ đâu quan trọng, hãy kiểm tra toàn bộ, không chỉ hai đầu.
- Xác nhận địa chỉ trên bảng điều khiển là địa chỉ bạn định dùng.
- Nếu thanh toán ngừng trong khi hashrate thì không, hãy kiểm tra địa chỉ trước mọi thứ khác.
Kiểm tra một máy từng bước như thế nào?
Làm lần lượt theo thứ tự sau:
- So sánh hai hashrate. Đặt con số dàn máy báo cạnh bảng điều khiển pool, trong một ngày thay vì một phút.
- Đọc cấu hình của chính bạn. Kiểm tra mọi địa chỉ ví và mọi host, từng ký tự, trên mọi dàn máy.
- Dừng phần mềm đào và quan sát. Một máy vẫn bận sau đó là có thứ khác đang chạy.
- Liệt kê những gì tự khởi động. Trên Windows, kiểm tra tác vụ đã lên lịch và dịch vụ. Trên Linux, kiểm tra timer và cron. Kiểm tra cả những gì chạy khi đăng nhập.
- Xem các kết nối ra ngoài trong lúc phần mềm đào của bạn đã dừng. Bất cứ thứ gì vẫn trao đổi theo nhịp đều đáng tìm hiểu.
- Quét bằng công cụ uy tín, nhưng đừng dừng lại ở một kết quả sạch. Phần mềm đào thường bị chỉnh sửa đến khi trình quét không còn nhận ra. Đó là lý do bước này nằm cuối chứ không phải đầu.
Vì sao xóa tệp là chưa đủ?
Những phần mềm đào này được tạo ra để quay lại. Xóa chương trình trong khi thứ khởi động nó vẫn còn chỉ mua được vài phút.
Hãy gỡ bỏ theo thứ tự này:
- Tác vụ đã lên lịch, dịch vụ, mục khởi động, dòng cron và khóa registry.
- Sau đó đến chính tệp đó.
- Sau đó khởi động lại, và kiểm tra rằng không gì quay lại.
Hãy cân nhắc cài lại từ đầu một máy quan trọng. Điều này càng đúng với bất cứ máy nào từng giữ ví hay khóa riêng tư. Cùng quyền truy cập đã cài phần mềm đào có thể cài bất cứ thứ gì khác.
Một chiến dịch hiện đại hẳn cũng đã thu thập mật khẩu trên đường đi. Hãy đổi các mật khẩu mà máy đó từng thấy, từ một thiết bị khác.
Làm sao để giữ máy sạch?
Những quy tắc ngăn được điều này đều nhàm chán. Người ta bỏ qua chúng vì đào coin đồng nghĩa với việc tải phần mềm không ký số từ người lạ.
- Lấy phần mềm đào từ trang phát hành của chính dự án, và kiểm tra checksum được công bố. Phần mềm đào từ link diễn đàn, phần mô tả video hay tệp nén đóng gói lại là con đường dễ nhất khiến dàn máy bị nhiễm. Bạn đã đoán trước sẽ có cảnh báo, nên bạn bỏ qua nó.
- Không bao giờ chạy phần mềm crack trên máy đào coin hoặc giữ ví. Tuyệt đối không. Hai thói quen này không đi cùng nhau.
- Vá mọi thứ lộ ra internet. Phần lớn ca nhiễm là tự động và chọn máy theo số phiên bản.
- Giữ ví nhận thanh toán tách khỏi máy đào. Dàn máy chỉ cần một địa chỉ, không bao giờ cần khóa.
- Kiểm tra địa chỉ thanh toán sau mọi thay đổi trên dàn máy. Kiểm tra lại sau bất cứ điều gì bất thường xảy ra với nó.