








Cryptojacking: når en maskin miner for noen andre
Hvordan mining-skadevare kommer inn, hvorfor en riggeier er både best rustet og lettest å lure, og hvordan du sjekker og renser en maskin skikkelig.
Hva er cryptojacking?
Cryptojacking er når noen kjører en miner på maskinvare de verken eier eller betaler for. Det er ikke sjeldent. Det er det vanligste skadevare gjør med en maskin når den først har tatt den.
Grunnen er enkel: utbetalingen krever ikke at et offer lures til noe i etterkant. Det er strømmen som er offeret, og regningen kommer i det stille.
Det er nesten alltid Monero. Den coinen kan mines med fortjeneste på vanlige prosessorer, så noen tusen kontormaskiner er verdt å ta. Personvernet gjør også at pengene ikke kan spores.
Programmet er som regel XMRig, en helt vanlig miner med åpen kildekode. Bare navnet og konfigurasjonen er endret.
En maskin som miner for noen andre, ser ikke infisert ut slik folk venter. Ingenting er kryptert, ingen fil mangler, og det dukker ikke opp noe løsepengekrav. Den går bare varm, struper ytelsen, sliter ut viftene og koster penger.
Hvorfor er det annerledes når du allerede miner?
Generelle artikler sier alle det samme: se etter høy prosessorbruk, varme og høye vifter. På en rigg er alle tre normale. Så de vanlige rådene avslører ingenting.
Som miner er du den som er best rustet til å oppdage dette. Du er også den som er lettest å lure.
Fordelen din er en annen, uavhengig oversikt over hva maskinvaren din har produsert. Pooloversikten din måles på noen andres server, ut fra arbeid som faktisk kom frem.
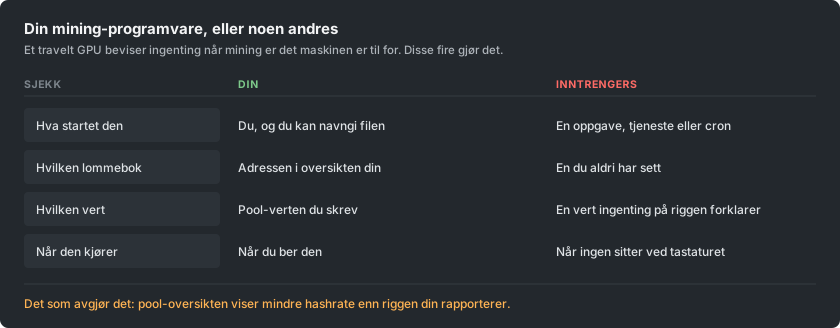
Sammenlign den med det riggen rapporterer. Ta først hensyn til stale shares, altså shares som kom for sent til å telle. Hvis oversikten fortsatt ligger godt under riggen, er det noe som bruker opp forskjellen.
Hvordan kommer en miner inn på en maskin?
Veiene inn har ikke endret seg mye. Ingen av dem krever en avansert angriper.
- Knekt og piratkopiert programvare. Dette er fortsatt den største enkeltkilden. En keygen eller et modifisert installasjonsprogram er et program du selv valgte å kjøre med dine egne rettigheter. Mineren følger med inne i arkivet.
- Alt som er eksponert mot internett uten oppdateringer. Gamle, kjente hull i serverprogramvare blir skannet etter hele tiden. En miner er favorittlasten, fordi den tjener penger på en maskin som ikke har noe verdt å stjele.
- USB-minner. Nyere kampanjer kopierer seg selv over på flyttbare stasjoner. De gjemmer seg bak en snarvei som ser ut som stasjonsikonet. Slik blir også et nettverk uten tilgang til internett infisert.
- Container- og byggebilder. Et basisbilde hentet fra et offentlig register kan inneholde en miner. Den miner da i hvert miljø som bygges fra det.
- En nettleserfane, men langt sjeldnere enn før. Skript som miner mens en side er åpen, var en hel bransje til den største leverandøren stengte i 2019. De finnes fortsatt på strømme- og nedlastingssider, men de stopper når fanen lukkes.
Hva er tegnene på en maskin som burde stå i ro?
- Den går aldri helt i ro. Viftene holder seg oppe og kabinettet er varmt selv når ingenting er åpent.
- En prosess du ikke kan gjøre rede for. Den har ofte et navn som ligner en ekte systemprosess. Ett enkelt tegn forskjell i et kjent navn er et vanlig triks.
- Bruk som faller i det øyeblikket du åpner oppgavebehandlingen, og kommer tilbake når du lukker den. Den oppførselen er bevisst og er nesten bevis i seg selv.
- En planlagt oppgave, en tjeneste eller en oppstartsoppføring som ingen har laget.
- Utgående tilkoblinger til en vert du ikke kjenner igjen, som gjentar seg i en fast rytme.
Hva er tegnene på en rigg som skal mine?
Her er spørsmålet ikke om noe miner. Det er om alt som miner, er ditt.
- Oversikten ligger jevnt under det riggen rapporterer, med mer enn stale shares kan forklare.
- To mining-prosesser der du startet én. På en rigg med flere GPU-er er det verdt å telle.
- Startskriptet eller flight sheet-et ditt inneholder en lommebokadresse eller vert du ikke skrev inn. Les det, ikke bare kast et blikk på det. En adresse som er endret i midten, ser lik ut ved et raskt blikk.
- Et kort går varmt, men produserer ingenting på poolen din. Slik ser en ekstra miner ut som er låst til én enhet.
- Den miner etter at du stoppet den. Hvis maskinen ikke roer seg når du stopper din egen miner, kjører noe annet.
Hva er lommebokbyttet, og hvorfor koster det mer?
En egen familie av skadevare gjør noe verre og enklere. Den følger med på utklippstavlen. Når du kopierer noe som ser ut som en lommebokadresse, bytter den inn angriperens adresse.

Den velger en adresse som begynner og slutter med de samme tegnene som din. Så en rask sjekk går gjennom. Folk har tapt store summer på denne måten uten at mining var involvert. De to typene skadevare installeres ofte sammen.
Minere møter en annen variant av samme idé. Adressen i et startskript eller flight sheet skrives om én gang. Hver utbetaling etter det går et annet sted.
Ingenting går i stykker, og riggen miner helt fint. Pengene havner bare i en annen lommebok. Folk oppdager det som regel når de lurer på hvorfor en utbetaling aldri kom.
Forsvaret er kjedelig, og det virker:
- Når du har limt inn en adresse der det betyr noe, sjekker du hele adressen, ikke bare endene.
- Bekreft at adressen i oversikten din er den du mente.
- Hvis utbetalingene stopper mens hashraten ikke gjør det, sjekker du adressen før alt annet.
Hvordan sjekker du en maskin, steg for steg?
Gå gjennom disse i rekkefølge:
- Sammenlign de to hashratene. Hold det riggen rapporterer opp mot pooloversikten, over et døgn heller enn et minutt.
- Les din egen konfigurasjon. Sjekk hver lommebokadresse og hver vert, tegn for tegn, på hver rigg.
- Stopp mineren din og følg med. En maskin som fortsatt er opptatt etterpå, kjører noe annet.
- List opp det som starter av seg selv. På Windows sjekker du planlagte oppgaver og tjenester. På Linux sjekker du timere og cron. Sjekk også det som kjører ved pålogging.
- Se på utgående tilkoblinger mens din egen miner er stoppet. Alt som fortsatt snakker i en fast rytme, er verdt å finne navnet på.
- Skann med noe anerkjent, men ikke stopp ved et rent resultat. Minere endres ofte til skannere ikke lenger kjenner dem igjen. Derfor er dette steget sist, ikke først.
Hvorfor er det ikke nok å slette filen?
Disse minerne er laget for å komme tilbake. Sletter du programmet mens det som starter det overlever, kjøper du deg noen minutter.
Fjern ting i denne rekkefølgen:
- Den planlagte oppgaven, tjenesten, oppstartsoppføringen, cron-linjen og registernøkkelen.
- Deretter selve filen.
- Start så på nytt, og sjekk at ingenting har kommet tilbake.
Vurder å installere en maskin som betyr noe, helt på nytt. Det gjelder dobbelt for alt som har hatt en lommebok eller en privat nøkkel. Den samme tilgangen som installerte en miner, kan installere hva som helst annet.
En moderne kampanje har også samlet inn passord på veien. Bytt passordene den maskinen har sett, fra en annen enhet.
Hvordan holder du deg ren?
Reglene som hindrer dette, er kjedelige. Folk hopper over dem fordi mining betyr å laste ned usignert programvare fra fremmede.
- Hent minere fra prosjektets egen versjonsside, og sjekk den publiserte kontrollsummen. En miner fra en forumlenke, en videobeskrivelse eller et ompakket arkiv er den mest sannsynlige måten en rigg blir infisert på. Du ventet en advarsel, så du avfeide den.
- Kjør aldri knekt programvare på en maskin som miner eller har en lommebok. Aldri. De to vanene passer ikke sammen.
- Oppdater alt som er eksponert mot internett. De fleste infeksjoner er automatiserte og velger maskiner etter versjonsnummer.
- Hold lommeboken du får betalt til, adskilt fra maskinen som miner. En rigg trenger bare en adresse, aldri nøkler.
- Sjekk utbetalingsadressen din etter hver endring på en rigg. Sjekk den igjen etter alt uventet som skjer med den.