








Keselamatan perlombongan kolam
Senarai semak keselamatan pelombong kolam: lindungi dompet dan frasa pemulihan anda, semak setiap alamat, dan kukuhkan sistem, pelayar dan rangkaian anda.
Mengapa keselamatan ialah tugas anda?
Apabila anda melombong dalam kolam, anda memberi perisian perlombongan satu perkara: alamat dompet yang menerima bayaran anda. Tiada akaun dan tiada kata laluan untuk dibuat. Anda memuat turun perisian perlombongan, mengarahkannya ke kolam dengan alamat anda, dan mula memperoleh pendapatan.
Mudah tidak bermakna keselamatan ialah masalah orang lain. Bayaran terus ke dompet anda sendiri, secara bukan jagaan. Jadi anda seorang sahaja yang bertanggungjawab atas keselamatan syiling anda.
Lima langkah asas memastikan syiling itu kekal milik anda:
- Lindungi dompet anda dan frasa pemulihannya.
- Semak setiap alamat yang anda tampal.
- Pastikan sistem pengendalian anda bersih.
- Pastikan pelayar anda bersih.
- Lindungi rangkaian anda.
Langkah pertama: bagaimana melindungi dompet anda?
Kebanyakan dompet mempunyai dua lapisan perlindungan:
- PIN atau kata laluan harian yang membuka kunci aplikasi.
- Frasa pemulihan rahsia, juga dipanggil frasa benih, yang boleh memulihkan seluruh dompet dari awal.
Frasa pemulihan ialah yang paling penting.
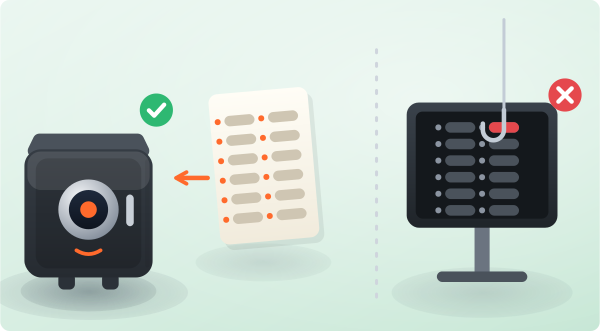
Jangan sekali-kali memberikan kata laluan, PIN atau frasa pemulihan anda kepada sesiapa. Tiada siapa yang sepatutnya mengetahuinya, malah pasukan sokongan kolam pun tidak. Sesiapa yang memintanya sedang cuba mencuri syiling anda.
Simpan rahsia ini dengan selamat. Jika orang lain mendapatnya, mereka mendapat wang anda:
- Jangan gunakan PIN kad atau tarikh lahir anda sebagai PIN. Jangan gunakan PIN yang sama di mana-mana.
- Jika akaun e-mel boleh menetapkan semula dompet anda, beri e-mel itu kata laluan yang unik. Hidupkan pengesahan dua faktor (2FA), iaitu kod kedua selain kata laluan.
- Simpan frasa pemulihan anda di luar talian, di tempat ia tidak boleh hilang dan tiada orang lain boleh mencapainya.
- Pada dompet telefon, kunci telefon itu sendiri dengan cap jari atau PIN atau corak yang kuat.
Mengapa anda tidak patut melombong ke alamat bursa?
Jangan melombong terus ke alamat deposit bursa. Bukan kunci anda, bukan syiling anda:
- Bursa boleh menukar alamat deposit tanpa amaran. Bayaran yang dihantar ke alamat lama boleh hilang selama-lamanya.
- Anda tidak memegang kunci peribadi, jadi anda tidak pernah mengawal dana sepenuhnya.
- Bursa boleh membekukan akaun anda. Sesetengah bursa tidak mengkreditkan bayaran perlombongan yang kecil dengan boleh dipercayai.
- Alamat pembayaran kolam adalah tetap sebaik sahaja anda melombong kepadanya. Jika bursa berubah atau ditutup, kolam tidak dapat memulihkan atau mengalihkan syiling anda.
Langkah kedua: bagaimana menyemak alamat?
Sentiasa semak semula alamat dompet selepas anda menyalin dan menampalnya.
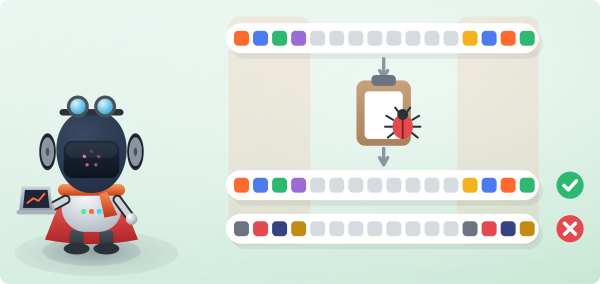
Perisian hasad perampas papan keratan memerhati papan keratan anda untuk mencari alamat kripto. Apabila anda menampal, ia diam-diam menukarnya dengan alamat penyerang. Jika anda tidak menyemak sebelum menghantar, syiling itu hilang selama-lamanya.
Semak beberapa aksara pertama dan terakhir alamat setiap kali anda menampalnya. Satu alamat yang ditukar bermakna satu kerugian yang tidak boleh dipulihkan.
Langkah ketiga: bagaimana melindungi komputer anda?
Komputer yang tidak dilindungi ialah pautan yang lemah. Keselamatan digital terletak pada anda, dan jika anda mengabaikannya, tiada orang lain boleh menampungnya untuk anda.
- Jangan lawati laman yang mencurigakan atau muat turun daripada sumber yang tidak disahkan.
- Alat antivirus sering menanda alat perlombongan dan overclock. Kadangkala ia positif palsu, dan kadangkala salinan palsu memang dijangkiti.
- Muat turun perisian perlombongan anda, contohnya SRBMiner atau WildRig NG, hanya dari halaman rasminya.
- Jika antivirus anda menanda fail yang anda pasti tulen, tambah satu fail itu sahaja ke pengecualian. Jangan sekali-kali tambah seluruh folder, kerana perisian hasad boleh bersembunyi dalam selebihnya.
- Jangan jalankan Windows yang di-crack atau cetak rompak, crack atau hack. Gunakan perisian yang bersih dan berlesen.
- Elakkan alat akses jauh yang anda tidak perlukan. Penceroboh yang mengawal PC anda dari jauh boleh melakukan apa sahaja.
- Pastikan sistem pengendalian dikemas kini. Kemas kini wujud untuk menutup lubang keselamatan, bukan untuk mengganggu anda.
Tidak pasti tentang sesuatu fail? Jangan ambil risiko. Imbasnya dahulu di perkhidmatan seperti VirusTotal sebelum anda menjalankannya.
Menggunakan HiveOS atau RaveOS? Jangan sekali-kali berkongsi ID rig atau kunci akses anda, lindungi e-mel yang dikaitkan dengan akaun, dan hidupkan 2FA.
Langkah keempat: bagaimana memastikan pelayar anda selamat?
Anda membuka papan pemuka dan dompet anda dalam pelayar, jadi pastikan ia bersih:
- Pasang pelayar hanya daripada sumber rasminya, jangan sekali-kali daripada torrent atau binaan rawak.
- Jangan tambah sambungan yang mencurigakan. Tambahan yang berniat jahat boleh membaca kata laluan dan halaman anda.
- Gunakan penyekat iklan dan sekatan tetingkap timbul. Ia memotong laluan biasa untuk penipuan dan muat turun tanpa izin.
- Pastikan pelayar dikemas kini supaya anda mendapat pembaikan keselamatan terkini. Kemas kini adalah percuma.
Langkah kelima: bagaimana melindungi rangkaian anda?
Pastikan rangkaian tempat anda melombong dan mengurus dompet anda selamat:
- Jangan gunakan Wi-Fi awam untuk apa-apa yang sensitif. Sambungan awam mudah dipintas, jadi hotspot telefon lebih selamat.
- Tukar kata laluan Wi-Fi lalai dan log masuk pentadbir penghala. admin / admin yang klasik bukan kata laluan.
- Sesiapa sahaja pada Wi-Fi anda berada di dalam rangkaian anda.
- Jika penghala anda berusia lebih daripada beberapa tahun, pertimbangkan untuk menggantikannya. Penghala yang lebih baharu mendapat pembaikan keselamatan dan tembok api terbina dalam yang lebih baik.
Apa lagi yang boleh anda lakukan?
Serangan menjadi semakin canggih setiap tahun, tetapi asasnya tidak pernah lapuk:
- Pastikan perisian anda berlesen dan dikemas kini.
- Simpan rahsia anda di luar talian dan secara peribadi.
- Perlahankan diri sebelum menampal alamat atau menjalankan fail.
Sentiasa berwaspada. Keselamatan anda di tangan anda.