








Cryptojacking: apabila mesin melombong untuk orang lain
Cara perisian hasad perlombongan masuk, mengapa pemilik rig paling mampu mengesannya tetapi mudah ditipu, dan cara menyemak serta membersihkan mesin.
Apakah itu cryptojacking?
Cryptojacking ialah seseorang menjalankan perisian perlombongan pada perkakasan yang bukan miliknya dan tidak dibayar olehnya. Ia bukan perkara jarang. Ia ialah perkara paling biasa yang dilakukan oleh perisian hasad dengan mesin yang telah dikuasainya.
Sebabnya mudah: bayarannya tidak memerlukan mangsa ditipu untuk melakukan apa-apa selepas itu. Elektrik ialah mangsanya, dan bilnya datang secara senyap.
Hampir selalu ia ialah Monero. Syiling itu boleh dilombong secara menguntungkan pada pemproses biasa, jadi beberapa ribu komputer pejabat berbaloi untuk dikuasai. Privasinya juga bermaksud wang itu tidak dapat dijejaki.
Programnya biasanya XMRig, perisian perlombongan sumber terbuka yang biasa. Hanya nama dan konfigurasinya yang diubah.
Mesin yang melombong untuk orang lain tidak kelihatan dijangkiti seperti yang orang sangka. Tiada apa-apa disulitkan, tiada fail hilang, tiada wang tebusan diminta. Ia hanya menjadi panas, diperlahankan, menghauskan kipasnya dan menelan wang.
Mengapa ia berbeza jika anda sudah melombong?
Artikel umum semuanya berkata perkara yang sama: cari penggunaan pemproses yang tinggi, haba dan kipas yang bising. Pada rig, ketiga-tiganya normal. Jadi nasihat biasa tidak mengesan apa-apa.
Sebagai pelombong, anda orang yang paling bersedia untuk mengesan perkara ini. Anda juga orang yang paling mudah ditipu.
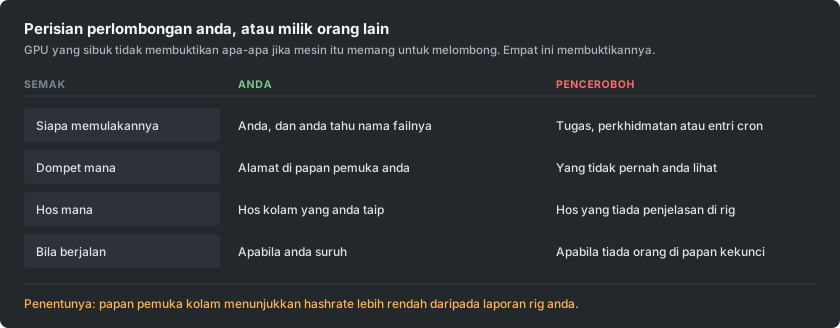
Kelebihan anda ialah rekod kedua yang bebas tentang apa yang dihasilkan oleh perkakasan anda. Papan pemuka kolam anda diukur pada pelayan orang lain, daripada kerja yang benar-benar tiba.
Bandingkan ia dengan apa yang dilaporkan oleh rig. Mula-mula ambil kira share basi, iaitu share yang tiba terlalu lewat untuk dikira. Jika papan pemuka masih jauh di bawah rig, sesuatu sedang menggunakan perbezaan itu.
Bagaimana perisian perlombongan masuk ke dalam mesin?
Laluannya tidak banyak berubah. Tiada satu pun memerlukan penyerang yang canggih.
- Perisian retak dan cetak rompak. Ini masih sumber tunggal yang terbesar. Keygen atau pemasang yang ditampal ialah program yang anda bersetuju untuk jalankan dengan kebenaran anda sendiri. Perisian perlombongan menumpang di dalam arkib itu.
- Apa-apa sahaja yang terdedah kepada internet tanpa tampalan. Lubang lama yang terkenal dalam perisian pelayan diimbas sepanjang masa. Perisian perlombongan ialah muatan kegemaran, kerana ia menjana wang daripada mesin yang tidak menyimpan apa-apa yang berbaloi untuk dicuri.
- Pemacu USB. Kempen terkini menyalin diri ke pemacu boleh tanggal. Ia bersembunyi di sebalik pintasan yang kelihatan seperti ikon pemacu. Itulah cara rangkaian tanpa sambungan internet masih dijangkiti.
- Imej kontena dan imej binaan. Imej asas yang ditarik dari registri awam boleh membawa perisian perlombongan. Ia kemudian melombong di dalam setiap persekitaran yang dibina daripadanya.
- Tab pelayar, walaupun jauh kurang berbanding dahulu. Skrip yang melombong semasa halaman dibuka pernah menjadi satu industri sehingga penyedia terbesar ditutup pada 2019. Ia masih wujud di laman penstriman dan muat turun, tetapi berhenti apabila tab ditutup.
Apakah tanda-tanda pada mesin yang sepatutnya terbiar?
- Ia tidak pernah benar-benar rehat. Kipas terus laju dan sarung kekal panas walaupun tiada apa-apa dibuka.
- Proses yang tidak dapat anda jelaskan. Selalunya ia dinamakan supaya kelihatan seperti proses sistem sebenar. Beza satu aksara dalam nama yang biasa ialah helah yang biasa.
- Penggunaan yang jatuh sebaik sahaja anda membuka pengurus tugas dan kembali apabila anda menutupnya. Kelakuan itu disengajakan dan hampir menjadi bukti dengan sendirinya.
- Tugas berjadual, perkhidmatan atau entri permulaan yang tidak dicipta oleh sesiapa.
- Sambungan keluar ke hos yang tidak anda kenali, berulang mengikut rentak yang tetap.
Apakah tanda-tanda pada rig yang sepatutnya melombong?
Di sini soalannya bukan sama ada sesuatu sedang melombong. Soalannya ialah sama ada semua yang melombong itu milik anda.
- Papan pemuka sentiasa di bawah apa yang dilaporkan oleh rig, lebih daripada yang dapat dijelaskan oleh share basi.
- Dua proses perlombongan sedangkan anda memulakan satu. Pada rig berbilang GPU, ia berbaloi untuk dikira.
- Skrip permulaan atau flight sheet anda mengandungi alamat dompet atau hos yang tidak anda taip. Bacalah ia, jangan sekadar menjeling. Alamat yang diubah di bahagian tengah kelihatan sama sekali pandang.
- Kad menjadi panas tetapi tidak menghasilkan apa-apa di kolam anda. Begitulah rupanya perisian perlombongan kedua yang dipaku pada satu peranti.
- Ia melombong selepas anda menghentikannya. Jika menghentikan perisian perlombongan anda sendiri tidak menenangkan mesin, ada sesuatu lain yang sedang berjalan.
Apakah penukaran dompet, dan mengapa ia lebih mahal?
Satu keluarga perisian hasad yang berasingan melakukan sesuatu yang lebih teruk dan lebih mudah. Ia memerhati papan keratan. Apabila anda menyalin sesuatu yang berbentuk alamat dompet, ia menukarnya kepada alamat penyerang.

Ia memilih alamat yang bermula dan berakhir dengan aksara yang sama seperti alamat anda. Jadi semakan pantas akan lulus. Ramai orang kehilangan jumlah besar dengan cara ini tanpa sebarang perlombongan. Kedua-dua jenis perisian hasad ini sering dipasang bersama.
Pelombong berdepan versi kedua bagi idea yang sama. Alamat di dalam skrip permulaan atau flight sheet ditulis semula sekali. Setiap bayaran selepas itu pergi ke tempat lain.
Tiada apa-apa yang rosak, dan rig melombong dengan sempurna. Wang itu cuma tiba di dompet yang berbeza. Orang biasanya menyedarinya apabila tertanya-tanya mengapa bayaran tidak pernah tiba.
Pertahanannya membosankan, tetapi berkesan:
- Selepas menampal alamat di mana-mana tempat yang penting, semak keseluruhannya, bukan hujungnya sahaja.
- Sahkan bahawa alamat pada papan pemuka anda ialah alamat yang anda maksudkan.
- Jika bayaran anda berhenti sedangkan hashrate anda tidak, semak alamat itu dahulu.
Bagaimana anda menyemak mesin, langkah demi langkah?
Ikut langkah-langkah ini mengikut urutan:
- Bandingkan kedua-dua hashrate. Letakkan apa yang dilaporkan oleh rig bersebelahan papan pemuka kolam, dalam tempoh sehari dan bukan seminit.
- Baca konfigurasi anda sendiri. Semak setiap alamat dompet dan setiap hos, aksara demi aksara, pada setiap rig.
- Hentikan perisian perlombongan anda dan perhatikan. Mesin yang kekal sibuk selepas itu mempunyai sesuatu lain yang sedang berjalan.
- Senaraikan apa yang bermula dengan sendiri. Pada Windows, semak tugas berjadual dan perkhidmatan. Pada Linux, semak pemasa dan cron. Semak juga apa sahaja yang berjalan semasa log masuk.
- Lihat sambungan keluar semasa perisian perlombongan anda sendiri dihentikan. Apa-apa yang masih berhubung mengikut rentak berbaloi untuk dikenal pasti.
- Imbas dengan alat yang dipercayai, tetapi jangan berhenti pada keputusan bersih. Perisian perlombongan sering diubah sehingga pengimbas tidak lagi mengenalinya. Sebab itu langkah ini yang terakhir, bukan yang pertama.
Mengapa memadam fail sahaja tidak mencukupi?
Perisian ini dibina untuk kembali. Memadam program sedangkan apa yang memulakannya masih wujud hanya memberi beberapa minit.
Buang perkara-perkara ini mengikut urutan berikut:
- Tugas berjadual, perkhidmatan, entri permulaan, baris cron dan kunci pendaftaran.
- Kemudian fail itu sendiri.
- Kemudian mula semula, dan semak bahawa tiada apa-apa yang kembali.
Pertimbangkan untuk membina semula mesin yang penting. Lebih-lebih lagi bagi mana-mana mesin yang pernah menyimpan dompet atau kunci peribadi. Akses yang sama yang memasang perisian perlombongan boleh memasang apa sahaja.
Kempen moden juga akan mengumpul kata laluan dalam perjalanannya. Tukar kata laluan yang pernah digunakan pada mesin itu, daripada peranti lain.
Bagaimana anda kekal bersih?
Peraturan yang mencegah perkara ini membosankan. Orang mengabaikannya kerana perlombongan bermaksud memuat turun perisian tidak bertandatangan daripada orang yang tidak dikenali.
- Dapatkan perisian perlombongan dari halaman keluaran projek itu sendiri, dan semak checksum yang diterbitkan. Perisian dari pautan forum, keterangan video atau arkib yang dibungkus semula ialah cara paling mungkin rig dijangkiti. Anda menjangkakan amaran, jadi anda mengabaikannya.
- Jangan sekali-kali menjalankan perisian retak pada mesin yang melombong atau menyimpan dompet. Jangan sekali-kali. Kedua-dua tabiat ini tidak boleh bercampur.
- Tampal apa-apa yang terdedah kepada internet. Kebanyakan jangkitan adalah automatik dan memilih mesin berdasarkan nombor versi.
- Asingkan dompet yang menerima bayaran anda daripada mesin yang melombong. Rig hanya memerlukan alamat, bukan kunci.
- Semak alamat bayaran anda selepas sebarang perubahan pada rig. Semak sekali lagi selepas apa-apa yang tidak dijangka berlaku padanya.