








Cryptojacking: quando una macchina mina per qualcun altro
Come entra il malware di mining, perché chi ha un rig è insieme il più attrezzato e il più facile da ingannare, e come controllare e ripulire una macchina.
Che cos'è il cryptojacking?
Il cryptojacking è quando qualcuno fa girare un miner su un hardware che non possiede e non paga. Non è raro. È la cosa più comune che un malware fa con una macchina, una volta che ne ha il controllo.
Il motivo è semplice: il guadagno non richiede di ingannare nessuna vittima in seguito. La vittima è l'elettricità, e la bolletta arriva in silenzio.
Quasi sempre si tratta di Monero. Quella moneta si può minare in attivo su normali processori, quindi qualche migliaio di computer da ufficio vale la pena. La sua privacy, inoltre, impedisce di seguire il denaro.
Il programma di solito è XMRig, un normale miner open source. Cambiano solo il nome e la configurazione.
Una macchina che mina per qualcun altro non sembra infetta come ci si aspetta. Non viene cifrato nulla, non manca nessun file, non compare nessun riscatto. Si scalda, rallenta, consuma le ventole e costa denaro.
Perché è diverso se Lei mina già?
Gli articoli generici dicono tutti la stessa cosa: cercare un uso alto del processore, calore e ventole rumorose. Su un rig, sono tutte e tre cose normali. Quindi il consiglio solito non rileva nulla.
Essere un miner La rende la persona meglio attrezzata per scoprirlo. La rende anche la più facile da ingannare.
Il Suo vantaggio è un secondo registro, indipendente, di quanto ha prodotto il Suo hardware. La dashboard della pool viene misurata sul server di qualcun altro, a partire dal lavoro realmente arrivato.
La confronti con quanto riporta il rig. Prima tenga conto delle share obsolete, cioè le share arrivate troppo tardi per contare. Se la dashboard resta comunque molto sotto il rig, qualcosa sta consumando la differenza.
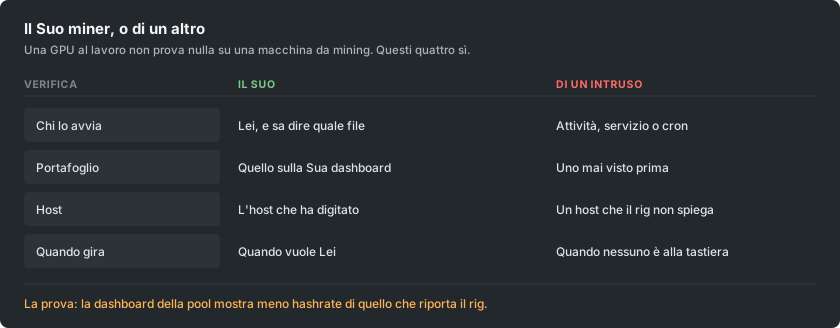
Come arriva un miner su una macchina?
Le vie non sono cambiate molto. Nessuna richiede un attaccante sofisticato.
- Software craccato e pirata. È ancora la fonte principale. Un keygen o un installer modificato è un programma che Lei ha accettato di avviare con i Suoi permessi. Il miner viaggia dentro l'archivio.
- Qualsiasi cosa esposta a internet senza patch. Le falle vecchie e molto note dei software server vengono cercate di continuo. Un miner è il carico preferito, perché guadagna da una macchina che non contiene nulla che valga la pena rubare.
- Chiavette USB. Campagne recenti si copiano da sole sulle unità rimovibili. Si nascondono dietro un collegamento che sembra l'icona dell'unità. Così si infetta anche una rete senza alcuna esposizione a internet.
- Immagini di container e di build. Un'immagine di base scaricata da un registro pubblico può contenere un miner. Poi mina dentro ogni ambiente costruito a partire da essa.
- Una scheda del browser, anche se molto meno di prima. Gli script che minano mentre una pagina è aperta erano un'industria, finché il fornitore più grande ha chiuso nel 2019. Esistono ancora su siti di streaming e di download, ma si fermano quando si chiude la scheda.
Quali sono i segnali su una macchina che dovrebbe essere a riposo?
- Non è mai davvero a riposo. Le ventole restano alte e il case resta caldo senza niente di aperto.
- Un processo che non sa spiegare. Spesso ha un nome simile a quello di un vero processo di sistema. Un solo carattere diverso in un nome familiare è un trucco comune.
- Un carico che crolla appena apre il gestore attività e torna quando lo chiude. Quel comportamento è voluto ed è quasi una prova da solo.
- Un'attività pianificata, un servizio o una voce di avvio che nessuno ha creato.
- Connessioni in uscita verso un host che non riconosce, ripetute a ritmo fisso.
Quali sono i segnali su un rig che dovrebbe minare?
Qui la domanda non è se qualcosa sta minando. È se tutto ciò che mina è Suo.
- La dashboard resta sotto quanto riporta il rig, in modo costante, più di quanto spieghino le share obsolete.
- Due processi di mining dove Lei ne ha avviato uno. Su un rig con più GPU, vale la pena contarli.
- Il Suo script di avvio o il Suo flight sheet contiene un indirizzo di portafoglio o un host che Lei non ha scritto. Lo legga davvero, non gli dia solo un'occhiata. Un indirizzo alterato nel mezzo sembra identico a colpo d'occhio.
- Una scheda scalda ma non produce nulla sulla Sua pool. È l'aspetto di un secondo miner legato a un solo dispositivo.
- Continua a minare dopo che Lei lo ha fermato. Se fermare il Suo miner non calma la macchina, sta girando qualcos'altro.
Che cos'è lo scambio di portafoglio, e perché costa di più?
Un'altra famiglia di malware fa qualcosa di peggio e di più semplice. Sorveglia gli appunti. Quando Lei copia qualcosa che ha la forma di un indirizzo di portafoglio, lo sostituisce con l'indirizzo dell'attaccante.

Sceglie un indirizzo che inizia e finisce con gli stessi caratteri del Suo. Così un controllo rapido lo fa passare. C'è chi ha perso grosse somme in questo modo, senza alcun mining di mezzo. I due tipi di malware vengono spesso installati insieme.
I miner affrontano una seconda versione della stessa idea. L'indirizzo dentro uno script di avvio o un flight sheet viene riscritto una volta. Da quel momento ogni pagamento va da un'altra parte.
Non si rompe nulla e il rig mina perfettamente. Il denaro arriva semplicemente su un altro portafoglio. Di solito ce se ne accorge chiedendosi perché un pagamento non è mai arrivato.
La difesa è noiosa, e funziona:
- Dopo aver incollato un indirizzo in un punto importante, lo controlli tutto, non solo le estremità.
- Verifichi che l'indirizzo sulla Sua dashboard sia quello che intendeva.
- Se i pagamenti si fermano ma l'hashrate no, controlli l'indirizzo prima di ogni altra cosa.
Come si controlla una macchina, passo dopo passo?
Segua questi passaggi in ordine:
- Confronti i due hashrate. Metta quanto riporta il rig accanto alla dashboard della pool, sull'arco di un giorno e non di un minuto.
- Legga la Sua configurazione. Controlli ogni indirizzo di portafoglio e ogni host, carattere per carattere, su ogni rig.
- Fermi il Suo miner e osservi. Se la macchina resta occupata anche dopo, sta girando qualcos'altro.
- Elenchi ciò che parte da solo. Su Windows, controlli le attività pianificate e i servizi. Su Linux, controlli i timer e cron. Controlli anche ciò che parte all'accesso.
- Guardi le connessioni in uscita mentre il Suo miner è fermo. Tutto ciò che continua a comunicare a ritmo fisso va identificato.
- Esegua una scansione con un prodotto affidabile, ma non si fermi a un risultato pulito. I miner vengono spesso modificati finché gli antivirus non li riconoscono più. Per questo questo passaggio è l'ultimo, non il primo.
Perché non basta cancellare il file?
Questi miner sono fatti per tornare. Cancellare il programma mentre sopravvive ciò che lo avvia fa guadagnare solo qualche minuto.
Rimuova le cose in questo ordine:
- L'attività pianificata, il servizio, la voce di avvio, la riga di cron e la chiave di registro.
- Poi il file stesso.
- Poi riavvii e controlli che non sia tornato nulla.
Valuti di reinstallare da zero una macchina importante. A maggior ragione se ha mai contenuto un portafoglio o una chiave privata. Lo stesso accesso che ha installato un miner potrebbe installare qualsiasi altra cosa.
Una campagna moderna avrà anche raccolto password lungo la strada. Cambi le password che quella macchina ha visto, da un altro dispositivo.
Come si resta puliti?
Le regole che lo evitano sono noiose. Si saltano perché minare significa scaricare software non firmato da sconosciuti.
- Scarichi i miner dalla pagina ufficiale delle release del progetto e controlli il checksum pubblicato. Un miner preso da un link di un forum, dalla descrizione di un video o da un archivio ricompresso è la via più probabile per infettare un rig. Si aspettava un avviso, quindi lo ha ignorato.
- Non esegua mai software craccato su una macchina che mina o che contiene un portafoglio. Mai. Le due abitudini non vanno d'accordo.
- Aggiorni tutto ciò che è esposto a internet. La maggior parte delle infezioni è automatica e sceglie le macchine in base al numero di versione.
- Tenga il portafoglio su cui riceve i pagamenti separato dalla macchina che mina. A un rig serve solo un indirizzo, mai le chiavi.
- Controlli il Suo indirizzo di pagamento dopo ogni modifica a un rig. Lo ricontrolli dopo qualsiasi cosa inattesa che gli succeda.