








Cryptojacking: saat mesin menambang untuk orang lain
Cara malware mining masuk, mengapa pemilik rig paling siap sekaligus paling mudah dikelabui, dan cara memeriksa serta membersihkan mesin dengan benar.
Apa itu cryptojacking?
Cryptojacking adalah saat seseorang menjalankan miner di perangkat yang bukan miliknya dan tidak ia bayar. Ini tidak jarang. Justru inilah hal paling umum yang dilakukan malware setelah menguasai sebuah mesin.
Alasannya sederhana: hasilnya tidak butuh korban yang harus ditipu lagi sesudahnya. Korbannya adalah listrik, dan tagihannya datang diam-diam.
Hampir selalu yang ditambang adalah Monero. Koin itu masih untung ditambang dengan prosesor biasa, jadi beberapa ribu komputer kantor sudah layak dikuasai. Privasinya juga membuat uangnya tidak bisa dilacak.
Programnya biasanya XMRig, miner open-source biasa. Yang diubah hanya nama dan konfigurasinya.
Mesin yang menambang untuk orang lain tidak terlihat terinfeksi seperti yang dibayangkan orang. Tidak ada yang dienkripsi, tidak ada file yang hilang, tidak ada tebusan yang muncul. Mesin hanya berjalan panas, melambat, kipasnya cepat aus, dan biayanya naik.
Mengapa berbeda jika Anda sudah menambang?
Artikel umum semuanya mengatakan hal yang sama: cari pemakaian prosesor yang tinggi, panas, dan kipas yang bising. Di rig, ketiganya normal. Jadi saran biasa itu tidak mendeteksi apa pun.
Sebagai miner, Anda adalah orang yang paling siap menemukan masalah ini. Tetapi Anda juga yang paling mudah dikelabui.
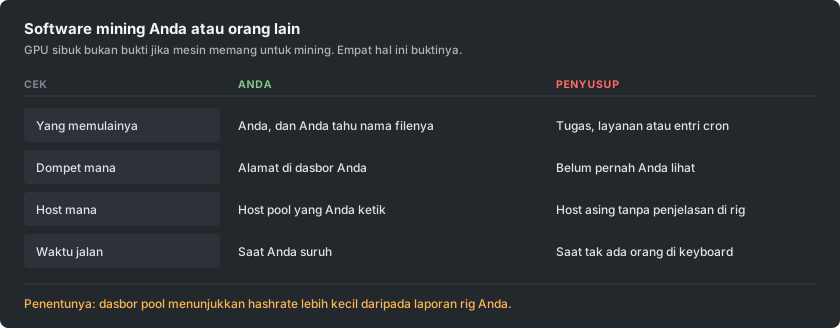
Keunggulan Anda adalah catatan kedua yang independen tentang apa yang dihasilkan perangkat Anda. Dasbor pool Anda diukur di server orang lain, dari pekerjaan yang benar-benar sampai.
Bandingkan dengan angka yang dilaporkan rig. Pertama, perhitungkan share basi (stale share), yaitu share yang tiba terlambat sehingga tidak dihitung. Jika dasbor masih jauh di bawah angka rig, ada sesuatu yang memakan selisihnya.
Bagaimana miner bisa masuk ke sebuah mesin?
Jalurnya tidak banyak berubah. Tidak satu pun yang butuh penyerang canggih.
- Software bajakan dan crack. Ini tetap sumber tunggal terbesar. Keygen atau installer yang ditambal adalah program yang Anda setujui untuk dijalankan dengan izin Anda sendiri. Miner ikut menumpang di dalam arsipnya.
- Apa pun yang terbuka ke internet tanpa patch. Celah lama yang sudah dikenal luas di software server terus-menerus dipindai. Miner adalah muatan favorit, karena menghasilkan uang dari mesin yang tidak menyimpan apa pun yang layak dicuri.
- Flashdisk USB. Kampanye terbaru menyalin dirinya ke drive lepasan. Mereka bersembunyi di balik shortcut yang terlihat seperti ikon drive. Begitulah jaringan yang tidak terhubung ke internet tetap bisa terinfeksi.
- Image container dan build. Base image yang diambil dari registry publik bisa membawa miner. Miner itu lalu menambang di setiap lingkungan yang dibangun darinya.
- Tab browser, meski jauh lebih jarang dari dulu. Skrip yang menambang selama halaman terbuka sempat menjadi industri, sampai penyedia terbesarnya tutup pada 2019. Skrip itu masih ada di situs streaming dan unduhan, tetapi berhenti saat tab ditutup.
Apa tanda-tandanya di mesin yang seharusnya diam?
- Mesin tidak pernah benar-benar diam. Kipas tetap kencang dan casing tetap hangat padahal tidak ada yang dibuka.
- Ada proses yang tidak bisa Anda jelaskan. Namanya sering dibuat mirip proses sistem yang asli. Beda satu karakter pada nama yang sudah dikenal adalah trik yang umum.
- Pemakaian yang turun begitu Anda membuka task manager dan naik lagi saat Anda menutupnya. Perilaku itu disengaja, dan hampir menjadi bukti dengan sendirinya.
- Scheduled task, service, atau entri startup yang tidak dibuat oleh siapa pun.
- Koneksi keluar ke host yang tidak Anda kenal, berulang dengan ritme tetap.
Apa tanda-tandanya di rig yang memang seharusnya menambang?
Di sini pertanyaannya bukan apakah ada yang menambang. Pertanyaannya adalah apakah semua yang menambang itu milik Anda.
- Dasbor terus berada di bawah angka yang dilaporkan rig, lebih jauh daripada yang bisa dijelaskan oleh share basi.
- Ada dua proses mining padahal Anda hanya menjalankan satu. Di rig multi-GPU, ini layak dihitung.
- Skrip start atau flight sheet Anda berisi alamat dompet atau host yang tidak Anda ketik. Bacalah, jangan hanya dilirik. Alamat yang diubah di bagian tengah terlihat sama jika hanya dilirik.
- Sebuah kartu berjalan panas tetapi tidak menghasilkan apa pun di pool Anda. Begitulah tampilan miner kedua yang dipasang ke satu perangkat.
- Mesin tetap menambang setelah Anda menghentikannya. Jika menghentikan miner Anda sendiri tidak membuat mesin tenang, ada hal lain yang berjalan.
Apa itu penukaran dompet, dan mengapa kerugiannya lebih besar?
Ada keluarga malware lain yang melakukan hal yang lebih buruk dan lebih sederhana. Malware ini mengawasi clipboard. Saat Anda menyalin sesuatu yang berbentuk alamat dompet, ia menggantinya dengan alamat milik penyerang.

Ia memilih alamat yang awal dan akhirnya sama dengan alamat Anda. Jadi pemeriksaan sekilas akan lolos. Orang sudah kehilangan uang dalam jumlah besar dengan cara ini tanpa ada mining sama sekali. Kedua jenis malware itu sering dipasang bersamaan.
Miner menghadapi versi kedua dari ide yang sama. Alamat di dalam skrip start atau flight sheet ditulis ulang satu kali. Setiap pembayaran sesudahnya pergi ke tempat lain.
Tidak ada yang rusak, dan rig menambang dengan sempurna. Uangnya hanya sampai ke dompet yang berbeda. Orang biasanya baru sadar saat bertanya-tanya mengapa pembayaran tidak pernah datang.
Pertahanannya membosankan, tetapi berhasil:
- Setelah menempelkan alamat di tempat yang penting, periksa seluruhnya, bukan hanya ujungnya.
- Pastikan alamat di dasbor Anda adalah alamat yang Anda maksud.
- Jika pembayaran Anda berhenti padahal hashrate tidak, periksa alamatnya sebelum hal lain.
Bagaimana cara memeriksa mesin, langkah demi langkah?
Kerjakan langkah berikut secara berurutan:
- Bandingkan kedua hashrate. Sandingkan angka yang dilaporkan rig dengan dasbor pool, selama satu hari, bukan satu menit.
- Baca konfigurasi Anda sendiri. Periksa setiap alamat dompet dan setiap host, karakter demi karakter, di setiap rig.
- Hentikan miner Anda dan amati. Mesin yang tetap sibuk sesudahnya sedang menjalankan hal lain.
- Daftar apa saja yang berjalan sendiri. Di Windows, periksa scheduled task dan service. Di Linux, periksa timer dan cron. Periksa juga apa pun yang berjalan saat login.
- Lihat koneksi keluar selama miner Anda sendiri dihentikan. Apa pun yang masih berkomunikasi dengan ritme tertentu layak dicari tahu namanya.
- Pindai dengan alat yang tepercaya, tetapi jangan berhenti pada hasil bersih. Miner sering diubah sampai pemindai tidak lagi mengenalinya. Itulah sebabnya langkah ini terakhir, bukan pertama.
Mengapa menghapus file saja tidak cukup?
Miner seperti ini dibuat untuk kembali. Menghapus programnya sementara pemicunya tetap ada hanya memberi Anda beberapa menit.
Hapus semuanya dengan urutan ini:
- Scheduled task, service, entri startup, baris cron, dan kunci registry.
- Lalu file-nya sendiri.
- Lalu reboot, dan pastikan tidak ada yang kembali.
Pertimbangkan instal ulang untuk mesin yang penting. Terlebih lagi untuk mesin yang pernah menyimpan dompet atau kunci privat. Akses yang sama yang memasang miner bisa memasang apa saja.
Kampanye modern juga akan mengumpulkan kata sandi saat melintas. Ganti kata sandi yang pernah dipakai di mesin itu, dari perangkat lain.
Bagaimana agar tetap bersih?
Aturan untuk mencegahnya membosankan. Orang melewatkannya karena mining berarti mengunduh software tanpa tanda tangan dari orang yang tidak dikenal.
- Ambil miner dari halaman rilis resmi proyeknya, dan periksa checksum yang dipublikasikan. Miner dari tautan forum, deskripsi video, atau arsip yang dikemas ulang adalah jalan paling mungkin sebuah rig terinfeksi. Anda sudah menduga akan ada peringatan, jadi Anda mengabaikannya.
- Jangan pernah menjalankan software bajakan di mesin yang menambang atau menyimpan dompet. Sama sekali. Kedua kebiasaan itu tidak bisa dicampur.
- Pasang patch pada apa pun yang terbuka ke internet. Sebagian besar infeksi berjalan otomatis dan memilih mesin berdasarkan nomor versi.
- Pisahkan dompet penerima pembayaran dari mesin yang menambang. Rig hanya butuh alamat, tidak pernah butuh kunci.
- Periksa alamat pembayaran Anda setelah setiap perubahan pada rig. Periksa lagi setelah ada kejadian tak terduga pada rig itu.