








Mengapa antivirus menandai software mining dan solusinya
Mengapa antivirus menandai software mining, dari mana mengunduh miner dengan aman, dan cara mengecualikan miner pilihan Anda tanpa membuka lubang besar.
Mengapa antivirus menandai software mining?
Penjahat memang menyembunyikan miner di software bajakan untuk menambang di mesin korban. Pemindai tidak bisa membedakan apakah Anda sendiri yang memilih menjalankan miner atau trojan yang menanamnya. Jadi seluruh kategori itu ditandai.
Tandanya biasanya "PUA" (potentially unwanted application, aplikasi yang mungkin tidak diinginkan), dan kadang malware. Miner yang ditandai bukan bukti file itu berbahaya. Itu bukti file itu menambang.
Dari mana sebaiknya mengunduh miner?
Unduh miner hanya dari halaman rilis resmi pengembangnya. Perlindungan Anda yang sebenarnya adalah asal-usul file: tahu dari mana file itu berasal.
- Jangan pernah memakai unggahan ulang di forum, tautan YouTube, atau build yang "sudah diperbaiki".
- Periksa checksum rilis jika pengembang memublikasikannya. Checksum adalah sidik jari yang menunjukkan file itu tidak diubah.
Miner dari tempat lain bisa benar-benar membawa muatan berbahaya yang diperingatkan antivirus.
Bagaimana cara mengecualikan miner dengan benar?
- Tambahkan pengecualian di pengaturan antivirus untuk folder miner itu sendiri, bukan seluruh drive.
- Idealnya, lakukan sebelum ekstrak pertama, agar pemindai tidak mengarantina file dari arsipnya.
- Di Windows Defender, buka Virus and threat protection, lalu Manage settings, lalu Exclusions.
- Jika file sudah terhapus, unduh ulang miner setelah mengatur pengecualian.
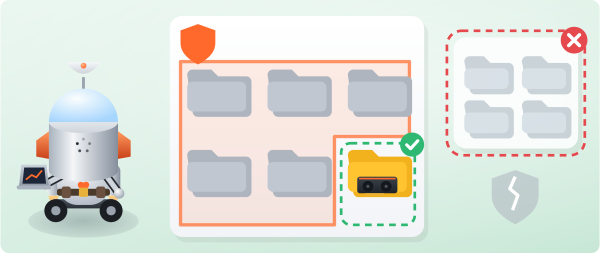
Bagaimana agar tetap aman dengan pengecualian?
Pengecualian adalah lubang di perisai Anda, jadi buat sekecil mungkin:
- Simpan hanya miner yang Anda pakai, di satu folder khusus.
- Jangan pernah mengecualikan folder unduhan.
- Jangan pernah mengecualikan seluruh sistem.
Jika mesin yang TIDAK Anda siapkan ternyata menambang, itu bukan false positive. Selidiki sebagai infeksi, karena kemungkinan besar memang begitu.