Proof of Work (PoW)
Proof of work sikrer en blockchain ved at gøre det at producere blokke afhængigt af reel, kostbar beregning. Netværket stoler på den historik, der har mest arbejde bag sig, så det er uoverkommeligt dyrt at omskrive fortiden.
Idéen er ældre end kryptovaluta. Den blev først foreslået i 1993 som en måde at gøre spam dyrt at sende på. I 1997 brugte et system ved navn Hashcash samme idé til e-mail. Bitcoin, der blev lanceret i 2009, anvendte den på en offentlig hovedbog.
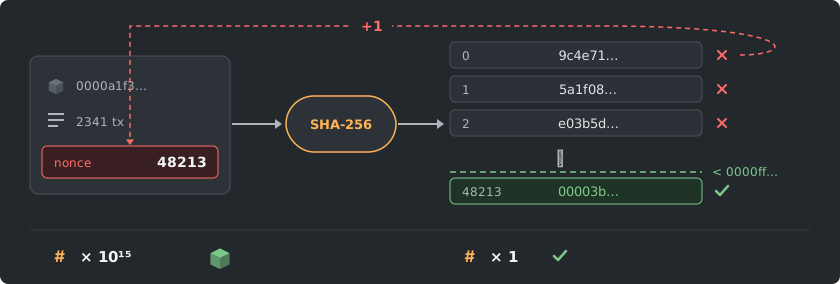
Sådan virker det. En miner samler transaktioner i en kandidatblok og tilføjer et tal, der kan ændres, kaldet en nonce. Mineren hasher blokken, hvilket giver et tal, der ser tilfældigt ud. Hvis tallet er under netværkets mål, er blokken gyldig. Hvis ikke, ændrer mineren noncen og prøver igen, milliarder af gange i sekundet.
Det er svært at finde en gyldig hash, men det tager et øjeblik at tjekke en. Alle kan hashe blokken én gang og bekræfte, at den når målet. Det er det, der lader tusindvis af computere blive enige om chainen uden at stole på hinanden.
Det gør også fortiden dyr at ændre. For at omskrive en gammel blok skulle en angriber gentage dens arbejde og arbejdet i hver blok efter den, hurtigere end resten af netværket. Jo dybere en transaktion ligger begravet, jo sikrere er den.
Det er det, minere gør: bruger regnekraft på at gøre sig fortjent til retten til at tilføje blokke og indkassere belønningen. Hver coin vælger sin egen algoritme, som afgør, om CPU'er, GPU'er eller ASICs gør arbejdet bedst. Nogle nyere design forsøger at gøre selve arbejdet nyttigt, for eksempel ægte matrixberegning, der bevises med et zero-knowledge-bevis.
En udbredt misforståelse er, at arbejdet består i at løse et snedigt problem. Det minder mere om et lotteri: hver hash er en lod, og mere hashrate køber flere lodder. Proof of stake er det vigtigste alternativ. Det sikrer chainen med låste coins i stedet for beregning og har ingen mining.