








Når antivirus markerer mining-software: årsag og løsning
Hvorfor antivirus markerer mining-software, hvor du sikkert henter en miner, og hvordan du undtager den miner, du vil køre, uden at åbne et stort hul.
Hvorfor markerer antivirus mining-software?
Kriminelle gemmer virkelig minere i crackede programmer for at mine på ofrenes maskiner. Scanneren kan ikke se, om du selv valgte at køre en miner, eller om en trojaner plantede den. Derfor markerer den hele kategorien.
Markeringen er som regel "PUA" (potentielt uønsket program), og nogle gange malware. En markeret miner er ikke bevis på, at filen er ondsindet. Den er bevis på, at filen miner.
Hvor skal du hente en miner?
Hent kun minere fra udviklerens officielle udgivelsesside. Din reelle beskyttelse er oprindelsen: at vide, hvor filen kom fra.
- Brug aldrig en kopi lagt op på et forum, et YouTube-link eller en "rettet" version.
- Tjek udgivelsens checksum, hvor udvikleren offentliggør en. En checksum er et fingeraftryk, der viser, at filen ikke er ændret.
En miner fra et andet sted kan reelt bære præcis den last, som antivirusprogrammet advarer om.
Hvordan undtager du en miner korrekt?
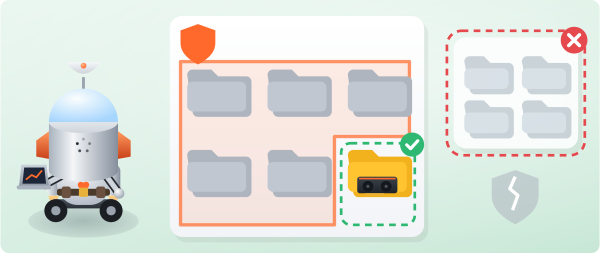
- Tilføj en undtagelse i dit antivirusprograms indstillinger for minerens egen mappe, ikke et helt drev.
- Gør det helst før den første udpakning, så scanneren ikke sætter filer fra arkivet i karantæne.
- I Windows Defender åbner du Virus- og trusselsbeskyttelse, så Administrer indstillinger og så Udeladelser.
- Er filer allerede fjernet, så hent mineren igen, efter at du har tilføjet undtagelsen.
Hvordan er du sikker med en undtagelse?
En undtagelse er et hul i dit skjold, så hold det lille:
- Hav kun de minere, du bruger, i én mappe for sig.
- Undtag aldrig mapper til downloads.
- Undtag aldrig hele systemet.
Miner en maskine, som du IKKE har sat op, er det ikke en falsk alarm. Undersøg det som den infektion, det sandsynligvis er.