








Cryptojacking: når en maskine miner for en anden
Hvordan mining-malware kommer ind, hvorfor en rig-ejer både er bedst rustet og nemmest at narre, og hvordan du tjekker og renser en maskine ordentligt.
Hvad er cryptojacking?
Cryptojacking er, når nogen kører en miner på hardware, de hverken ejer eller betaler for. Det er ikke sjældent. Det er det mest almindelige, malware gør med en maskine, når den først er kommet ind.
Grunden er enkel: pengene kræver ikke, at et offer bliver narret til noget bagefter. Strømmen er offeret, og den sender sin regning i stilhed.
Det er næsten altid Monero. Den coin kan mines med overskud på almindelige processorer, så et par tusind kontorcomputere er værd at tage. Dens privatliv betyder også, at pengene ikke kan spores.
Programmet er som regel XMRig, en almindelig miner med åben kildekode. Kun navnet og indstillingerne er ændret.
En maskine, der miner for en anden, ser ikke inficeret ud på den måde, folk forventer. Intet er krypteret, ingen fil mangler, og intet løsepengekrav dukker op. Den kører bare varm, skruer ned for farten, slider sine blæsere op og koster penge.
Hvorfor er det anderledes, når du allerede miner?
Almindelige artikler siger alle det samme: kig efter høj processorbelastning, varme og larmende blæsere. På en rig er alle tre normale. Så de sædvanlige råd finder ingenting.
At være miner gør dig til den, der er bedst rustet til at finde det her. Det gør dig også til den, der er nemmest at narre.
Din fordel er en anden, uafhængig måling af, hvad din hardware producerede. Din pool-oversigt måles på en andens server, ud fra arbejde, der faktisk nåede frem.
Sammenlign den med det, din rig rapporterer. Træk først stale shares fra, altså shares, der kom for sent til at tælle. Ligger oversigten stadig klart under rigget, er der noget, der æder forskellen.
Hvordan kommer en miner ind på en maskine?
Vejene har ikke ændret sig meget. Ingen af dem kræver en avanceret angriber.
- Crackede og piratkopierede programmer. Det er stadig den største enkelte kilde. En keygen eller et patchet installationsprogram er et program, du sagde ja til at køre med dine egne rettigheder. Mineren følger med i arkivet.
- Alt, der er udsat for internettet uden opdateringer. Der scannes hele tiden efter gamle, velkendte huller i serverprogrammer. En miner er den foretrukne last, fordi den tjener penge på en maskine, der ikke har noget værd at stjæle.
- USB-drev. Nye kampagner kopierer sig selv over på flytbare drev. De gemmer sig bag en genvej, der ligner drevets ikon. Sådan bliver selv et netværk uden forbindelse til internettet inficeret.
- Container- og build-images. Et base-image hentet fra et offentligt register kan indeholde en miner. Den miner så i hvert miljø, der bygges ud fra det.
- En fane i browseren, dog langt mindre end før. Scripts, der miner, mens en side er åben, var en hel branche, indtil den største udbyder lukkede i 2019. De findes stadig på streaming- og downloadsider, men de stopper, når fanen lukkes.
Hvad er tegnene på en maskine, der burde være i ro?
- Den går aldrig rigtig i ro. Blæserne kører højt, og kabinettet er varmt, selvom intet er åbent.
- En proces, du ikke kan forklare. Den har ofte et navn, der ligner en ægte systemproces. Ét tegn til forskel i et kendt navn er et almindeligt trick.
- Belastning, der falder i samme øjeblik, du åbner Jobliste, og vender tilbage, når du lukker den. Den opførsel er bevidst og er næsten et bevis i sig selv.
- En planlagt opgave, en tjeneste eller en opstartspost, som ingen har oprettet.
- Udgående forbindelser til en vært, du ikke kender, som gentager sig i en fast rytme.
Hvad er tegnene på en rig, der burde mine?
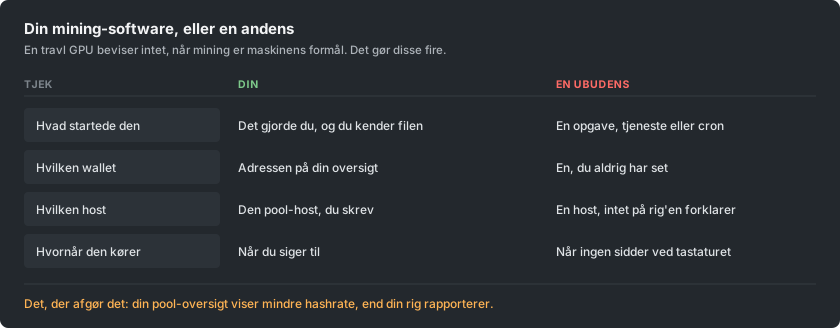
Her er spørgsmålet ikke, om noget miner. Det er, om alt det, der miner, er dit.
- Oversigten ligger under det, rigget rapporterer, hele tiden, og med mere end stale shares kan forklare.
- To mining-processer, hvor du startede én. På en rig med flere GPU'er er det værd at tælle efter.
- Dit startscript eller flight sheet indeholder en wallet-adresse eller en vært, som du ikke selv har skrevet. Læs det, kig ikke bare hurtigt. En adresse, der er ændret i midten, ser ens ud ved et hurtigt blik.
- Et kort kører varmt, men producerer ingenting i din pool. Sådan ser en ekstra miner ud, der er låst til én enhed.
- Den miner, efter du har stoppet den. Hvis maskinen ikke falder til ro, når du stopper din egen miner, kører der noget andet.
Hvad er adressebyttet, og hvorfor koster det mere?
En anden familie af malware gør noget værre og enklere. Den holder øje med udklipsholderen. Når du kopierer noget, der ligner en wallet-adresse, bytter den angriberens adresse ind.

Den vælger en adresse, der starter og slutter med de samme tegn som din. Så et hurtigt tjek går igennem. Folk har mistet store beløb på den måde, uden at der var mining involveret. De to slags malware installeres ofte sammen.
Minere møder en anden udgave af samme idé. Adressen i et startscript eller flight sheet bliver skrevet om én gang. Hver udbetaling derefter går et andet sted hen.
Intet går i stykker, og rigget miner perfekt. Pengene lander bare i en anden wallet. Folk opdager det som regel, når de undrer sig over, hvorfor en udbetaling aldrig kom.
Forsvaret er kedeligt, og det virker:
- Når du har indsat en adresse et sted, hvor det betyder noget, så tjek hele adressen, ikke kun enderne.
- Bekræft, at adressen i din oversigt er den, du mente.
- Hvis dine udbetalinger stopper, mens din hashrate ikke gør, så tjek adressen før alt andet.
Hvordan tjekker du en maskine, trin for trin?
Gå dem igennem i denne rækkefølge:
- Sammenlign de to hashrates. Sæt det, rigget rapporterer, op mod pool-oversigten, over et døgn i stedet for et minut.
- Læs dine egne indstillinger. Tjek hver wallet-adresse og hver vært, tegn for tegn, på hver rig.
- Stop din miner, og hold øje. En maskine, der bliver ved med at være travl bagefter, har noget andet kørende.
- Lav en liste over det, der starter af sig selv. På Windows skal du tjekke planlagte opgaver og tjenester. På Linux skal du tjekke timers og cron. Tjek også det, der kører ved login.
- Se på udgående forbindelser, mens din egen miner er stoppet. Alt, der stadig taler i en rytme, er værd at finde ud af.
- Scan med noget anerkendt, men stop ikke ved et rent resultat. Minere bliver ofte ændret, indtil scannere ikke længere genkender dem. Derfor er det her trin det sidste og ikke det første.
Hvorfor er det ikke nok at slette filen?
Disse minere er bygget til at komme tilbage. Sletter du programmet, mens det, der starter det, overlever, vinder du et par minutter.
Fjern tingene i denne rækkefølge:
- Den planlagte opgave, tjenesten, opstartsposten, cron-linjen og registreringsnøglen.
- Så selve filen.
- Genstart derefter, og tjek, at intet er kommet tilbage.
Overvej at geninstallere en maskine, der betød noget. Det gælder dobbelt for alt, der har haft en wallet eller en privat nøgle. Den samme adgang, der installerede en miner, kunne installere hvad som helst andet.
En moderne kampagne har også samlet adgangskoder op på vejen. Skift de adgangskoder, som maskinen har set, fra en anden enhed.
Hvordan holder du dig ren?
De regler, der forhindrer det her, er kedelige. Folk springer dem over, fordi mining betyder at hente usigneret software fra fremmede.
- Hent minere fra projektets egen udgivelsesside, og tjek den offentliggjorte checksum. En miner fra et forumlink, en videobeskrivelse eller et ompakket arkiv er den mest sandsynlige vej til en inficeret rig. Du ventede en advarsel, så du klikkede den væk.
- Kør aldrig crackede programmer på en maskine, der miner eller har en wallet. Aldrig. De to vaner hører ikke sammen.
- Opdater alt, der er udsat for internettet. De fleste infektioner er automatiserede og vælger maskiner ud fra versionsnummer.
- Hold den wallet, du får udbetalt til, adskilt fra den maskine, der miner. En rig har kun brug for en adresse, aldrig nøgler.
- Tjek din udbetalingsadresse efter enhver ændring på en rig. Tjek den igen, efter at der er sket noget uventet med den.