








Cryptojacking: când un PC minează pentru altcineva
Cum intră malware-ul de minat, de ce proprietarul unui rig îl găsește cel mai ușor, dar e și cel mai ușor de păcălit, și cum verificați și curățați un PC.
Ce este cryptojacking-ul?
Cryptojacking-ul înseamnă că cineva rulează un miner pe hardware pe care nu îl deține și nu îl plătește. Nu este ceva rar. Este cel mai obișnuit lucru pe care îl face un malware cu o mașină, odată ce a pus mâna pe ea.
Motivul este simplu: câștigul nu cere ca victima să fie păcălită ulterior în vreun fel. Victima este curentul electric, iar factura vine în liniște.
Aproape întotdeauna este vorba de Monero. Această monedă poate fi minată profitabil pe procesoare obișnuite, așa că câteva mii de calculatoare de birou merită luate. Confidențialitatea ei înseamnă și că banii nu pot fi urmăriți.
Programul este de obicei XMRig, un miner open-source obișnuit. Doar numele și configurația îi sunt schimbate.
O mașină care minează pentru altcineva nu pare infectată așa cum se așteaptă oamenii. Nimic nu este criptat, niciun fișier nu lipsește, nu apare nicio cerere de răscumpărare. Doar merge fierbinte, își reduce viteza, își uzează ventilatoarele și costă bani.
De ce e diferit când minați deja?
Articolele generale spun toate același lucru: căutați utilizare mare a procesorului, căldură și ventilatoare zgomotoase. Pe un rig, toate trei sunt normale. Deci sfatul obișnuit nu detectează nimic.
Ca miner, sunteți persoana cea mai bine pregătită să descopere asta. Dar sunteți și cea mai ușor de păcălit.
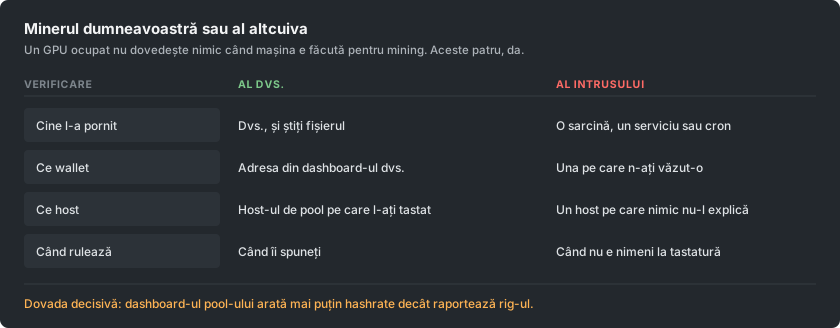
Avantajul dumneavoastră este o a doua evidență, independentă, a ceea ce a produs hardware-ul. Dashboard-ul pool-ului este măsurat pe serverul altcuiva, din munca ce a ajuns cu adevărat.
Comparați-l cu ce raportează rig-ul. Mai întâi țineți cont de share-urile stale, adică share-urile care au ajuns prea târziu ca să conteze. Dacă dashboard-ul este tot mult sub rig, ceva consumă diferența.
Cum ajunge un miner pe o mașină?
Căile nu s-au schimbat prea mult. Niciuna nu cere un atacator sofisticat.
- Software crack-uit și piratat. Aceasta este încă cea mai mare sursă. Un keygen sau un installer modificat este un program pe care ați acceptat să îl rulați cu propriile permisiuni. Minerul vine ascuns în arhivă.
- Orice este expus pe internet fără actualizări de securitate. Găurile vechi și bine cunoscute din software-ul de server sunt căutate tot timpul. Un miner este încărcătura preferată, pentru că face bani dintr-o mașină care nu are nimic de valoare de furat.
- Stick-uri USB. Campaniile recente se copiază pe unitățile detașabile. Se ascund în spatele unei scurtături care arată ca pictograma unității. Așa se infectează chiar și o rețea fără acces la internet.
- Imagini de containere și de build. O imagine de bază descărcată dintr-un registru public poate conține un miner. Apoi acesta minează în fiecare mediu construit din ea.
- O filă de browser, deși mult mai rar decât înainte. Scripturile care minează cât timp o pagină este deschisă au fost o industrie până când cel mai mare furnizor s-a închis în 2019. Ele încă există pe site-uri de streaming și de descărcări, dar se opresc când închideți fila.
Care sunt semnele pe o mașină care ar trebui să stea inactivă?
- Nu stă niciodată cu adevărat inactivă. Ventilatoarele rămân turate și carcasa rămâne caldă, fără nimic deschis.
- Un proces pe care nu îl puteți explica. Adesea are un nume care imită un proces de sistem real. O diferență de un singur caracter într-un nume cunoscut este un truc obișnuit.
- O utilizare care scade în clipa în care deschideți managerul de activități și revine când îl închideți. Acest comportament este intenționat și este aproape o dovadă în sine.
- O sarcină programată, un serviciu sau o intrare de pornire pe care nu a creat-o nimeni.
- Conexiuni de ieșire spre un host pe care nu îl recunoașteți, repetate într-un ritm fix.
Care sunt semnele pe un rig care ar trebui să mineze?
Aici întrebarea nu este dacă ceva minează. Este dacă tot ce minează este al dumneavoastră.
- Dashboard-ul stă sub ce raportează rig-ul, constant, cu mai mult decât explică share-urile stale.
- Două procese de mining acolo unde ați pornit unul. Pe un rig cu mai multe GPU-uri merită să le numărați.
- Scriptul de pornire sau flight sheet-ul conține o adresă de wallet sau un host pe care nu le-ați scris. Citiți-l, nu doar aruncați o privire. O adresă modificată la mijloc arată identic la o privire rapidă.
- O placă merge fierbinte, dar nu produce nimic în pool-ul dumneavoastră. Așa arată un al doilea miner legat de un singur dispozitiv.
- Minează după ce l-ați oprit. Dacă oprirea propriului miner nu liniștește mașina, rulează altceva.
Ce este înlocuirea wallet-ului și de ce costă mai mult?
O familie separată de malware face ceva mai grav și mai simplu. Urmărește clipboard-ul. Când copiați ceva care arată ca o adresă de wallet, o înlocuiește cu adresa atacatorului.

Alege o adresă care începe și se termină cu aceleași caractere ca a dumneavoastră. Așa că o verificare rapidă trece. Oamenii au pierdut sume mari astfel, fără nicio legătură cu minatul. Cele două tipuri de malware sunt adesea instalate împreună.
Minerii se confruntă cu o a doua variantă a aceleiași idei. Adresa dintr-un script de pornire sau flight sheet este rescrisă o singură dată. Fiecare plată de după aceea merge în altă parte.
Nimic nu se strică, iar rig-ul minează perfect. Banii ajung pur și simplu într-un alt wallet. De obicei oamenii descoperă asta când se întreabă de ce nu a mai venit o plată.
Apărarea este plictisitoare, dar funcționează:
- După ce lipiți o adresă undeva unde contează, verificați-o pe toată, nu doar capetele.
- Confirmați că adresa de pe dashboard este cea pe care ați vrut-o.
- Dacă plățile se opresc, dar hashrate-ul nu, verificați adresa înainte de orice altceva.
Cum verificați o mașină, pas cu pas?
Parcurgeți acești pași în ordine:
- Comparați cele două hashrate-uri. Puneți ce raportează rig-ul alături de dashboard-ul pool-ului, pe o zi, nu pe un minut.
- Citiți-vă propria configurație. Verificați fiecare adresă de wallet și fiecare host, caracter cu caracter, pe fiecare rig.
- Opriți minerul și urmăriți. O mașină care rămâne ocupată după aceea are altceva care rulează.
- Faceți lista cu ce pornește singur. Pe Windows, verificați sarcinile programate și serviciile. Pe Linux, verificați timerele și cron. Verificați și tot ce rulează la autentificare.
- Uitați-vă la conexiunile de ieșire cât timp propriul miner este oprit. Orice comunică încă într-un ritm merită identificat.
- Scanați cu un program de încredere, dar nu vă opriți la un rezultat curat. Minerii sunt adesea modificați până când scanerele nu îi mai recunosc. De aceea acest pas este ultimul, nu primul.
De ce nu ajunge ștergerea fișierului?
Aceste minere sunt construite să revină. Dacă ștergeți programul, dar ce îl pornește supraviețuiește, câștigați doar câteva minute.
Eliminați lucrurile în această ordine:
- Sarcina programată, serviciul, intrarea de pornire, linia din cron și cheia din registry.
- Apoi fișierul însuși.
- Apoi reporniți și verificați că nu a revenit nimic.
Gândiți-vă la o reinstalare completă pe o mașină care contează. Asta e de două ori valabil pentru orice a ținut un wallet sau o cheie privată. Același acces care a instalat un miner putea instala orice altceva.
O campanie modernă va fi colectat și parole pe drum. Schimbați parolele pe care le-a văzut acea mașină, de pe un alt dispozitiv.
Cum rămâneți curați?
Regulile care previn asta sunt plictisitoare. Oamenii le sar, pentru că minatul înseamnă să descărcați software nesemnat de la străini.
- Luați minerele de pe pagina de release-uri a proiectului și verificați checksum-ul publicat. Un miner de pe un link de forum, din descrierea unui video sau dintr-o arhivă reîmpachetată este calea cea mai probabilă prin care se infectează un rig. Vă așteptați la un avertisment, așa că l-ați ignorat.
- Nu rulați niciodată software crack-uit pe o mașină care minează sau ține un wallet. Niciodată. Cele două obiceiuri nu merg împreună.
- Actualizați tot ce este expus pe internet. Majoritatea infecțiilor sunt automate și aleg mașinile după numărul versiunii.
- Țineți wallet-ul în care sunteți plătit separat de mașina care minează. Un rig are nevoie doar de o adresă, niciodată de chei.
- Verificați adresa de plată după orice schimbare la un rig. Verificați-o din nou după orice lucru neașteptat care i se întâmplă.