








A pool bányászat biztonsága
Biztonsági lista pool bányászoknak: védje a tárcát és a helyreállító kifejezést, ellenőrizzen minden címet, és védje a rendszert, a böngészőt, a hálózatot.
Miért az Ön feladata a biztonság?
Amikor poolban bányászik, egyetlen dolgot ad meg a bányászprogramnak: a tárcacímet, amelyre a kifizetései érkeznek. Nem kell fiókot vagy jelszót létrehoznia. Letölt egy bányászprogramot, a címével a poolra irányítja, és elkezd keresni.
Az egyszerűség nem jelenti azt, hogy a biztonság valaki más dolga. A kifizetések közvetlenül, nem letétkezelő módon a saját tárcájába mennek. Így egyedül Ön felel az érméi biztonságáért.
Öt alapvető lépéssel az érméi az Önéi maradnak:
- Védje a tárcáját és a helyreállító kifejezését.
- Ellenőrizzen minden címet, amelyet beilleszt.
- Tartsa tisztán az operációs rendszerét.
- Tartsa tisztán a böngészőjét.
- Védje a hálózatát.
Első lépés: hogyan védje a tárcáját?
A legtöbb tárcának két védelmi rétege van:
- Egy mindennapi PIN-kód vagy jelszó, amely feloldja az alkalmazást.
- Egy titkos helyreállító kifejezés (seed phrase), amellyel az egész tárca a semmiből visszaállítható.
A helyreállító kifejezés a legfontosabb.
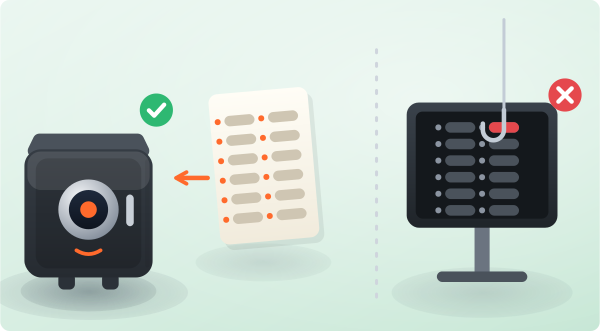
Soha senkinek ne adja ki a jelszavát, PIN-kódját vagy helyreállító kifejezését. Senki sem ismerheti őket, még egy pool ügyfélszolgálata sem. Aki kéri őket, az el akarja lopni az érméit.
Tárolja biztonságosan ezeket a titkokat. Ha valaki más megszerzi őket, a pénzét is megszerzi:
- Ne a bankkártyája PIN-kódját vagy a születési dátumát használja PIN-kódként. Ne használja mindenhol ugyanazt a PIN-kódot.
- Ha egy e-mail-fiókkal visszaállítható a tárcája, adjon annak az e-mailnek egyedi jelszót. Kapcsolja be a kétlépcsős azonosítást (2FA), amely a jelszó mellé egy második kódot is kér.
- Tartsa a helyreállító kifejezését offline, olyan helyen, ahol nem veszhet el, és ahol senki más nem fér hozzá.
- Telefonos tárcánál magát a telefont is zárja le ujjlenyomattal vagy erős PIN-kóddal, illetve mintával.
Miért ne bányásszon tőzsdei címre?
Ne bányásszon közvetlenül egy tőzsdei befizetési címre. Nem az Ön kulcsai, nem az Ön érméi:
- A tőzsdék figyelmeztetés nélkül megváltoztathatják a befizetési címeket. A régi címre küldött kifizetések végleg elveszhetnek.
- Nem Ön birtokolja a privát kulcsot, így soha nem rendelkezik teljesen a pénz felett.
- Egy tőzsde befagyaszthatja a fiókját. Egyesek nem írják jóvá megbízhatóan a kis bányászati kifizetéseket.
- A pool kifizetési címe rögzül, amint arra bányászik. Ha a tőzsde változtat vagy bezár, a pool nem tudja visszaszerezni vagy átirányítani az érméit.
Második lépés: hogyan ellenőrizzen egy címet?
Másolás és beillesztés után mindig ellenőrizze újra a tárcacímet.
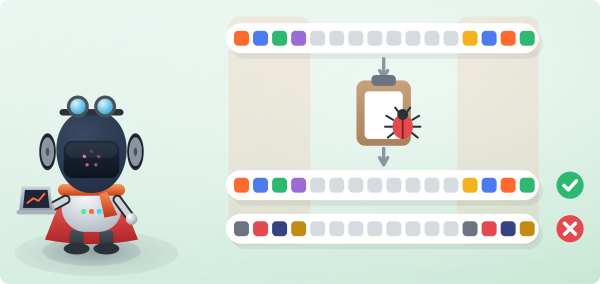
A vágólapot eltérítő kártevők figyelik, mikor kerül kriptocím a vágólapra. Beillesztéskor csendben a támadó címére cserélik. Ha küldés előtt nem ellenőrzi, az érmék végleg elvesznek.
Minden egyes beillesztéskor ellenőrizze a cím első és utolsó néhány karakterét. Egyetlen kicserélt cím egy visszafordíthatatlan veszteség.
Harmadik lépés: hogyan védje a számítógépét?
A védtelen számítógép a gyenge láncszem. A digitális biztonság az Ön dolga, és ha figyelmen kívül hagyja, senki más nem pótolhatja.
- Ne látogasson gyanús oldalakat, és ne töltsön le ellenőrizetlen forrásokból.
- A víruskeresők gyakran megjelölik a bányász- és tuningeszközöket. Ez néha téves riasztás, néha viszont egy hamis példány valóban fertőzött.
- A bányászprogramját, például az SRBMinert vagy a WildRig NG-t, csak a hivatalos oldaláról töltse le.
- Ha a víruskeresője megjelöl egy fájlt, amelyről biztosan tudja, hogy eredeti, csak azt az egy fájlt vegye fel a kivételek közé. Soha ne egy egész mappát, mert a többi részében kártevő rejtőzhet.
- Ne futtasson feltört vagy kalóz Windowst, crackeket vagy hackeket. Használjon tiszta, licencelt szoftvert.
- Kerülje a távelérési eszközöket, amelyekre nincs szüksége. Ha egy behatoló távoli irányítást szerez a gépe felett, bármit megtehet.
- Tartsa naprakészen az operációs rendszert. A frissítések a biztonsági rések befoltozására valók, nem az Ön bosszantására.
Nem biztos egy fájlban? Ne kockáztasson. Futtatás előtt ellenőrizze egy olyan szolgáltatással, mint a VirusTotal.
HiveOS-t vagy RaveOS-t használ? Soha ne ossza meg a rigazonosítóit vagy hozzáférési kulcsait, védje a fiókhoz kötött e-mailt, és kapcsolja be a 2FA-t.
Negyedik lépés: hogyan tartsa biztonságban a böngészőjét?
A böngészőben nyitja meg az irányítópultját és a tárcáját, ezért tartsa tisztán:
- Böngészőt csak a hivatalos forrásából telepítsen, soha ne torrentből vagy egy ismeretlen buildből.
- Ne adjon hozzá gyanús bővítményeket. Egy rosszindulatú kiegészítő elolvashatja a jelszavait és az oldalait.
- Használjon reklámblokkolót és felugróablak-tiltást. Ezek elzárják a csalások és az észrevétlen letöltések egyik gyakori útját.
- Tartsa naprakészen a böngészőt, hogy megkapja a legújabb biztonsági javításokat. A frissítések ingyenesek.
Ötödik lépés: hogyan védje a hálózatát?
Gondoskodjon arról, hogy a hálózat, amelyen bányászik és a tárcáját kezeli, biztonságos legyen:
- Ne használjon nyilvános Wi-Fit semmi érzékeny dologra. A nyilvános kapcsolatok könnyen lehallgathatók, ezért egy telefonos hotspot biztonságosabb.
- Változtassa meg az alapértelmezett Wi-Fi-jelszót és a router adminisztrátori belépését. A klasszikus admin / admin nem jelszó.
- Aki a Wi-Fijén van, az a hálózatán belül van.
- Ha a routere néhány évesnél régebbi, fontolja meg a cseréjét. Az újabb routerek biztonsági javításokat és jobb beépített tűzfalat kapnak.
Mit tehet még?
A támadások évről évre kifinomultabbak, de az alapok sosem avulnak el:
- Tartsa a szoftvereit licencelten és naprakészen.
- Tartsa a titkait offline és bizalmasan.
- Lassítson, mielőtt beilleszt egy címet vagy futtat egy fájlt.
Legyen éber. A biztonsága az Ön kezében van.