








Cryptojacking: amikor egy gép másnak bányászik
Hogyan jut be a bányász kártevő, miért a rig tulajdonosa a legfelkészültebb, mégis a legkönnyebben becsapható, és hogyan tisztítsa meg rendesen a gépet.
Mi az a cryptojacking?
Cryptojacking az, amikor valaki olyan hardveren futtat bányászprogramot, amely nem az övé, és amelyért nem fizet. Nem ritka. Ez a leggyakoribb dolog, amit egy kártevő egy géppel csinál, miután megszerezte.
Az ok egyszerű: a haszonhoz utólag senkit sem kell becsapni semmire. Az áldozat az áram, és a számla csendben érkezik.
Szinte mindig Moneróról van szó. Ez az érme hétköznapi processzorokon is nyereségesen bányászható, így néhány ezer irodai asztali gép már megéri. Az adatvédelme miatt a pénz útja sem követhető.
A program általában az XMRig, egy hétköznapi, nyílt forráskódú bányászprogram. Csak a nevét és a beállításait változtatják meg.
Egy gép, amely valaki másnak bányászik, nem úgy néz ki fertőzöttnek, ahogy az emberek várják. Semmi sincs titkosítva, egyetlen fájl sem hiányzik, nem jelenik meg váltságdíj. Egyszerűen melegen fut, lassít, koptatja a ventilátorait, és pénzbe kerül.
Miért más ez, ha Ön már bányászik?
Az általános cikkek mind ugyanazt mondják: figyeljen a magas processzorhasználatra, a melegre és a hangos ventilátorokra. Egy rigen mindhárom normális. Így a szokásos tanács semmit sem szűr ki.
Bányászként Ön a legfelkészültebb arra, hogy ezt megtalálja. Ugyanakkor Önt a legkönnyebb becsapni.
Az előnye egy második, független feljegyzés arról, mit termelt a hardvere. A pool irányítópultját valaki más szerverén mérik, a ténylegesen beérkezett munkából.
Vesse össze azzal, amit a rig jelent. Előbb számoljon az elavult részesedésekkel, vagyis azokkal, amelyek túl későn érkeztek ahhoz, hogy számítsanak. Ha az irányítópult még így is jóval a rig alatt van, valami elfogyasztja a különbséget.
Hogyan kerül bányászprogram egy gépre?
Az utak nem sokat változtak. Egyikhez sem kell kifinomult támadó.
- Feltört és kalóz szoftver. Ez még mindig a legnagyobb egyedi forrás. Egy keygen vagy egy módosított telepítő olyan program, amelyet Ön egyezett bele futtatni a saját jogosultságaival. A bányászprogram az archívumban utazik vele.
- Bármi, ami frissítés nélkül van kitéve az internetnek. A szerverszoftverek régi, széles körben ismert hibáit folyamatosan keresik. A bányászprogram a kedvenc rakomány, mert pénzt hoz egy olyan gépből is, amelyen nincs semmi ellopni való.
- USB-meghajtók. A friss kampányok átmásolják magukat a cserélhető meghajtókra. Egy olyan parancsikon mögé bújnak, amely a meghajtó ikonjának látszik. Így fertőződik meg egy internettől elzárt hálózat is.
- Konténer- és build-image-ek. Egy nyilvános registryből letöltött alap image hordozhat bányászprogramot. Ilyenkor minden belőle épített környezetben bányászik.
- Egy böngészőfül, bár sokkal kevésbé, mint régen. A szkriptek, amelyek addig bányásznak, amíg egy oldal nyitva van, egész iparágat alkottak, amíg a legnagyobb szolgáltató 2019-ben be nem zárt. Streaming- és letöltőoldalakon ma is előfordulnak, de a fül bezárásakor leállnak.
Melyek a jelek egy olyan gépen, amelynek tétlennek kellene lennie?
- Soha nem pihen igazán. A ventilátorok magas fordulaton maradnak, és a ház meleg marad úgy is, hogy semmi sincs megnyitva.
- Egy folyamat, amelyről nem tud számot adni. Gyakran úgy nevezik el, hogy valódi rendszerfolyamatnak tűnjön. Egy ismerős név egyetlen karakteres eltérése gyakori trükk.
- Terhelés, amely abban a pillanatban leesik, amikor megnyitja a feladatkezelőt, és visszatér, amikor bezárja. Ez a viselkedés szándékos, és önmagában szinte bizonyíték.
- Egy ütemezett feladat, szolgáltatás vagy indítási bejegyzés, amelyet senki sem hozott létre.
- Kimenő kapcsolatok egy ismeretlen hoszt felé, állandó ritmusban ismétlődve.
Melyek a jelek egy olyan rigen, amelynek bányásznia kellene?
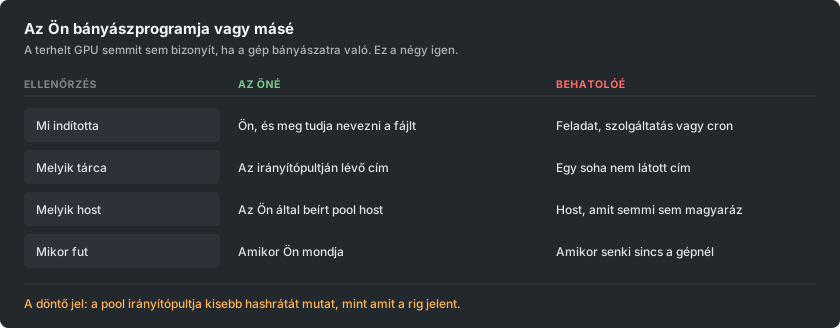
Itt nem az a kérdés, hogy bányászik-e valami. Hanem az, hogy minden, ami bányászik, az Öné-e.
- Az irányítópult tartósan a rig által jelentett érték alatt marad, jobban, mint amit az elavult részesedések megmagyaráznak.
- Két bányászfolyamat ott, ahol Ön egyet indított. Egy több GPU-s rigen érdemes megszámolni őket.
- Az indítószkriptje vagy a flight sheetje olyan tárcacímet vagy hosztot tartalmaz, amelyet nem Ön írt be. Olvassa végig, ne csak pillantson rá. A középen megváltoztatott cím első ránézésre ugyanolyannak látszik.
- Egy kártya melegen fut, de semmit sem termel a poolján. Így néz ki egy második bányászprogram, amely egy eszközhöz van kötve.
- Akkor is bányászik, miután leállította. Ha a saját bányászprogramja leállítása nem csendesíti el a gépet, valami más fut rajta.
Mi az a tárcacsere, és miért kerül többe?
A kártevők egy külön családja valami rosszabbat és egyszerűbbet csinál. Figyeli a vágólapot. Amikor tárcacímnek látszó szöveget másol, kicseréli a támadó címére.

Olyan címet választ, amely ugyanazokkal a karakterekkel kezdődik és végződik, mint az Öné. Így egy gyors ellenőrzésen átmegy. Emberek nagy összegeket veszítettek így, bányászat nélkül is. A kétféle kártevőt gyakran együtt telepítik.
A bányászok ugyanennek az ötletnek egy második változatával is szembesülnek. Az indítószkriptben vagy a flight sheetben lévő címet egyszer átírják. Onnantól minden kifizetés máshová megy.
Semmi sem romlik el, és a rig tökéletesen bányászik. A pénz egyszerűen egy másik tárcába érkezik. Általában akkor derül ki, amikor valaki azon gondolkodik, miért nem jött meg egy kifizetés.
A védekezés unalmas, de működik:
- Miután bárhová beillesztett egy címet, ahol ez számít, ellenőrizze az egészet, ne csak a végeit.
- Győződjön meg róla, hogy az irányítópulton lévő cím az, amelyre gondolt.
- Ha a kifizetései leállnak, de a hashrátája nem, mindenekelőtt a címet ellenőrizze.
Hogyan ellenőrizzen egy gépet lépésről lépésre?
Haladjon végig ezeken sorrendben:
- Vesse össze a két hashrátát. Tegye egymás mellé, amit a rig jelent, és amit a pool irányítópultja mutat, egy nap alatt, nem egy perc alatt.
- Olvassa el a saját beállításait. Ellenőrizzen minden tárcacímet és minden hosztot karakterről karakterre, minden rigen.
- Állítsa le a bányászprogramját, és figyeljen. Ha a gép utána is dolgozik, valami más fut rajta.
- Nézze végig, mi indul magától. Windowson ellenőrizze az ütemezett feladatokat és a szolgáltatásokat. Linuxon a timereket és a cront. Azt is ellenőrizze, mi fut bejelentkezéskor.
- Nézze meg a kimenő kapcsolatokat, amíg a saját bányászprogramja le van állítva. Mindent, ami továbbra is ritmusosan kommunikál, érdemes azonosítani.
- Futtasson egy megbízható víruskeresőt, de ne álljon meg egy tiszta eredménynél. A bányászprogramokat gyakran addig módosítják, amíg a víruskeresők már nem ismerik fel őket. Ezért ez az utolsó lépés, nem az első.
Miért nem elég törölni a fájlt?
Ezeket a bányászprogramokat arra tervezték, hogy visszatérjenek. Ha a programot törli, de ami elindítja, megmarad, csak néhány percet nyer.
Ebben a sorrendben távolítsa el őket:
- Az ütemezett feladatot, a szolgáltatást, az indítási bejegyzést, a cron sort és a beállításjegyzék-kulcsot.
- Utána magát a fájlt.
- Utána indítsa újra a gépet, és ellenőrizze, hogy semmi sem tért vissza.
Fontos gépen gondoljon az újratelepítésre. Ez kétszeresen igaz mindenre, ami valaha tárcát vagy privát kulcsot tárolt. Ugyanaz a hozzáférés, amely bányászprogramot telepített, bármi mást is telepíthetett.
Egy modern kampány közben jelszavakat is gyűjtött. Változtassa meg azokat a jelszavakat, amelyeket ez a gép látott, egy másik eszközről.
Hogyan maradjon tiszta?
A megelőző szabályok unalmasak. Az emberek kihagyják őket, mert a bányászat aláíratlan szoftverek letöltését jelenti idegenektől.
- A bányászprogramokat a projekt saját kiadási oldaláról szerezze be, és ellenőrizze a közzétett ellenőrzőösszeget. Egy fórumlinkről, videóleírásból vagy újracsomagolt archívumból származó bányászprogram a legvalószínűbb módja egy rig megfertőződésének. Számított egy figyelmeztetésre, ezért legyintett rá.
- Soha ne futtasson feltört szoftvert olyan gépen, amely bányászik vagy tárcát tárol. Soha. A két szokás nem fér össze.
- Frissítsen mindent, ami ki van téve az internetnek. A legtöbb fertőzés automatizált, és verziószám alapján választ gépet.
- Tartsa külön a tárcát, amelybe fizetést kap, a bányászó géptől. Egy rignek csak címre van szüksége, kulcsokra soha.
- Ellenőrizze a kifizetési címét a rig minden módosítása után. Ellenőrizze újra, ha bármi váratlan történik vele.