








Cryptojacking: quan una màquina mina per a un altre
Com entra el programari maliciós de mineria, per què qui té un rig és qui millor el detecta i qui més s'enganya, i com revisar i netejar una màquina.
Què és el cryptojacking?
El cryptojacking és quan algú executa un programari de mineria en un maquinari que no és seu i que no paga. No és estrany. És el que més sovint fa el programari maliciós amb una màquina un cop la té.
El motiu és senzill: el guany no necessita enganyar la víctima en res més després. La víctima és l'electricitat, i la factura arriba en silenci.
Gairebé sempre és Monero. Aquesta moneda es pot minar amb benefici en processadors normals, així que uns quants milers d'ordinadors d'oficina valen la pena. La seva privadesa també fa que no es pugui seguir el rastre dels diners.
El programa sol ser XMRig, un programari de mineria normal de codi obert. Només se'n canvien el nom i la configuració.
Una màquina que mina per a un altre no sembla infectada com la gent s'espera. No hi ha res xifrat, no falta cap fitxer, no apareix cap rescat. Simplement s'escalfa, redueix la velocitat, desgasta els ventiladors i costa diners.
Per què és diferent si ja mineu?
Els articles generals diuen tots el mateix: busqueu un ús alt del processador, calor i ventiladors sorollosos. En un rig, totes tres coses són normals. Així que el consell habitual no detecta res.
Ser miner us fa la persona més ben equipada per trobar-ho. També us fa la més fàcil d'enganyar.
El vostre avantatge és un segon registre, independent, del que ha produït el vostre maquinari. El tauler del pool es mesura al servidor d'un altre, a partir de la feina que realment hi ha arribat.
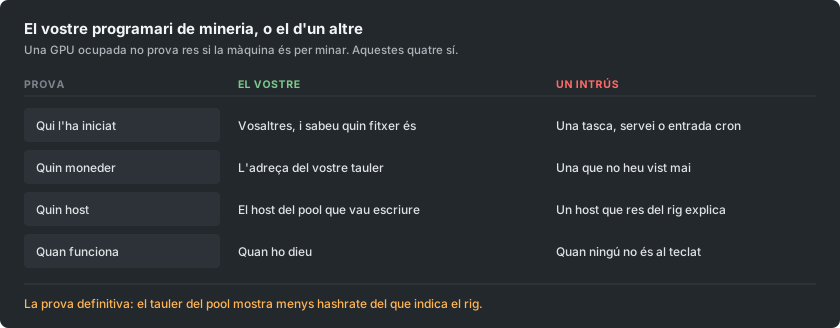
Compareu-lo amb el que diu el rig. Primer descompteu les shares obsoletes, que són shares que han arribat massa tard per comptar. Si el tauler continua bastant per sota del rig, alguna cosa s'està menjant la diferència.
Com arriba un programari de mineria a una màquina?
Els camins no han canviat gaire. Cap d'ells necessita un atacant sofisticat.
- Programari pirata i crackejat. Continua sent la font més gran. Un keygen o un instal·lador modificat és un programa que heu acceptat executar amb els vostres propis permisos. El programari de mineria hi va amagat dins l'arxiu.
- Qualsevol cosa exposada a internet sense actualitzar. Els forats antics i ben coneguts del programari de servidor s'escanegen constantment. El programari de mineria és la càrrega preferida, perquè treu diners d'una màquina que no té res que valgui la pena robar.
- Memòries USB. Les campanyes recents es copien a les unitats extraïbles. S'amaguen darrere d'una drecera que sembla la icona de la unitat. Així és com s'infecta fins i tot una xarxa sense accés a internet.
- Imatges de contenidors i de compilació. Una imatge base baixada d'un registre públic pot portar un programari de mineria. Llavors mina dins de cada entorn construït a partir d'ella.
- Una pestanya del navegador, tot i que molt menys que abans. Els scripts que minen mentre una pàgina és oberta van ser tota una indústria fins que el proveïdor més gran va tancar el 2019. Encara n'hi ha en webs de streaming i de descàrregues, però s'aturen quan es tanca la pestanya.
Quins senyals té una màquina que hauria d'estar inactiva?
- No queda mai realment inactiva. Els ventiladors continuen alts i la caixa continua calenta sense res obert.
- Un procés que no sabeu explicar. Sovint té un nom que imita un procés real del sistema. Un sol caràcter diferent en un nom conegut és un truc habitual.
- Un ús que baixa en el moment que obriu l'administrador de tasques i torna quan el tanqueu. Aquest comportament és deliberat i gairebé és una prova per si sol.
- Una tasca programada, un servei o una entrada d'inici que ningú no ha creat.
- Connexions de sortida cap a un amfitrió que no reconeixeu, que es repeteixen amb un ritme fix.
Quins senyals té un rig que hauria d'estar minant?
Aquí la pregunta no és si alguna cosa està minant. És si tot el que està minant és vostre.
- El tauler queda per sota del que diu el rig, de manera constant, més del que expliquen les shares obsoletes.
- Dos processos de mineria quan n'heu iniciat un. En un rig amb diverses GPU, val la pena comptar-los.
- El vostre script d'inici o flight sheet té una adreça de moneder o un amfitrió que no heu escrit. Llegiu-lo, no hi doneu només un cop d'ull. Una adreça alterada pel mig sembla idèntica a primer cop d'ull.
- Una targeta s'escalfa però no produeix res al vostre pool. Així és com es veu un segon programari de mineria fixat a un sol dispositiu.
- Continua minant després d'aturar-lo. Si aturar el vostre programari de mineria no calma la màquina, hi ha alguna altra cosa en marxa.
Què és el canvi de moneder, i per què costa més?
Una altra família de programari maliciós fa una cosa pitjor i més senzilla. Vigila el porta-retalls. Quan copieu alguna cosa amb forma d'adreça de moneder, la substitueix per l'adreça de l'atacant.

Tria una adreça que comença i acaba amb els mateixos caràcters que la vostra. Així, una comprovació ràpida passa. Hi ha qui ha perdut grans quantitats d'aquesta manera sense cap mineria pel mig. Els dos tipus de programari maliciós sovint s'instal·len junts.
Els miners s'enfronten a una segona versió de la mateixa idea. L'adreça d'un script d'inici o d'un flight sheet es reescriu una sola vegada. A partir d'aleshores, cada pagament va a un altre lloc.
No s'espatlla res, i el rig mina perfectament. Els diners simplement arriben a un altre moneder. Normalment es descobreix quan us pregunteu per què un pagament no ha arribat mai.
La defensa és avorrida, i funciona:
- Després d'enganxar una adreça en qualsevol lloc important, comproveu-la sencera, no només els extrems.
- Confirmeu que l'adreça del vostre tauler és la que volíeu.
- Si els pagaments s'aturen però el hashrate no, comproveu l'adreça abans que res.
Com es revisa una màquina, pas a pas?
Feu aquests passos en ordre:
- Compareu els dos hashrates. Poseu el que diu el rig al costat del tauler del pool, al llarg d'un dia i no d'un minut.
- Llegiu la vostra pròpia configuració. Comproveu cada adreça de moneder i cada amfitrió, caràcter per caràcter, a cada rig.
- Atureu el programari de mineria i observeu. Una màquina que continua ocupada després té alguna altra cosa en marxa.
- Feu la llista del que s'inicia sol. A Windows, comproveu les tasques programades i els serveis. A Linux, comproveu els temporitzadors i el cron. Comproveu també el que s'executa en iniciar la sessió.
- Mireu les connexions de sortida mentre el vostre programari de mineria està aturat. Qualsevol cosa que continuï comunicant-se amb un ritme mereix ser identificada.
- Escanegeu amb una eina de confiança, però no us atureu en un resultat net. Els programaris de mineria sovint es modifiquen fins que els escàners ja no els reconeixen. Per això aquest pas és l'últim, no el primer.
Per què no n'hi ha prou d'esborrar el fitxer?
Aquests programaris de mineria estan fets per tornar. Esborrar el programa mentre sobreviu el que l'inicia només us dona uns minuts.
Elimineu les coses en aquest ordre:
- La tasca programada, el servei, l'entrada d'inici, la línia del cron i la clau del registre.
- Després, el fitxer mateix.
- Després, reinicieu i comproveu que no ha tornat res.
Penseu a reinstal·lar de zero una màquina important. Encara més si ha guardat mai un moneder o una clau privada. El mateix accés que ha instal·lat un programari de mineria podria instal·lar qualsevol altra cosa.
Una campanya moderna també haurà recollit contrasenyes de passada. Canvieu les contrasenyes que ha vist aquella màquina, des d'un altre dispositiu.
Com us manteniu nets?
Les regles que ho eviten són avorrides. La gent se les salta perquè minar vol dir baixar programari sense signar de desconeguts.
- Aconseguiu els programaris de mineria de la pàgina de versions del mateix projecte, i comproveu la suma de verificació publicada. Un programari de mineria d'un enllaç d'un fòrum, de la descripció d'un vídeo o d'un arxiu reempaquetat és la manera més probable que s'infecti un rig. Esperàveu un avís, així que l'heu ignorat.
- No executeu mai programari crackejat en una màquina que mina o que guarda un moneder. Mai. Els dos hàbits no lliguen.
- Actualitzeu tot el que estigui exposat a internet. La majoria d'infeccions són automàtiques i trien les màquines pel número de versió.
- Mantingueu el moneder on cobreu separat de la màquina que mina. Un rig només necessita una adreça, mai claus.
- Comproveu l'adreça de pagament després de qualsevol canvi en un rig. Torneu-la a comprovar després de qualsevol cosa inesperada que li passi.