








Cryptojacking: když stroj těží pro někoho jiného
Jak těžební malware proniká dovnitř, proč je majitel rigu nejlépe vybaven ho najít a zároveň nejsnáz oklamán, a jak stroj pořádně zkontrolovat a vyčistit.
Co je cryptojacking?
Cryptojacking je, když někdo provozuje miner na hardwaru, který nevlastní a neplatí. Není to vzácné. Je to nejčastější věc, kterou malware se strojem udělá, jakmile ho ovládne.
Důvod je prostý: k výnosu není potřeba oběť už k ničemu přimět. Obětí je elektřina a účet chodí potichu.
Téměř vždy jde o Monero. Tuto minci lze se ziskem těžit na běžných procesorech, takže pár tisíc kancelářských počítačů stojí za to. Díky jejímu soukromí navíc peníze nelze vystopovat.
Programem je obvykle XMRig, obyčejný open-source miner. Změněný je jen jeho název a konfigurace.
Stroj, který těží pro někoho jiného, nevypadá nakažený tak, jak lidé čekají. Nic není zašifrované, žádný soubor nechybí, neobjeví se žádné výkupné. Jen běží horký, přiškrcuje se, opotřebovává ventilátory a stojí peníze.
Proč je to jiné, když už těžíte?
Obecné články říkají všechny totéž: hledejte vysoké vytížení procesoru, teplo a hlučné ventilátory. Na rigu je všechno tohle normální. Obvyklá rada tedy nic neodhalí.
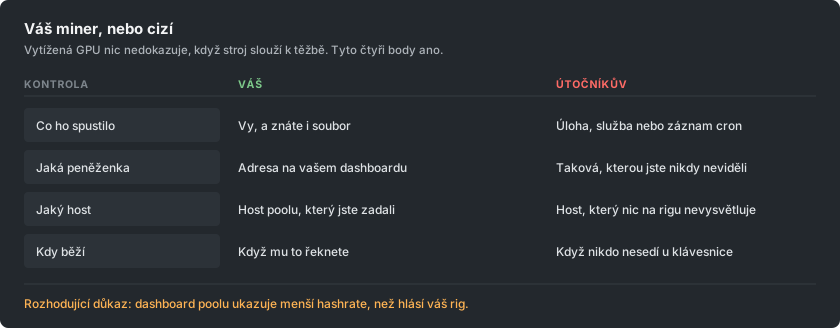
Jako těžař jste nejlépe vybaveni to najít. Zároveň je nejsnazší oklamat právě vás.
Vaší výhodou je druhý, nezávislý záznam o tom, co váš hardware vyprodukoval. Dashboard poolu se měří na cizím serveru, z práce, která skutečně dorazila.
Porovnejte ho s tím, co hlásí rig. Nejdřív počítejte se stale shares, tedy shares, které dorazily příliš pozdě, než aby se započítaly. Pokud je dashboard i tak výrazně pod rigem, něco ten rozdíl spotřebovává.
Jak se miner dostane do stroje?
Cesty se moc nezměnily. Žádná z nich nevyžaduje sofistikovaného útočníka.
- Cracknutý a pirátský software. Stále je to největší jednotlivý zdroj. Keygen nebo upravený instalátor je program, který jste souhlasili spustit se svými vlastními oprávněními. Miner se veze uvnitř archivu.
- Cokoli vystaveného do internetu bez záplaty. Staré, široce známé díry v serverovém softwaru se skenují neustále. Miner je oblíbený náklad, protože vydělává i na stroji, na kterém není nic k ukradení.
- USB disky. Nedávné kampaně se kopírují na vyměnitelné disky. Schovávají se za zástupce, který vypadá jako ikona disku. Tak se nakazí i síť, která do internetu vůbec nevidí.
- Kontejnerové a build obrazy. Základní obraz stažený z veřejného registru může obsahovat miner. Ten pak těží v každém prostředí, které je z něj postavené.
- Záložka prohlížeče, i když mnohem méně než dřív. Skripty, které těží, dokud je stránka otevřená, byly celým odvětvím, dokud největší poskytovatel v roce 2019 neskončil. Na streamovacích a stahovacích webech pořád existují, ale se zavřením záložky skončí.
Jaké jsou známky na stroji, který by měl zahálet?
- Nikdy doopravdy nezahálí. Ventilátory jedou a skříň je teplá, i když nic není otevřené.
- Proces, který si nedokážete vysvětlit. Často je pojmenovaný tak, aby vypadal jako skutečný systémový proces. Rozdíl jediného znaku ve známém názvu je běžný trik.
- Vytížení, které klesne ve chvíli, kdy otevřete správce úloh, a vrátí se, když ho zavřete. Takové chování je záměrné a samo o sobě je téměř důkazem.
- Naplánovaná úloha, služba nebo položka po spuštění, kterou nikdo nevytvořil.
- Odchozí spojení k hostu, který neznáte, opakující se v pevném rytmu.
Jaké jsou známky na rigu, který by měl těžit?
Tady nejde o to, zda něco těží. Jde o to, zda všechno, co těží, je vaše.
- Dashboard je trvale pod tím, co hlásí rig, a to víc, než vysvětlují stale shares.
- Dva těžební procesy tam, kde jste spustili jeden. Na rigu s více GPU se vyplatí je spočítat.
- Ve vašem spouštěcím skriptu nebo flight sheetu je adresa peněženky nebo host, které jste nezadali. Přečtěte ho, nejen na něj pohlédněte. Adresa změněná uprostřed vypadá na první pohled stejně.
- Karta běží horká, ale ve vašem poolu nic nevyprodukuje. Tak vypadá druhý miner připnutý k jednomu zařízení.
- Těží, i když jste ho zastavili. Pokud zastavení vašeho vlastního mineru stroj neztiší, běží tam něco jiného.
Co je záměna peněženky a proč stojí víc?
Samostatná rodina malwaru dělá něco horšího a jednoduššího. Sleduje schránku. Když zkopírujete něco, co vypadá jako adresa peněženky, podstrčí místo ní adresu útočníka.

Vybere adresu, která začíná a končí stejnými znaky jako ta vaše. Rychlá kontrola tedy projde. Lidé takto přišli o velké částky bez jakékoli těžby. Oba druhy malwaru se často instalují spolu.
Těžaři čelí druhé verzi téhož nápadu. Adresa ve spouštěcím skriptu nebo flight sheetu se jednou přepíše. Každá další výplata pak jde jinam.
Nic se nerozbije a rig těží bez chyby. Peníze jen přicházejí do jiné peněženky. Lidé na to obvykle přijdou, až se diví, proč výplata nepřišla.
Obrana je nudná, ale funguje:
- Když vložíte adresu někam, kde na tom záleží, zkontrolujte ji celou, ne jen začátek a konec.
- Ověřte, že adresa na vašem dashboardu je ta, kterou jste mysleli.
- Pokud se zastaví výplaty, ale hashrate ne, zkontrolujte nejdřív adresu.
Jak stroj zkontrolovat krok za krokem?
Postupujte v tomto pořadí:
- Porovnejte oba hashraty. Postavte to, co hlásí rig, proti dashboardu poolu, za den, ne za minutu.
- Přečtěte si vlastní konfiguraci. Zkontrolujte každou adresu peněženky a každý host, znak po znaku, na každém rigu.
- Zastavte svůj miner a sledujte. Stroj, který zůstane vytížený i potom, má spuštěné něco jiného.
- Vypište, co se spouští samo. Ve Windows zkontrolujte naplánované úlohy a služby. V Linuxu zkontrolujte časovače a cron. Zkontrolujte i to, co běží po přihlášení.
- Prohlédněte odchozí spojení, zatímco je váš vlastní miner zastavený. Cokoli, co pořád komunikuje v rytmu, stojí za to pojmenovat.
- Proskenujte stroj něčím důvěryhodným, ale u čistého výsledku nekončete. Minery se často upravují tak dlouho, až je skenery nepoznají. Proto je tento krok poslední, ne první.
Proč nestačí smazat soubor?
Tyto minery jsou postavené tak, aby se vracely. Smazání programu, když přežije to, co ho spouští, získá jen pár minut.
Odstraňujte věci v tomto pořadí:
- Naplánovanou úlohu, službu, položku po spuštění, řádek v cronu a klíč v registru.
- Pak samotný soubor.
- Pak restartujte a zkontrolujte, že se nic nevrátilo.
Na stroji, na kterém záleželo, zvažte přeinstalaci. Dvojnásob to platí pro cokoli, kde byla peněženka nebo privátní klíč. Stejný přístup, který nainstaloval miner, mohl nainstalovat cokoli dalšího.
Moderní kampaň cestou také posbírá hesla. Změňte hesla, která ten stroj viděl, z jiného zařízení.
Jak zůstat čistí?
Pravidla, která tomu brání, jsou nudná. Lidé je vynechávají, protože těžba znamená stahovat nepodepsaný software od cizích lidí.
- Minery stahujte ze stránky vydání samotného projektu a kontrolujte zveřejněný kontrolní součet. Miner z odkazu na fóru, z popisu videa nebo z přebaleného archivu je nejpravděpodobnější cesta, jak se rig nakazí. Varování jste čekali, tak jste ho odklikli.
- Nikdy nespouštějte cracknutý software na stroji, který těží nebo drží peněženku. Nikdy. Tyto dva zvyky se nesnesou.
- Záplatujte všechno, co je vystavené do internetu. Většina nákaz je automatická a vybírá stroje podle čísla verze.
- Peněženku, na kterou dostáváte výplaty, držte odděleně od stroje, který těží. Rig potřebuje jen adresu, nikdy klíče.
- Po každé změně rigu zkontrolujte adresu pro výplaty. Zkontrolujte ji znovu, kdykoli se s rigem stane něco nečekaného.