








Proč antivirus označuje minery a co s tím
Proč antivirus označuje těžební software, odkud bezpečně stáhnout miner a jak vyloučit miner, který chcete spustit, aniž byste otevřeli velkou díru.
Proč antivirus označuje těžební software?
Zločinci skutečně schovávají minery do cracknutého softwaru, aby těžili na počítačích obětí. Skener nepozná, zda jste se miner rozhodli spustit vy, nebo ho podstrčil trojan. Proto označí celou kategorii.
Označení je obvykle „PUA“ (potenciálně nežádoucí aplikace), někdy malware. Označený miner není důkaz, že je soubor škodlivý. Je to důkaz, že soubor těží.
Odkud stahovat miner?
Minery stahujte jen z oficiální stránky vydání vývojáře. Vaší skutečnou ochranou je původ: vědět, odkud soubor přišel.
- Nikdy nepoužívejte opětovné nahrání z fóra, odkaz z YouTube ani „opravený“ build.
- Kde vývojář zveřejňuje kontrolní součet vydání, ověřte ho. Kontrolní součet je otisk, který ukazuje, že soubor nebyl změněn.
Miner odjinud může opravdu nést přesně ten náklad, před kterým antivirus varuje.
Jak miner správně vyloučit?
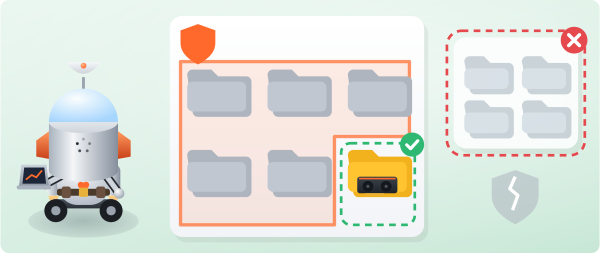
- V nastavení antiviru přidejte výjimku pro vlastní složku mineru, ne pro celý disk.
- Ideálně to udělejte ještě před prvním rozbalením, aby skener nedal soubory z archivu do karantény.
- Ve Windows Defenderu otevřete Ochrana před viry a hrozbami, pak Spravovat nastavení a pak Vyloučení.
- Pokud už byly soubory odstraněny, po nastavení výjimky miner stáhněte znovu.
Jak zůstat s výjimkou v bezpečí?
Výjimka je díra ve vašem štítu, proto ji držte malou:
- Mějte jen minery, které používáte, v jedné vyhrazené složce.
- Nikdy nevylučujte složky se staženými soubory.
- Nikdy nevylučujte celý systém.
Pokud těží stroj, který jste NEnastavovali vy, nejde o falešný poplach. Prověřte ho jako nákazu, kterou nejspíš je.