








Hovuz mayninqinin təhlükəsizliyi
Hovuz maynerləri üçün təhlükəsizlik siyahısı: pul kisəsini və bərpa ifadəsini qoruyun, hər ünvanı yoxlayın, sistemi, brauzeri və şəbəkəni qoruyun.
Təhlükəsizlik niyə Sizin işinizdir?
Hovuzda mayn edəndə maynerə bir şey verirsiniz: ödənişlərinizin getdiyi pul kisəsi ünvanı. Yaradılacaq hesab və ya parol yoxdur. Mayneri yükləyir, ünvanınızla hovuza yönəldir və qazanmağa başlayırsınız.
Sadə olması təhlükəsizliyin başqasının problemi olduğu demək deyil. Ödənişlər qeyri-kastodial olaraq birbaşa öz pul kisənizə gedir. Yəni koinlərinizin təhlükəsizliyinə yalnız Siz cavabdehsiniz.
Beş əsas addım onları Sizdə saxlayır:
- Pul kisənizi və onun bərpa ifadəsini qoruyun.
- Yapışdırdığınız hər ünvanı yoxlayın.
- Əməliyyat sisteminizi təmiz saxlayın.
- Brauzerinizi təmiz saxlayın.
- Şəbəkənizi qoruyun.
Birinci addım: pul kisənizi necə qorumalı?
Əksər pul kisələrinin iki qoruma qatı var:
- Tətbiqi açan, gündəlik istifadə olunan PIN və ya parol.
- Bütün pul kisəsini sıfırdan bərpa edə bilən gizli bərpa ifadəsi, digər adı ilə seed ifadəsi.
Ən vacibi bərpa ifadəsidir.
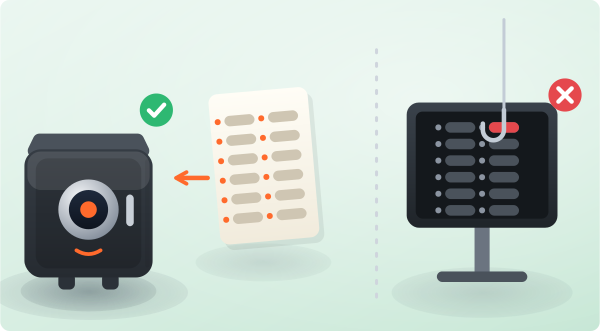
Parolunuzu, PIN-inizi və ya bərpa ifadənizi heç vaxt heç kimə verməyin. Onları heç kim bilməməlidir, hətta hovuzun dəstək komandası da. Onları istəyən hər kəs koinlərinizi oğurlamağa çalışır.
Bu sirləri təhlükəsiz saxlayın. Onları başqası ələ keçirsə, pulunuzu da ələ keçirir:
- Kart PIN-inizi və ya doğum tarixinizi PIN kimi istifadə etməyin. Hər yerdə eyni PIN-dən istifadə etməyin.
- Pul kisənizi e-poçt hesabı ilə sıfırlamaq mümkündürsə, o e-poçta unikal parol verin. İki faktorlu autentifikasiyanı (2FA), yəni paroldan əlavə ikinci kodu aktiv edin.
- Bərpa ifadənizi itə bilməyəcəyi və heç kimin çata bilməyəcəyi yerdə, oflayn saxlayın.
- Telefon pul kisəsində telefonun özünü barmaq izi və ya güclü PIN ya da naxışla kilidləyin.
Niyə birja ünvanına mayn etməməlisiniz?
Birbaşa birjanın depozit ünvanına mayn etməyin. Açarlar Sizdə deyilsə, koinlər də Sizin deyil:
- Birjalar depozit ünvanlarını xəbərdarlıqsız dəyişə bilər. Köhnə ünvana göndərilən ödənişlər həmişəlik itə bilər.
- Şəxsi açar Sizdə deyil, ona görə vəsaiti heç vaxt tam idarə etmirsiniz.
- Birja hesabınızı dondura bilər. Bəziləri kiçik mayninq ödənişlərini etibarlı şəkildə hesaba yazmır.
- Hovuzun ödəniş ünvanı ona mayn etdiyiniz andan sabitləşir. Birja dəyişsə və ya bağlansa, hovuz koinlərinizi geri qaytara və ya başqa yerə yönəldə bilməz.
İkinci addım: ünvanı necə yoxlamalı?
Pul kisəsi ünvanını kopyalayıb yapışdırandan sonra həmişə iki dəfə yoxlayın.
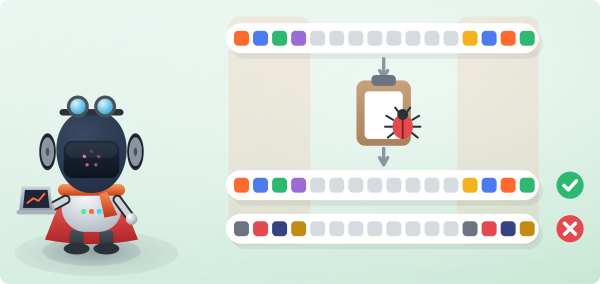
Mübadilə buferini ələ keçirən zərərli proqram buferinizdə kripto ünvanı axtarır. Siz yapışdıranda o, ünvanı səssizcə hücumçunun ünvanı ilə əvəz edir. Göndərməzdən əvvəl yoxlamasanız, koinlər həmişəlik gedir.
Ünvanı hər dəfə yapışdıranda onun ilk və son bir neçə simvolunu yoxlayın. Bir dəyişdirilmiş ünvan geri qaytarılmayan bir itkidir.
Üçüncü addım: kompüterinizi necə qorumalı?
Qorunmayan kompüter zəif halqadır. Rəqəmsal təhlükəsizlik Sizin işinizdir və ona fikir verməsəniz, heç kim Sizin yerinizə bunu etməyəcək.
- Şübhəli saytlara girməyin və yoxlanılmamış mənbələrdən fayl yükləməyin.
- Antivirus alətləri mayninq və overklokinq alətlərini tez-tez işarələyir. Bəzən bu yalançı həyəcandır, bəzən isə saxta nüsxə həqiqətən yoluxmuş olur.
- Maynerinizi (məsələn, SRBMiner və ya WildRig NG) yalnız rəsmi səhifəsindən yükləyin.
- Antivirusunuz həqiqi olduğuna əmin olduğunuz faylı işarələsə, yalnız həmin faylı istisnalara əlavə edin. Heç vaxt bütöv qovluğu əlavə etməyin, çünki zərərli proqram qovluğun qalan hissəsində gizlənə bilər.
- Sındırılmış və ya piratlıq Windows, krek və ya hiylə proqramları işlətməyin. Təmiz, lisenziyalı proqram təminatından istifadə edin.
- Lazım olmayan uzaqdan giriş alətlərindən uzaq durun. Kompüterinizi uzaqdan idarə edən hücumçu hər şeyi edə bilər.
- Əməliyyat sistemini yenilənmiş saxlayın. Yeniləmələr Sizi narahat etmək üçün deyil, təhlükəsizlik boşluqlarını bağlamaq üçün var.
Fayldan əmin deyilsiniz? Risk etməyin. İşə salmazdan əvvəl onu VirusTotal kimi xidmətdə yoxlayın.
HiveOS və ya RaveOS istifadə edirsiniz? Rig ID-lərinizi və ya giriş açarlarınızı heç vaxt paylaşmayın, hesaba bağlı e-poçtu qoruyun və 2FA-nı aktiv edin.
Dördüncü addım: brauzerinizi necə təhlükəsiz saxlamalı?
İdarə panelinizi və pul kisənizi brauzerdə açırsınız, ona görə onu təmiz saxlayın:
- Brauzeri yalnız rəsmi mənbəyindən quraşdırın, heç vaxt torrentdən və ya təsadüfi yığımdan yox.
- Şübhəli genişləndirmələr əlavə etməyin. Zərərli əlavə parollarınızı və səhifələrinizi oxuya bilər.
- Reklam bloklayıcısı və açılan pəncərələrin bloklanmasından istifadə edin. Onlar fırıldaqların və özbaşına yükləmələrin geniş yayılmış yolunu kəsir.
- Ən son təhlükəsizlik düzəlişlərini almaq üçün brauzeri yenilənmiş saxlayın. Yeniləmələr pulsuzdur.
Beşinci addım: şəbəkənizi necə qorumalı?
Mayn etdiyiniz və pul kisənizi idarə etdiyiniz şəbəkənin təhlükəsiz olduğuna əmin olun:
- Həssas heç bir iş üçün ictimai Wi-Fi istifadə etməyin. İctimai bağlantıları ələ keçirmək asandır, ona görə telefonun mobil giriş nöqtəsi daha təhlükəsizdir.
- Standart Wi-Fi parolunu və routerin admin girişini dəyişin. Klassik admin / admin parol deyil.
- Wi-Fi-nıza qoşulan hər kəs şəbəkənizin içindədir.
- Routeriniz bir neçə ildən köhnədirsə, onu dəyişməyi düşünün. Yeni routerlər təhlükəsizlik düzəlişləri və daha yaxşı daxili firewall alır.
Başqa nə edə bilərsiniz?
Hücumlar hər il daha mürəkkəb olur, amma əsaslar heç vaxt köhnəlmir:
- Proqram təminatınızı lisenziyalı və yenilənmiş saxlayın.
- Sirlərinizi oflayn və gizli saxlayın.
- Ünvan yapışdırmazdan və ya fayl işə salmazdan əvvəl tələsməyin.
Ayıq olun. Təhlükəsizliyiniz Sizin əlinizdədir.