








Havuz madenciliği güvenliği
Havuz madencileri için güvenlik listesi: cüzdanınızı ve kurtarma ifadenizi koruyun, her adresi kontrol edin, sistem, tarayıcı ve ağınızı güvenceye alın.
Güvenlik neden sizin işiniz?
Bir havuzda kazdığınızda madencilik yazılımına tek bir şey verirsiniz: ödemelerinizin gittiği cüzdan adresi. Oluşturulacak bir hesap ya da şifre yoktur. Bir madencilik yazılımı indirir, adresinizle havuza yönlendirir ve kazanmaya başlarsınız.
Basit olması, güvenliğin başkasının sorunu olduğu anlamına gelmez. Ödemeler emanetsiz olarak doğrudan kendi cüzdanınıza gider. Yani coin'lerinizin güvenliğinden yalnızca siz sorumlusunuz.
Beş temel adım onları sizde tutar:
- Cüzdanınızı ve kurtarma ifadesini koruyun.
- Yapıştırdığınız her adresi kontrol edin.
- İşletim sisteminizi temiz tutun.
- Tarayıcınızı temiz tutun.
- Ağınızı güvenceye alın.
Birinci adım: cüzdanınızı nasıl korursunuz?
Çoğu cüzdanın iki koruma katmanı vardır:
- Uygulamanın kilidini açan, her gün kullanılan bir PIN veya şifre.
- Bütün cüzdanı sıfırdan geri yükleyebilen gizli bir kurtarma ifadesi, diğer adıyla seed ifadesi.
En önemlisi kurtarma ifadesidir.
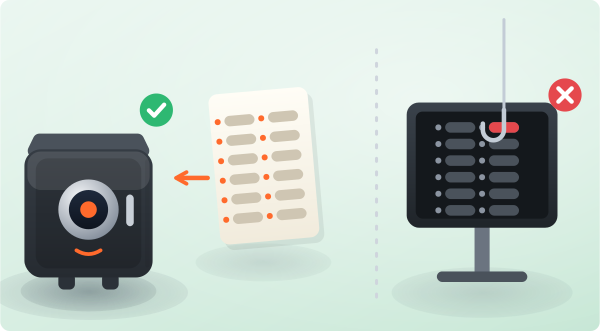
Şifrenizi, PIN'inizi veya kurtarma ifadenizi asla kimseye vermeyin. Bunları kimse bilmemeli, bir havuzun destek ekibi bile. Bunları isteyen herkes coin'lerinizi çalmaya çalışıyordur.
Bu sırları güvenle saklayın. Başkası onları ele geçirirse paranızı da ele geçirir:
- Kart PIN'inizi veya doğum tarihinizi PIN olarak kullanmayın. Her yerde aynı PIN'i kullanmayın.
- Cüzdanınızı bir e-posta hesabı sıfırlayabiliyorsa o e-postaya benzersiz bir şifre verin. İki adımlı doğrulamayı (2FA), yani şifrenin üstüne ikinci bir kodu açın.
- Kurtarma ifadenizi kaybolamayacağı ve kimsenin ulaşamayacağı bir yerde, çevrimdışı saklayın.
- Telefon cüzdanında telefonun kendisini parmak iziyle ya da güçlü bir PIN veya desenle kilitleyin.
Neden bir borsa adresine kazmamalısınız?
Doğrudan bir borsa yatırma adresine kazmayın. Anahtarlar sizde değilse coin'ler de sizin değildir:
- Borsalar yatırma adreslerini haber vermeden değiştirebilir. Eski bir adrese gönderilen ödemeler sonsuza dek kaybolabilir.
- Özel anahtar sizde değildir, bu yüzden fonları hiçbir zaman tam olarak kontrol edemezsiniz.
- Bir borsa hesabınızı dondurabilir. Bazıları küçük madencilik ödemelerini güvenilir şekilde hesaba geçirmez.
- Bir havuz ödeme adresi, ona kazdığınız anda sabitlenir. Borsa değişir ya da kapanırsa havuz coin'lerinizi kurtaramaz ya da başka yere yönlendiremez.
İkinci adım: bir adresi nasıl kontrol edersiniz?
Bir cüzdan adresini kopyalayıp yapıştırdıktan sonra her zaman iki kez kontrol edin.
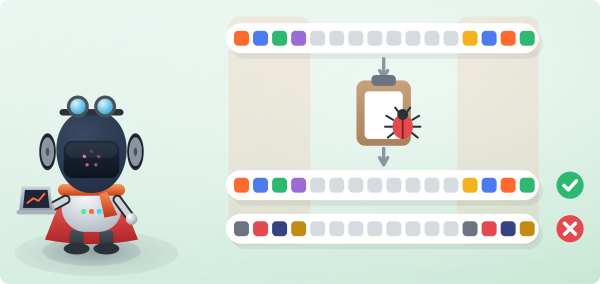
Panoyu ele geçiren kötü amaçlı yazılımlar, panonuzda bir kripto adresi arar. Yapıştırdığınızda adresi sessizce saldırganın adresiyle değiştirir. Göndermeden önce kontrol etmezseniz coin'ler sonsuza dek gider.
Bir adresi her yapıştırdığınızda ilk ve son birkaç karakterini kontrol edin. Değiştirilmiş tek bir adres, geri dönüşü olmayan bir kayıptır.
Üçüncü adım: bilgisayarınızı nasıl korursunuz?
Korunmayan bir bilgisayar zayıf halkadır. Dijital güvenlik size aittir ve onu göz ardı ederseniz kimse açığınızı kapatamaz.
- Şüpheli sitelere girmeyin ve doğrulanmamış kaynaklardan indirme yapmayın.
- Antivirüs araçları madencilik ve hız aşırtma araçlarını sık sık işaretler. Bazen bu yanlış alarmdır, bazen de sahte bir kopya gerçekten virüslüdür.
- Madencilik yazılımınızı, örneğin SRBMiner veya WildRig NG'yi, yalnızca resmi sayfasından indirin.
- Antivirüsünüz gerçek olduğundan emin olduğunuz bir dosyayı işaretlerse, yalnızca o dosyayı istisnalara ekleyin. Asla bütün bir klasörü eklemeyin, çünkü kötü amaçlı yazılım klasörün geri kalanında saklanabilir.
- Kırılmış veya korsan Windows, crack ya da hile çalıştırmayın. Temiz, lisanslı yazılım kullanın.
- İhtiyacınız olmayan uzaktan erişim araçlarından kaçının. Bilgisayarınızı uzaktan kontrol eden bir saldırgan her şeyi yapabilir.
- İşletim sistemini güncel tutun. Güncellemeler sizi rahatsız etmek için değil, güvenlik açıklarını kapatmak için vardır.
Bir dosyadan emin değil misiniz? Risk almayın. Çalıştırmadan önce VirusTotal gibi bir serviste tarayın.
HiveOS veya RaveOS mu kullanıyorsunuz? Rig kimliklerinizi veya erişim anahtarlarınızı asla paylaşmayın, hesaba bağlı e-postayı güvenceye alın ve 2FA'yı açın.
Dördüncü adım: tarayıcınızı nasıl güvende tutarsınız?
Panonuzu ve cüzdanınızı tarayıcınızda açarsınız, bu yüzden onu temiz tutun:
- Tarayıcıyı yalnızca resmi kaynağından kurun, asla bir torrentten ya da rastgele bir derlemeden değil.
- Şüpheli eklentiler eklemeyin. Kötü amaçlı bir eklenti şifrelerinizi ve sayfalarınızı okuyabilir.
- Reklam engelleyici ve açılır pencere engelleme kullanın. Bunlar dolandırıcılıkların ve istemsiz indirmelerin yaygın bir yolunu keser.
- En son güvenlik düzeltmelerini almak için tarayıcıyı güncel tutun. Güncellemeler ücretsizdir.
Beşinci adım: ağınızı nasıl güvenceye alırsınız?
Kazdığınız ve cüzdanınızı yönettiğiniz ağın güvenli olduğundan emin olun:
- Hassas hiçbir iş için halka açık Wi-Fi kullanmayın. Halka açık bağlantılar kolayca dinlenebilir, bu yüzden telefonun mobil erişim noktası daha güvenlidir.
- Varsayılan Wi-Fi şifresini ve modem yönetici girişini değiştirin. Klasik admin / admin bir şifre değildir.
- Wi-Fi'nize bağlanan herkes ağınızın içindedir.
- Modeminiz birkaç yaşından büyükse değiştirmeyi düşünün. Yeni modemler güvenlik düzeltmeleri ve daha iyi bir yerleşik güvenlik duvarı alır.
Başka ne yapabilirsiniz?
Saldırılar her yıl daha karmaşık hale gelir, ama temeller hiç eskimez:
- Yazılımınızı lisanslı ve güncel tutun.
- Sırlarınızı çevrimdışı ve gizli tutun.
- Bir adres yapıştırmadan veya bir dosya çalıştırmadan önce yavaşlayın.
Dikkatli olun. Güvenliğiniz sizin elinizde.