








পুল মাইনিংয়ের নিরাপত্তা
পুল মাইনারদের নিরাপত্তা চেকলিস্ট: ওয়ালেট ও রিকভারি ফ্রেজ রক্ষা করুন, প্রতিটি ঠিকানা যাচাই করুন, এবং সিস্টেম, ব্রাউজার ও নেটওয়ার্ক সুরক্ষিত করুন।
নিরাপত্তা কেন আপনার দায়িত্ব?
পুলে মাইন করার সময় আপনি মাইনিং সফটওয়্যারকে একটি জিনিসই দেন: যে ওয়ালেট ঠিকানায় আপনার পেমেন্ট যায়। কোনো অ্যাকাউন্ট বা পাসওয়ার্ড তৈরি করতে হয় না। আপনি মাইনিং সফটওয়্যার ডাউনলোড করেন, আপনার ঠিকানা দিয়ে পুলে নির্দেশ করেন, আর আয় শুরু করেন।
সহজ মানে এই নয় যে নিরাপত্তা অন্য কারও সমস্যা। পেমেন্ট নন-কাস্টোডিয়ালভাবে সরাসরি আপনার নিজের ওয়ালেটে যায়। তাই আপনার কয়েনের নিরাপত্তার দায় শুধু আপনার।
পাঁচটি মৌলিক ধাপ কয়েনগুলোকে আপনার রাখে:
- আপনার ওয়ালেট ও তার রিকভারি ফ্রেজ রক্ষা করুন।
- পেস্ট করা প্রতিটি ঠিকানা যাচাই করুন।
- অপারেটিং সিস্টেম পরিষ্কার রাখুন।
- ব্রাউজার পরিষ্কার রাখুন।
- নেটওয়ার্ক সুরক্ষিত করুন।
ধাপ এক: ওয়ালেট কীভাবে রক্ষা করবেন?
বেশিরভাগ ওয়ালেটে সুরক্ষার দুটি স্তর থাকে:
- প্রতিদিনের একটি PIN বা পাসওয়ার্ড, যা অ্যাপ আনলক করে।
- একটি গোপন রিকভারি ফ্রেজ, যাকে সিড ফ্রেজও বলে, যা শূন্য থেকে পুরো ওয়ালেট ফিরিয়ে আনতে পারে।
সবচেয়ে গুরুত্বপূর্ণ হলো রিকভারি ফ্রেজ।
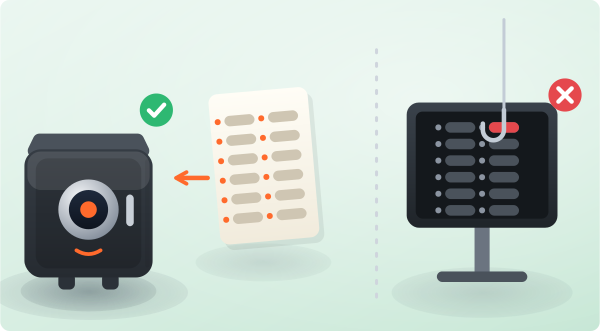
আপনার পাসওয়ার্ড, PIN বা রিকভারি ফ্রেজ কখনো কাউকে দেবেন না। কেউ এগুলো জানবে না, এমনকি পুলের সাপোর্ট টিমও না। যে চায়, সে আপনার কয়েন চুরি করার চেষ্টা করছে।
এই গোপন তথ্যগুলো নিরাপদে রাখুন। অন্য কেউ পেলে আপনার অর্থও পেয়ে যাবে:
- কার্ডের PIN বা জন্মতারিখকে PIN হিসেবে ব্যবহার করবেন না। সব জায়গায় একই PIN ব্যবহার করবেন না।
- কোনো ইমেইল অ্যাকাউন্ট যদি ওয়ালেট রিসেট করতে পারে, সেই ইমেইলকে একটি অনন্য পাসওয়ার্ড দিন। টু-ফ্যাক্টর অথেন্টিকেশন (2FA) চালু করুন, অর্থাৎ পাসওয়ার্ডের ওপর একটি দ্বিতীয় কোড।
- রিকভারি ফ্রেজ অফলাইনে রাখুন, যেখানে এটি হারাবে না এবং অন্য কেউ পৌঁছাতে পারবে না।
- ফোনের ওয়ালেটে ফোনটিকেই আঙুলের ছাপ বা শক্তিশালী PIN বা প্যাটার্ন দিয়ে লক করুন।
কেন এক্সচেঞ্জের ঠিকানায় মাইন করবেন না?
সরাসরি এক্সচেঞ্জের ডিপোজিট ঠিকানায় মাইন করবেন না। কী আপনার নয়, তো কয়েনও আপনার নয়:
- এক্সচেঞ্জ কোনো সতর্কতা ছাড়াই ডিপোজিট ঠিকানা বদলাতে পারে। পুরোনো ঠিকানায় পাঠানো পেমেন্ট চিরতরে হারিয়ে যেতে পারে।
- প্রাইভেট কী আপনার হাতে থাকে না, তাই অর্থের ওপর আপনার পূর্ণ নিয়ন্ত্রণ কখনো থাকে না।
- এক্সচেঞ্জ আপনার অ্যাকাউন্ট আটকে দিতে পারে। কেউ কেউ মাইনিংয়ের ছোট পেমেন্ট নির্ভরযোগ্যভাবে জমা করে না।
- একবার মাইন করা শুরু করলে পুলের পেমেন্ট ঠিকানা স্থির হয়ে যায়। এক্সচেঞ্জ বদলালে বা বন্ধ হলে পুল আপনার কয়েন উদ্ধার করতে বা অন্য দিকে পাঠাতে পারে না।
ধাপ দুই: ঠিকানা কীভাবে যাচাই করবেন?
ওয়ালেট ঠিকানা কপি-পেস্ট করার পর সবসময় দ্বিতীয়বার যাচাই করুন।
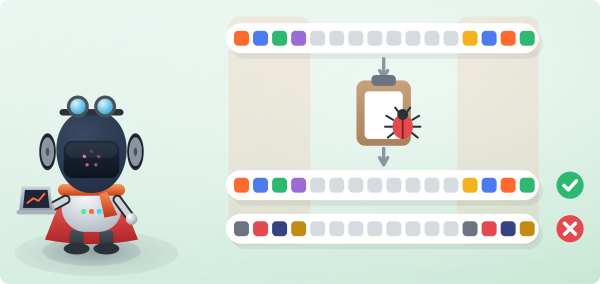
ক্লিপবোর্ড-হাইজ্যাকিং ম্যালওয়্যার আপনার ক্লিপবোর্ডে ক্রিপ্টো ঠিকানা খোঁজে। আপনি পেস্ট করলে এটি চুপচাপ আক্রমণকারীর ঠিকানা বসিয়ে দেয়। পাঠানোর আগে যাচাই না করলে কয়েন চিরতরে চলে যায়।
প্রতিবার পেস্ট করার সময় ঠিকানার প্রথম ও শেষ কয়েকটি অক্ষর যাচাই করুন। একটি বদলে যাওয়া ঠিকানা মানে একটি অপরিবর্তনীয় ক্ষতি।
ধাপ তিন: কম্পিউটার কীভাবে সুরক্ষিত করবেন?
সুরক্ষাহীন কম্পিউটারই দুর্বল জায়গা। ডিজিটাল নিরাপত্তা আপনার দায়িত্ব, আর আপনি উপেক্ষা করলে অন্য কেউ তা পূরণ করতে পারবে না।
- সন্দেহজনক সাইটে যাবেন না, যাচাই না করা উৎস থেকে ডাউনলোড করবেন না।
- অ্যান্টিভাইরাস প্রায়ই মাইনিং ও ওভারক্লকিং টুলকে চিহ্নিত করে। কখনো এটি ভুল সতর্কতা, আর কখনো নকল কপিটি সত্যিই সংক্রমিত।
- আপনার মাইনিং সফটওয়্যার, যেমন SRBMiner বা WildRig NG, শুধু তার অফিশিয়াল পেজ থেকে ডাউনলোড করুন।
- অ্যান্টিভাইরাস যদি এমন ফাইল চিহ্নিত করে যা আসল বলে আপনি নিশ্চিত, শুধু সেই একটি ফাইল ব্যতিক্রমে যোগ করুন। কখনো পুরো ফোল্ডার যোগ করবেন না, কারণ বাকি অংশে ম্যালওয়্যার লুকিয়ে থাকতে পারে।
- ক্র্যাক করা বা পাইরেটেড Windows, ক্র্যাক বা হ্যাক চালাবেন না। পরিষ্কার, লাইসেন্সকৃত সফটওয়্যার ব্যবহার করুন।
- অপ্রয়োজনীয় রিমোট-অ্যাক্সেস টুল এড়িয়ে চলুন। আপনার PC দূর থেকে নিয়ন্ত্রণ করা একজন অনুপ্রবেশকারী যা খুশি করতে পারে।
- অপারেটিং সিস্টেম আপডেট রাখুন। আপডেট নিরাপত্তার ফাঁক বন্ধ করার জন্য, আপনাকে বিরক্ত করার জন্য নয়।
কোনো ফাইল নিয়ে নিশ্চিত নন? ঝুঁকি নেবেন না। চালানোর আগে VirusTotal-এর মতো কোনো সেবায় স্ক্যান করুন।
HiveOS বা RaveOS চালান? রিগ ID বা অ্যাক্সেস কী কখনো শেয়ার করবেন না, অ্যাকাউন্টের সাথে যুক্ত ইমেইল সুরক্ষিত রাখুন, এবং 2FA চালু করুন।
ধাপ চার: ব্রাউজার কীভাবে নিরাপদ রাখবেন?
আপনি ড্যাশবোর্ড আর ওয়ালেট ব্রাউজারেই খোলেন, তাই এটি পরিষ্কার রাখুন:
- ব্রাউজার শুধু তার অফিশিয়াল উৎস থেকে ইনস্টল করুন, কখনো টরেন্ট বা অজানা বিল্ড থেকে নয়।
- সন্দেহজনক এক্সটেনশন যোগ করবেন না। একটি ক্ষতিকর অ্যাড-অন আপনার পাসওয়ার্ড ও পেজ পড়তে পারে।
- অ্যাড ব্লকার ও পপ-আপ ব্লক ব্যবহার করুন। এগুলো প্রতারণা আর অজান্তে ডাউনলোডের একটি সাধারণ পথ বন্ধ করে।
- সর্বশেষ নিরাপত্তা সংশোধন পেতে ব্রাউজার আপডেট রাখুন। আপডেট বিনামূল্যে।
ধাপ পাঁচ: নেটওয়ার্ক কীভাবে সুরক্ষিত করবেন?
যে নেটওয়ার্কে আপনি মাইন করেন ও ওয়ালেট পরিচালনা করেন, সেটি নিরাপদ কিনা নিশ্চিত করুন:
- সংবেদনশীল কোনো কাজে পাবলিক Wi-Fi ব্যবহার করবেন না। পাবলিক সংযোগে আড়ি পাতা সহজ, তাই ফোনের হটস্পট বেশি নিরাপদ।
- Wi-Fi-এর ডিফল্ট পাসওয়ার্ড ও রাউটারের অ্যাডমিন লগইন বদলান। পুরোনো admin / admin কোনো পাসওয়ার্ড নয়।
- আপনার Wi-Fi-তে যে আছে, সে আপনার নেটওয়ার্কের ভেতরেই আছে।
- রাউটার কয়েক বছরের বেশি পুরোনো হলে বদলানোর কথা ভাবুন। নতুন রাউটার নিরাপত্তা সংশোধন পায় এবং এতে ভালো বিল্ট-ইন ফায়ারওয়াল থাকে।
আর কী করতে পারেন?
আক্রমণ প্রতি বছর আরও জটিল হয়, কিন্তু মৌলিক বিষয়গুলো কখনো পুরোনো হয় না:
- সফটওয়্যার লাইসেন্সকৃত ও আপডেট রাখুন।
- গোপন তথ্য অফলাইনে ও ব্যক্তিগত রাখুন।
- ঠিকানা পেস্ট করার বা ফাইল চালানোর আগে একটু থামুন।
সতর্ক থাকুন। আপনার নিরাপত্তা আপনার হাতে।